Hoy, los ciberataques pueden ser tan destructivos como los grandes desastres naturales.
Con demasiada frecuencia, las empresas se ven obligadas a reaccionar ante los ataques en lugar de prepararse para ellos.
Estos son cinco pasos que las empresas pueden dar para reforzar su resiliencia cibernética.
El huracán Katrina, de categoría 5, que azotó Florida y Luisiana en 2005, fue el desastre natural más destructivo de la historia de Estados Unidos. Según el Centro Nacional de Huracanes, la tormenta causó unos daños asombrosos de 125.000 millones de dólares en daños.
Comparemos esta cifra con las pérdidas potenciales de un ciberataque global a gran escala: los expertos prevén que podría costar unos 120.000 millones de dólares.
Por ejemplo, el ataque de ransomware «NotPetya» ha costado a las empresas un total de 10.000 millones de dólares y la cifra sigue aumentando, según las estimaciones de la Casa Blanca. El coste continúa subiendo dos años después del incidente, mientras se litigan las reclamaciones al seguro.
Al igual que ocurre con los desastres naturales, los daños y el alcance de los ciberataques van en aumento. Los «actores de amenazas» son más astutos y taimados que nunca: atacan sin previo aviso y, a diferencia de muchos desastres naturales, dejan a sus víctimas poco o ningún tiempo para prepararse o minimizar el impacto.
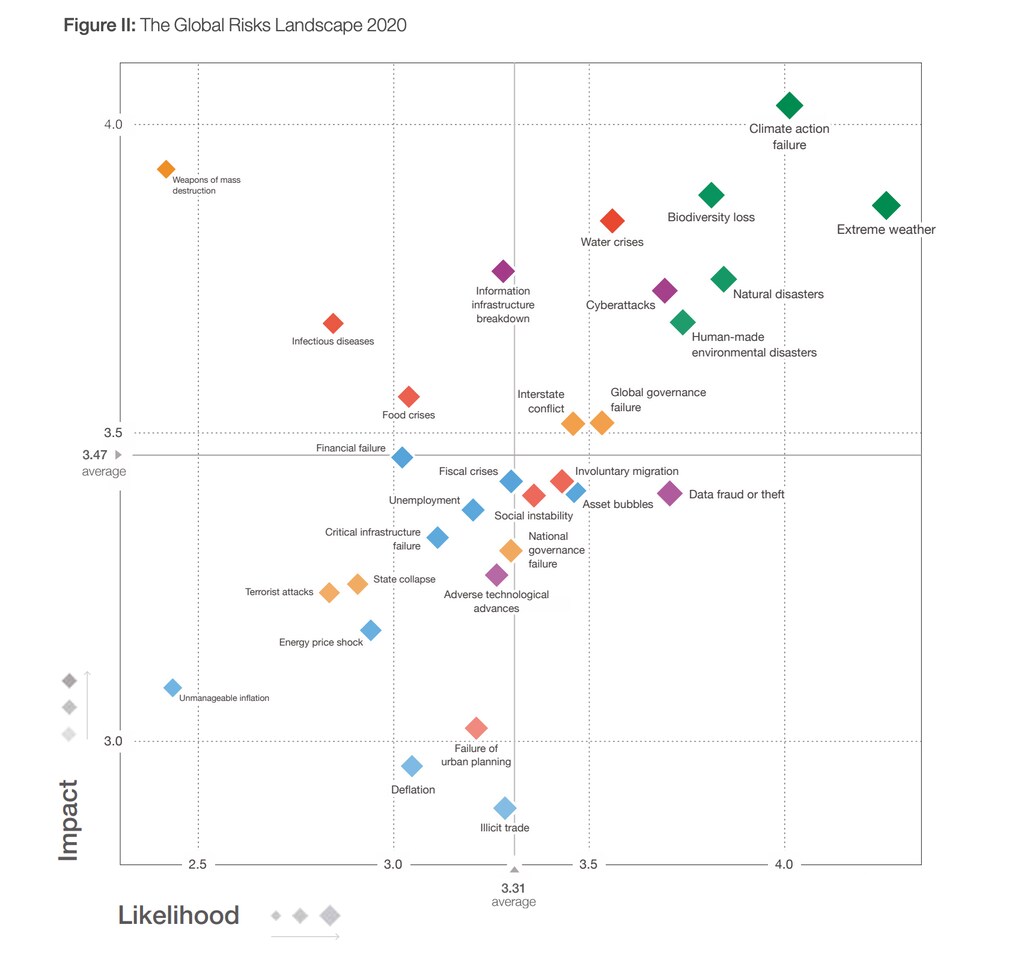
La escala y la gravedad de los ciberdesastres de los últimos años han llamado la atención de los líderes empresariales de todo el mundo. Los ciberataques figuran entre los 10 principales riesgos, tanto por probabilidad como por gravedad del impacto, en la última edición del Informe sobre riesgos mundiales. En Estados Unidos, el 53 % de los directores ejecutivos está sumamente preocupado por el impacto de las ciberamenazas en sus perspectivas de crecimiento, según la Encuesta mundial a directores ejecutivos de PwC.
Muchas organizaciones han aumentado la inversión en sus capacidades de prevención, detección y respuesta. Aun así, con demasiada frecuencia se encuentran en modo de recuperación después de un ataque y, si el responsable es un ransomware, desearían haber planificado con antelación e implantado mejores opciones de recuperación.
Por qué importan los ciberdesastres
Los desastres naturales se producen en una zona delimitada. Los ciberdesastres, en cambio, pueden causar estragos en todo el mundo. El malware puede propagarse desde un solo dispositivo e infiltrarse en redes enteras, infectando miles de sistemas empresariales.
Un ejemplo actual: los ciberdelincuentes están aprovechando la propagación del coronavirus para atraer a sus víctimas con archivos adjuntos maliciosos que supuestamente contienen información sanitaria actualizada o una cura.
Los actores de amenazas pueden atacar sistemas esenciales con ransomware, cifrando los datos para impedir el acceso. Las víctimas deben pagar el rescate o restaurar sus sistemas mediante copias de seguridad. Sin embargo, si estas están conectadas a los sistemas principales, los atacantes también pueden bloquearlas, sin dejar otra opción que pagar.
Lanzar un ataque de ransomware es fácil y barato, pero remediarlo resulta mucho más difícil y costoso. Las empresas deben gastar mucho más en prevenir, detectar y recuperarse de un ataque de ransomware; en algunos casos, millones de dólares. Entre los costes pueden figurar:
● Pérdida de clientes
● Interrupción de las operaciones
● Multas
● Costes legales
● Relaciones públicas
● Registros de clientes vulnerados
● Pérdidas financieras directas
● Notificación
● Reemisión de tarjetas de crédito, reparación de la identidad y seguimiento del crédito
● Medidas correctivas
¿Cómo aborda el Foro los desafíos mundiales de ciberseguridad?
El Centro de Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en fomentar la comprensión y la confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración entre sectores y el intercambio de conocimientos, el Centro ayuda a sus socios a reforzar la resiliencia cibernética y a abordar los desafíos que requieren respuestas colectivas.
El camino hacia la resiliencia
¿Cuánto tiempo de inactividad puede soportar tu empresa? Si un ciberataque interrumpe sus operaciones, debe volver a estar en línea dentro de su «tiempo máximo de inactividad tolerable», de acuerdo con las nuevas directrices del Consejo Federal de Examen de Instituciones Financieras (FFIEC). Para conseguirlo, primero debes tener en cuenta la resiliencia digital al desarrollar una estrategia de respuesta y recuperación bien probada y repetible.
La resiliencia cibernética de una organización se construye a partir de cinco componentes:
1. Conoce tus activos.
Los clientes del sector minorista esperan un servicio fluido cuando interactúan con una empresa: al comprar, hacer pedidos, pagar, recibir sus compras y solicitar atención al cliente. Lo mismo sucede en los sectores de tecnología, salud y servicios profesionales.
Para satisfacer estas expectativas, los sistemas empresariales están muy interconectados. Sin embargo, esto también implica que una sola interrupción puede afectar a muchos sistemas. Es esencial saber qué está conectado con qué y cuáles son las funciones críticas. Las empresas líderes utilizan procesos automatizados para mantener actualizado el inventario de todos los sistemas de los que dependen, a fin de saber qué sistemas o activos aislar si se produce una interrupción. Más de la mitad de quienes respondieron a la encuesta Digital Trust Insights de PwC y obtuvieron un «alto coeficiente de resiliencia (RQ)» —es decir, puntuaciones elevadas en resiliencia— afirmaron que habían automatizado sus procesos de inventario y asignación.
2. Conoce tu cadena de suministro.
En la Cuarta Revolución Industrial, las empresas crecen forjando alianzas y relaciones en la cadena de suministro. La cadena de suministro mundial es muy interdependiente. Supervisar a terceros es esencial para comprender y responder a los riesgos que pueden plantear los proveedores.
3. Practica una buena higiene.
La higiene cibernética ayuda a mantener los sistemas en buen estado y a mejorar la seguridad en línea. Entre las prácticas figuran instalar parches en los sistemas, utilizar ordenadores seguros y detectar y enseñar a reconocer el phishing. Entre las tendencias mundiales en higiene cibernética figuran:
i. Segmentar la red. Para evitar la propagación de malware o virus, divide la red en segmentos para poder aislarlos y contenerlos. También debes conocer el perímetro de la red para controlar el tráfico.
ii. Mantener los sistemas actualizados.Actualiza periódicamente tus sistemas con parches de seguridad.
iii. Proteger los privilegios.Algunos usuarios con privilegios tienen acceso irrestricto a los recursos del sistema. Protege estas cuentas y sus accesos.
4. Planifica la recuperación.
¿Cuánta interrupción puede soportar tu organización sin que se vea gravemente mermada su capacidad para atender a los clientes? Un plazo breve de recuperación puede ser costoso, pero uno más largo podría significar una interrupción prolongada, algo perjudicial para la empresa.
La mejor opción para tu empresa es diseñar o adquirir soluciones de copia de seguridad y recuperación que a) permitan mantener distintas versiones de las copias de seguridad, b) permitan acceder a ellas rápidamente y c) sean inmunes al malware que elimina o daña las copias. Pon a prueba tu plan de recuperación ante desastres cada vez que cambie tu entorno o, en cualquier caso, trimestralmente.
Las organizaciones con un RQ alto saben cuánta interrupción pueden soportar y tienen planes para recuperarse dentro de esos límites. Cerca de dos tercios de quienes respondieron a la encuesta de PwC y tenían un RQ alto habían establecido tolerancias al impacto para los servicios empresariales críticos.
5. Realiza simulacros de desastre.
Un simulacro hipotético de desastre, también conocido como simulación de mesa, ayuda a ensayar y perfeccionar la respuesta de tu organización ante un ciberdesastre. Un simulacro eficaz debe ser realista e interactivo, y generar un nivel moderado de estrés entre los participantes. Debe ayudar a los empleados a comprender mejor sus funciones y responsabilidades ante un ciberdesastre y a confiar más en su capacidad para reaccionar. El uso de escenarios realistas, aunque menos probables, permitirá detectar deficiencias en la respuesta. Corregirlas mejorará la respuesta y la recuperación ante un desastre real.
La resiliencia merece el esfuerzo
Lograr la resiliencia digital implica prestar la misma atención a los sistemas empresariales críticos propios y a los de terceros. El proceso comienza incorporando la «resiliencia desde el diseño» en la fase de planificación, para garantizar que esos sistemas estén concebidos para ser resilientes.
La resiliencia también implica mantener una buena higiene cibernética en el día a día. Sin embargo, la higiene cibernética no basta para proteger a tu organización de las interrupciones que pueden causar los ciberataques. Una estrategia de respuesta y recuperación bien probada y repetible puede ayudar a que tu empresa siga funcionando con interrupciones mínimas.




