デジタル時代に成長するため、組織はサイバーレジリエンスを戦略的なリーダーシップの課題として優先しなければなりません。
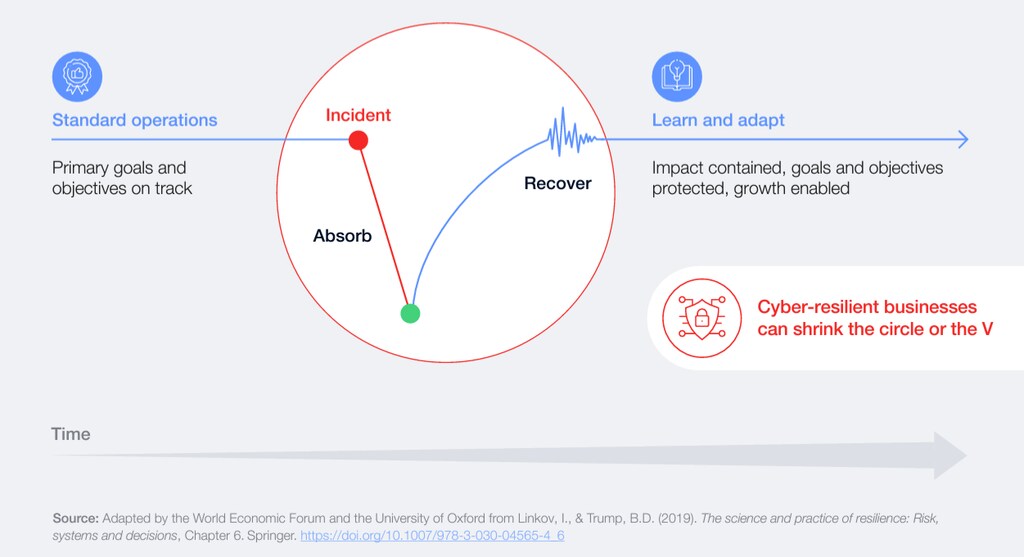
サイバーレジリエンスはサイバーセキュリティと同じものではありません。ただし、サイバーセキュリティはサイバーレジリエンスを実現するために不可欠です。サイバーレジリエンスとは、重大なサイバーインシデントが組織の主要な目標や目的に与える影響を最小限に抑える組織の能力です。
世界経済フォーラムは、オックスフォード大学と協力して作成した新たな報告書で、組織がサイバーレジリエンスを強化するためのアプローチを示しています。
世界各国の経済がデジタル技術の導入を進めるなか、悪意のあるサイバー攻撃、障害、停止からの保護を確保することは引き続き重要な課題です。そして、この課題は動的なものです。新興技術や接続性の向上により、複雑で常に変化する背景が生まれています。
今日、多くの組織の主要な目標や目的は、代替手段のない技術対応型のビジネスプロセスによって支えられています。つまり、サイバーレジリエンス(重大なサイバーインシデントが組織の主要な目標や目的に与える影響を最小限に抑える組織の能力)は、デジタル領域を超えて、サービス提供だけでなく、ステークホルダーの信頼や市場での地位にも影響を及ぼしうるということです。
「この課題は動的なものである」と、世界経済フォーラムの新たな報告書は述べています。『サイバーレジリエンスの解明』。「接続性の混乱や新興技術によって推進されるデジタルの環境やインフラの進化は、脅威の状況と組織が直面するサイバーリスクを大幅に複雑化させています。」

この報告書は、オックスフォード大学グローバルサイバーセキュリティ能力センターおよび業界の専門家と協力して作成されたもので、サイバーレジリエンスの重要性を示すとともに、企業と社会のサイバーレジリエンスに優れたデジタル変革が、イノベーション、生産性、経済成長を推進する可能性を秘めていることを詳述しています。
また、組織のサイバーレジリエンスとサイバーセキュリティを向上させるため、さまざまなフレームワークや標準が存在する一方で、同業者から得た教訓は、これらのモデルが提供する一般的なアプローチを大きく高めうると指摘しています。
サイバーレジリエンスの構築に役立つ、現場からの5つのヒントをご紹介します。
1. 完全なサイバーセキュリティは実現不可能だと認識する
100%のサイバーセキュリティというものは存在しません。組織は、サイバーリスクを広い視野で捉える必要があります。また、悪意のある主体が、業務、収益性、評判に害を及ぼすためにサイバー空間を悪用しうる多くの異なる方法についても考慮する必要があります。
サイバーレジリエンスへの投資は、サイバー事象の経済的コスト(例えば、データ侵害や知的財産の喪失)を削減するとともに、組織の評判の向上にも寄与しえます。調査によると、より強靭な企業は、そうでない同業他社と比べて、株主リターンが約50%高い水準を生み出していることが示されています。
2. 混乱を予測し、それに備えて計画する
インシデントが発生した場合に備えた計画を立てる必要があり、その計画は組織の中核的な戦略、業務、財務、法務上の優先事項を反映し、保護するものでなければなりません。
世界経済フォーラムの報告書は、サイバーレジリエンス計画は「自社がさらされている脅威と、発生しうる潜在的な被害への理解に基づいている」べきだと指摘しています。
3. サイバーレジリエンスをビジネスプロセスに組み込む
システム障害時に備えて堅牢な代替策を講じ、事象を吸収して回復できる良好な状態に組織を置くようにビジネスプロセスを設計します。サイバー障害が発生した場合でも、サービス水準を維持し、ステークホルダーの利益を保護できるよう、ビジネスプロセスを適応させる必要があります。
真のサイバーレジリエンスを実現するため、組織は、ビジネス環境全体のレジリエンス強化に共通の利益を有する外部の関係者と積極的に協力しなければなりません。

4. 機密情報を保護する
機密性の侵害やデータの完全性の損なわれた場合の影響を抑えられる情報ガバナンスの実践を採用します。
報告書は、組織が「機密性の侵害やデータの完全性の損失から生じる影響を抑えられる情報ガバナンスの実践」を確立することの重要性を強調しています。
5. 過去のインシデントから学ぶ
組織は、過去のインシデント、そして同業他社が被った被害から学び、それに応じてプロセスを適応させる必要があります。
「同業他社の集合的な経験や知見によって照らし出される成功への道筋、すなわち、何が有効であるかに関する優良事例の共有や、成功を妨げる障壁を乗り越える方法が、本プロジェクトの原動力となりました」と報告書は述べています。
サイバーレジリエンスのエコシステムの改善
サプライチェーンのグローバル化、技術スタックの複雑化、デジタルによるイノベーションへの継続的な意欲により、システミックなサイバーリスクの集積が続いています。上記のヒントは企業のサイバーレジリエンス向上に役立ちますが、ビジネスエコシステム全体でより広範な変革が必要です。
これには、他の組織と協力して単一障害点を特定し、関連するリスクを軽減することが含まれます。また企業は、脅威への対処や悪意ある活動の阻止の方法を見出すため、互いに、そして公的機関とも協力する必要があります。世界経済フォーラムのサイバー犯罪対策パートナーシップは、知見の共有を目的としたプラットフォームであり、サイバー犯罪に対抗するための官民協力の促進を目指しています。
さらに組織は、関連するサイバー専門知識を持つ限られた人材プールの活用と拡大においても協力しなければなりません。世界経済フォーラムのサイバー人材ギャップの解消イニシアチブでは、例えば、組織が持続可能な人材パイプラインを構築する方法を示す「戦略的サイバーセキュリティ人材フレームワーク」を策定しました。


