El 72 % de las organizaciones señala un aumento de los ciberriesgos, y uno de cada tres pequeños negocios afirma que su ciberresiliencia es insuficiente.
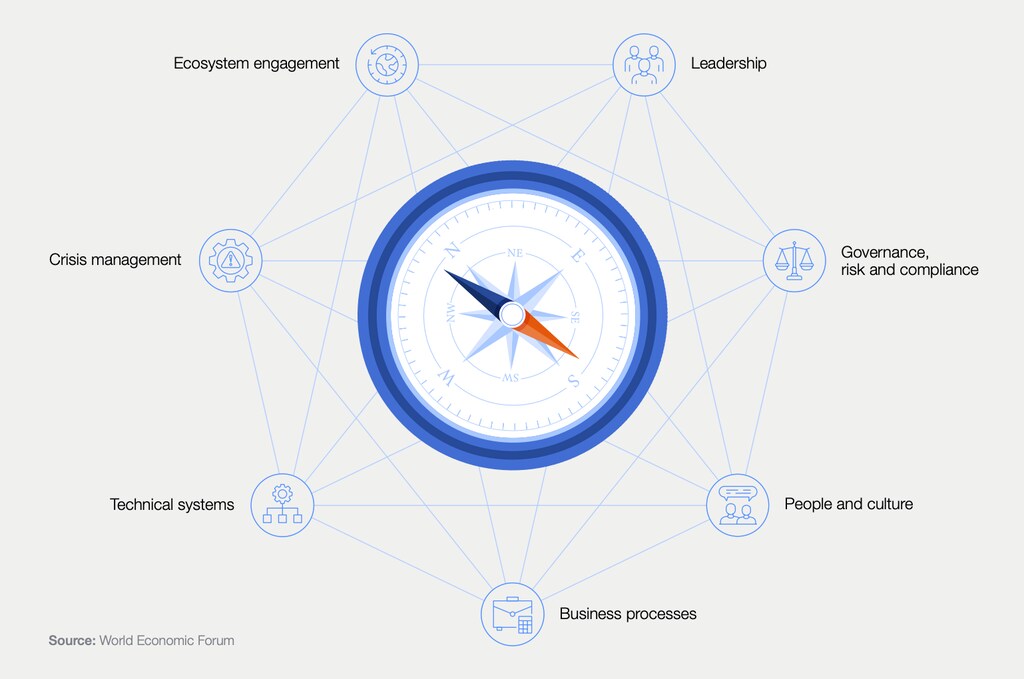
Las organizaciones deben integrar la ciberresiliencia en toda su estructura, en lugar de considerarla un asunto exclusivamente de TI.
Para ser eficaz, la ciberresiliencia debe medirse con datos significativos.
En 2025, el 72 % de las organizaciones informó de un aumento de los ciberriesgos y el 35 % de las pequeñas empresas afirmó que su ciberresiliencia era insuficiente. Esto representa un aumento de siete veces desde 2022.
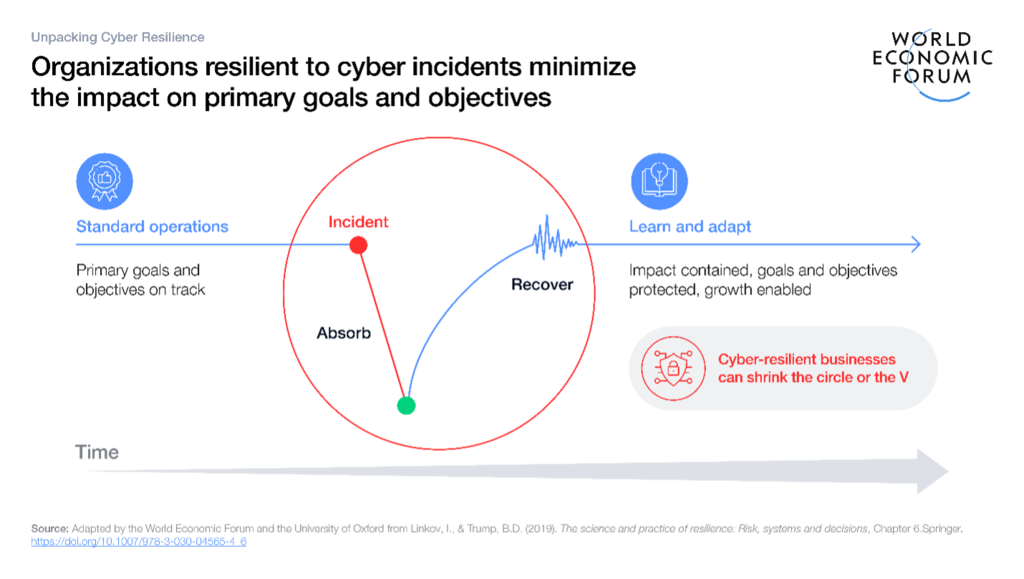
Las empresas no pueden prevenir todos los ciberincidentes; por ello, poder minimizar su impacto es tan importante, o incluso más, que impedir que los incidentes se produzcan en primer lugar. El enfoque no debería ser: «¿Cómo detenemos cada ataque?», sino más bien: «¿Cómo sobrevivimos a cualquier ataque?».
Esto es la ciberresiliencia en la práctica: la capacidad de una organización para minimizar el impacto de un ciberincidente significativo sobre sus metas y objetivos principales.
Por tanto, si la resiliencia se centra en los resultados, ¿cómo puede una organización saber si es verdaderamente resiliente? ¿Cómo pueden los líderes demostrar su resiliencia ante los consejos de administración, las aseguradoras, los reguladores, los empleados y ante sí mismos?
No comprender la situación de ciberresiliencia de una organización puede dejarla expuesta. Y sin medición, las debilidades pueden permanecer ocultas hasta que un incidente importante las pone de manifiesto. Adoptar un enfoque reactivo, en lugar de proactivo, crea un círculo vicioso que consume recursos y deja menos esfuerzo disponible para aquello que evitaría más incidentes.
Sin embargo, al medir la ciberresiliencia, una organización puede protegerse mejor a sí misma y a su ecosistema más amplio de los efectos de los ciberataques.
Cómo medir la ciberresiliencia
La medición ayuda a describir el mundo más allá de términos vagos como «largo», «pesado» o «pronto». Aunque no es posible cuantificarlo todo, las empresas pueden basarse en datos para todo aquello que pueda medirse, lo que les permite comprender la situación actual y priorizar acciones que aporten agilidad.
El verdadero valor de la medición radica en cómo informa a las personas y a las decisiones. Ofrece a los directivos claridad para tomar decisiones de inversión, proporciona a los reguladores pruebas creíbles de resiliencia, genera confianza de los clientes en productos y servicios, y ayuda a los equipos a centrarse en las mejoras de mayor impacto en los procesos que miden. Los datos sustentan una mejor toma de decisiones y ofrecen una base para que múltiples partes interesadas construyan una comprensión compartida de la resiliencia del ecosistema de la organización. Así es como la medición se convierte en el lenguaje que conecta la estrategia, el cumplimiento, la confianza de los clientes y la práctica cotidiana.
Hasta la fecha, no existe un único marco integral para medir la ciberresiliencia de forma holística. En cambio, el panorama actual se compone de múltiples enfoques parciales que se solapan, como los modelos de madurez en ciberseguridad, los marcos de pruebas basados en amenazas y los marcos de resiliencia operativa, cada uno de los cuales abarca dimensiones específicas del desafío de la ciberresiliencia.
Los marcos de ciberseguridad como ISO 27001 y CIS Controls se centran, por ejemplo, en evaluar la higiene y la madurez cibernéticas. Los esquemas de pruebas basados en amenazas, como CBEST y marcos o metodologías como STAR-FS y las ATT&CK Evaluations de MITRE, hacen hincapié en la simulación adversarial y en las capacidades de detección. Mientras tanto, marcos como los principios de Basilea refuerzan la resiliencia, la recuperación y la planificación, mientras que FAIR ayuda a cuantificar y priorizar los ciberriesgos .

Medir la ciberresiliencia exige ir más allá de las evaluaciones estáticas y de los parámetros de referencia centrados en la seguridad. Debe integrar factores técnicos, humanos y organizativos, y a la vez mantenerse adaptable a las amenazas y contextos cambiantes.
Los principios clave para medir la ciberresiliencia incluyen:
Mantener herramientas sencillas que favorezcan su adopción, permitir evaluaciones repetidas y fomentar la participación amplia de la organización.
Adoptar un enfoque holístico que combine la preparación técnica con factores humanos y organizativos, para tener en cuenta la naturaleza transversal de la ciberresiliencia en la organización.
Considerar factores transversales a la organización para evitar un enfoque estrecho centrado únicamente en la seguridad.
Elegir indicadores o índices en lugar de métricas fijas, para reflejar líneas de base cambiantes, evitar un enfoque excesivo en un único ámbito y prevenir comparaciones poco útiles.
Integrar flexibilidad para acomodar distintas definiciones de resiliencia, objetivos variables y audiencias cambiantes en las organizaciones.
Priorizar la toma de decisiones mediante evaluaciones que permitan a las organizaciones intervenir, orientar las decisiones y hacer seguimiento del progreso.
Crear medidas y resultados que respalden la toma de decisiones estratégicas de la dirección y faciliten el cambio cultural.
Cómo actuar en materia de ciberresiliencia
La iniciativa Cyber Resilience in Industries del Foro Económico Mundial reúne las perspectivas de la industria, los gobiernos, el ámbito académico y la sociedad civil para construir un enfoque compartido de medición de la ciberresiliencia. La iniciativa se basa en las lecciones de los marcos existentes, identifica brechas críticas y desarrolla conocimientos prácticos en ciberseguridad para los líderes. Al fomentar la colaboración entre sectores, la iniciativa busca impulsar mejoras coherentes y medibles en la ciberresiliencia organizativa y sistémica.
A medida que crecen los ecosistemas digitales, se profundizan las interconexiones y los actores de amenazas se vuelven más sofisticados, el coste de una ciberresiliencia no medida seguirá aumentando. Esperar a que una brecha revele las debilidades podría costar a una empresa millones de dólares o incluso llevarla a la quiebra.
Para evitarlo, las funciones empresariales básicas deben volverse ciberresilientes; no debe considerarse solo una cuestión de TI. Incorporar la medición en las rutinas operativas de ciberseguridad, tal como se integra en las auditorías financieras o en las evaluaciones de riesgos, permitirá el cambio necesario de la gestión reactiva de crisis a la mitigación proactiva de riesgos. Así es como la ciberresiliencia se convierte en parte del ADN de una organización, y no solo en un último recurso cuando fallan los sistemas.




