Tradicionalmente, las organizaciones se basan en autoevaluaciones para medir su capacidad de respuesta ante ciberataques.
Las organizaciones ciberresilientes deben contar con otras medidas que protejan proactivamente sus activos.
Solo los programas de resiliencia que tienen en cuenta la «higiene cibernética» pueden estar preparados cuando surgen riesgos.
Las amenazas de ciberseguridad siempre han formado parte del panorama digital. Organizaciones de todos los tamaños y sectores, así como Estados enteros, han sufrido ataques que incluyen dispositivos infectados, información robada y sistemas interrumpidos. Pero ¿qué ocurre cuando se encarga a organizaciones privadas proteger infraestructuras críticas y salvaguardar los datos que hacen funcionar nuestros recursos más esenciales?
Como señaló el presidente de EE. UU., Joe Biden, en marzo, la Administración actual «seguirá utilizando todas las herramientas a su alcance para disuadir, interrumpir y responder a los ciberataques contra infraestructuras críticas. Pero el Gobierno federal no puede defenderse solo de esta amenaza. La mayor parte de las infraestructuras críticas de Estados Unidos es propiedad del sector privado y está bajo su gestión, y sus propietarios y operadores deben acelerar los esfuerzos para cerrar las puertas digitales».

En todo el mundo, las organizaciones públicas y privadas deben urgentemente hacer algo más que reaccionar; por ello, la ciberresiliencia es imperativa, sea cual sea el tipo de datos o recursos que intentemos proteger. En una alianza público-privada eficaz para la ciberseguridad, hacer más empieza por la colaboración y el intercambio de conocimientos.
Tradicionalmente, las organizaciones empresariales y gubernamentales han mantenido reservada la inteligencia de seguridad. Pero esta mentalidad está cambiando, como demuestra la puesta en marcha en agosto de 2021 por parte de la Agencia de Ciberseguridad y Seguridad de las Infraestructuras (CISA) de la Colaboración Conjunta de Defensa Cibernética. Abordar la ciberseguridad como una responsabilidad compartida puede ayudar a que todos estén más al tanto de las amenazas emergentes y a orientar colectivamente las hojas de ruta de los principales proveedores de seguridad para desarrollar tecnología que permita proteger, detectar, responder y recuperarse de posibles ataques.
Junto con una nueva mentalidad de colaboración, las normas del sector para la continuidad de las actividades y la recuperación ante desastres deben adaptarse a los tiempos. Las metodologías actuales para determinar el nivel de resiliencia de una organización —incluidas las listas de comprobación, los modelos de madurez y las autoevaluaciones— no son indicadores fiables de su capacidad de recuperación.
En cambio, los programas de resiliencia con capacidades ágiles cuentan con la memoria operativa necesaria para mantener la disponibilidad cuando surgen riesgos. Consideran esencial la «higiene cibernética»: la práctica de realizar acciones periódicas para mantener seguros los activos. Estas organizaciones tienen en cuenta el ecosistema y saben qué medidas aplicar en respuesta. Estas son otras medidas que las empresas ciberresilientes deben tomar ahora:
Adoptar un enfoque proactivo respecto a la higiene cibernética
Las organizaciones deben practicar la higiene cibernética de antemano, no como respuesta. Una de las mejores formas de obtener rendimiento de las inversiones en seguridad es centrarse en aspectos fundamentales, como la gestión de activos, vulnerabilidades, parches y privilegios.
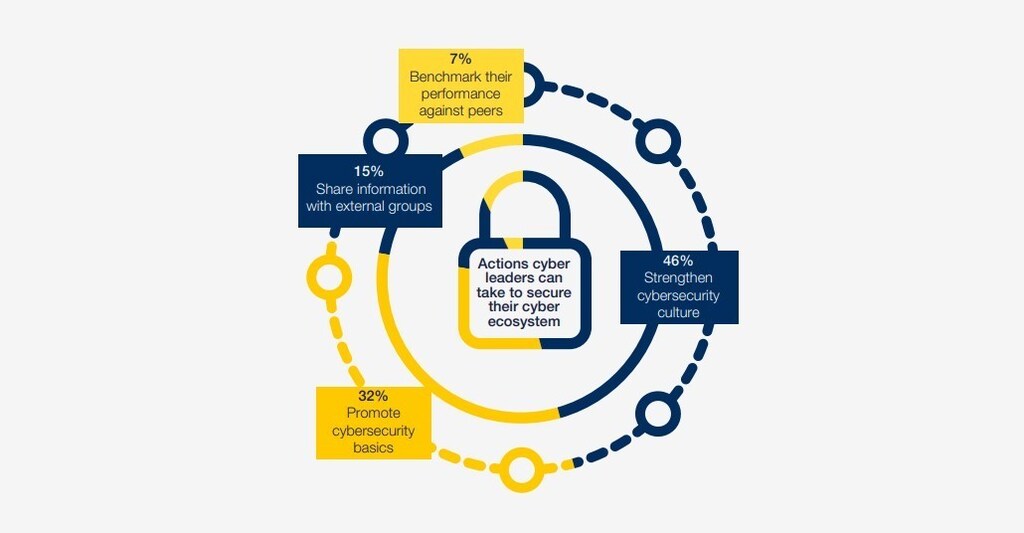
Asegurarse de que la organización desarrolle capacidades de supervisión que se basen en indicadores de riesgo para anticipar interrupciones (mediante herramientas), centrar los esfuerzos de resiliencia en la modelización de riesgos y utilizar AI Ops (inteligencia artificial para operaciones de TI) para correlacionar eventos y detectar anomalías puede ayudar a mantener un enfoque proactivo en materia de ciberseguridad.
Realizar pruebas de respuesta y recuperación
Muchos planes de respuesta a incidentes (IRP, por sus siglas en inglés) se basan en actividades estáticas de cumplimiento y auditoría que no reflejan con precisión un ciberataque real ni permiten responder a él de manera eficaz. El diseño de un IRP y la realización de pruebas de recuperación suelen descuidarse debido a las limitaciones de costes, tiempo y recursos; sin embargo, su importancia es incalculable.
Salesforce ha identificado diez pasos que las empresas deben seguir para crear su propio IRP eficaz. El consejo de administración y los directivos deben confiar en la recuperación y tener la certeza de que todo funcionará en un mal día, gracias a una capacidad demostrada y probada mediante pruebas complejas.
Contar con una fuente fiable de información
Los programas de resiliencia deben contar con una fuente fiable de información con la que se alineen todas las unidades de negocio. El acceso a datos centralizados y automatizados para gestionar las interrupciones y responder a ellas, junto con la confianza en esos datos, puede orientar y moldear la toma de decisiones.
¿Qué hace el Foro Económico Mundial en materia de ciberseguridad?
El Centro de Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en fomentar la comprensión y la confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración entre sectores y el intercambio de conocimientos, el Centro ayuda a sus socios a reforzar la ciberresiliencia y a abordar desafíos que requieren respuestas colectivas.
Saber qué activos se tienen, cuán actualizados están, quién tiene acceso, qué tipo de acceso tiene y qué hace con esos recursos constituye la base de cualquier programa de seguridad empresarial maduro y permite ejecutar con mucha más rapidez iniciativas de seguridad transformadoras, como Zero Trust.
Realizar copias de seguridad de los datos críticos
El volumen de datos ha aumentado y los sistemas de TI se han vuelto más complejos, por lo que es esencial que adaptemos los métodos de recuperación de datos. El enfoque tradicional de realizar manualmente copias de seguridad de servidores locales en un almacenamiento externo sencillamente no basta.
Un nuevo enfoque de la resiliencia digital empresarial podría incluir bóvedas cibernéticas para la configuración y las copias de seguridad de sistemas críticos, copias de seguridad inmutables que permitan restaurar una instantánea en el tiempo y una virtualización rápida de los equipos cliente o terminales para ampliar rápidamente el acceso a los dispositivos. Mientras tanto, los dispositivos corporativos se someten a análisis forenses, reparación y recarga.
Prepararse para el largo plazo
En todos los sectores, hemos visto lo volátil que puede ser la actividad empresarial. Las organizaciones que sufren interrupciones prolongadas o pérdida de datos pierden clientes frente a sus competidores, lo que convierte la resiliencia digital en una ventaja competitiva cada vez mayor.
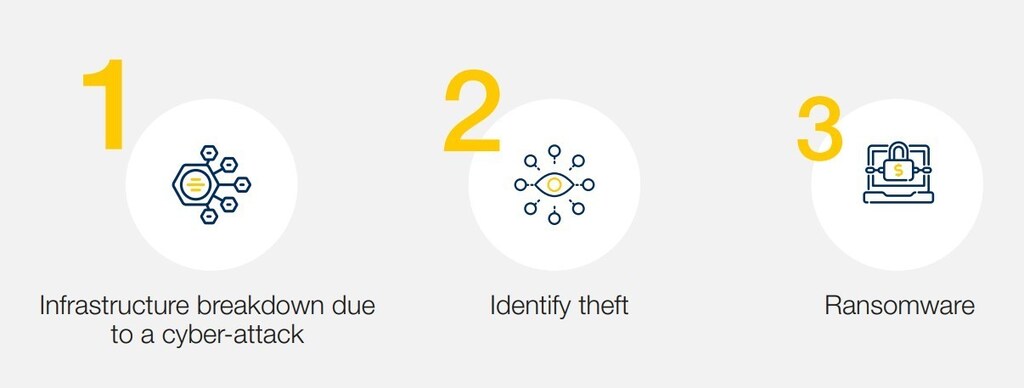
En última instancia, la resiliencia es un camino sin línea de meta. En toda empresa importante, debe medirse, implementarse, gobernarse y mantenerse de manera estandarizada, aprovechando la automatización en todo el ecosistema. Al adoptar prácticas de higiene cibernética y atributos de resiliencia, las empresas pueden reducir significativamente el riesgo y desarrollar la capacidad operativa necesaria para recuperarse de incidentes de ciberseguridad.




