• La creciente interdependencia de los sistemas digitales está siendo explotada por los ciberdelincuentes.
• El ransomware es un ámbito especialmente próspero de la ciberdelincuencia.
• Es necesaria una respuesta colectiva de la sociedad, los gobiernos y las organizaciones privadas.
En menos de una década, las ciberamenazas han surgido como un riesgo sistémico para el proceso de transformación digital de la economía mundial. Las tecnologías emergentes que impulsan esta economía digital –como la nube, la IA y la computación cuántica– están aumentando la complejidad del panorama tecnológico y acelerando la interconexión e interdependencia de los ecosistemas público y privado.
El crecimiento exponencial de la frecuencia y la sofisticación de los ciberataques se ve facilitado por este complejo ecosistema de cadenas de suministro. Los mismos factores tecnológicos que impulsan la economía también han creado un entorno propicio para los ciberdelincuentes. Grupos coordinados operan sin oposición en estos nuevos entornos, con fondos prácticamente ilimitados a su disposición.
El ejemplo más significativo de la naturaleza sistémica del riesgo de ciberseguridad es el ransomware. El ransomware es una industria delictiva en auge que pone en peligro tanto la seguridad personal como la financiera de las personas. El reciente ataque contra el Colonial Pipeline en EE. UU. ha dejado muy claro el impacto real que el ransomware tiene en la vida cotidiana. Las economías globalizadas e interconectadas actúan como catalizador que multiplica el riesgo, como demuestran los incidentes recientes.
El ransomware se ha convertido en una de las principales amenazas para la seguridad internacional y en un desafío global que requiere una respuesta coordinada. Dado que las instituciones de todos los sectores son cada vez más objetivo de los ataques, un único ataque puede extenderse rápidamente a través de las fronteras, como ocurrió con el ataque de ransomware WannaCry de 2017 que afectó a 150 países. Se prevé que el impacto de un ataque de este tipo en 2021 pueda ser aún más grave, con enormes pérdidas, golpes devastadores a la infraestructura crítica y la generación de más financiación para actividades ilegales.
La gestión del riesgo sistémico de ciberseguridad ya es un reto importante, que la acción individual no basta para afrontar. Para abordar la vulnerabilidad del ecosistema, se necesita un cambio fundamental hacia una respuesta colectiva por parte de la sociedad, los gobiernos y las organizaciones. Solo mediante un enfoque tan coordinado podemos aspirar a frenar la oleada de estos ataques.

En primer lugar, la comunidad debe aumentar el coste de cometer ciberdelitos para disuadir las acciones de los actores de amenazas. Se necesita una coalición internacional de cuerpos de seguridad y gobiernos para interrumpir las actividades de los operadores de ransomware. Las empresas desempeñan un papel clave y deben apoyar a los organismos encargados de la aplicación de la ley en sus esfuerzos por llevar a más delincuentes ante la justicia. Solo tres de cada 1.000 ciberdelincuentes son actualmente procesados, según el think tank con sede en EE. UU. Third Way. La industria puede desempeñar un papel clave ayudando a las autoridades a identificar objetivos para su interrupción, desde delincuentes hasta infraestructuras, pasando por los servicios delictivos facilitadores y los financiadores. Los operadores de ransomware logran eludir el sistema trasladando sus operaciones a jurisdicciones con legislación laxa o poco estricta sobre ciberdelincuencia. En el futuro, las normativas internacionales de intercambio de datos deben favorecer la colaboración a través de las fronteras globales, en lugar de obstaculizar la lucha.
En segundo lugar, se necesita una red mundial para el intercambio de información sobre ransomware. El análisis conjunto y el intercambio rápido de conclusiones sobre amenazas nuevas y emergentes pueden garantizar que los controles de seguridad se basen en inteligencia y se apliquen de forma colectiva para detener el ransomware en seco. Cada variante de ransomware plantea una amenaza diferente, por lo que nuestra respuesta debe evolucionar constantemente, impulsada por un intercambio de información que permita una respuesta en tiempo real.
Además, la colaboración no debe limitarse al intercambio de información. Son necesarias células de colaboración público-privadas centradas en amenazas específicas, como las recomendadas en el informe del Foro Económico Mundial Asociación contra la ciberdelincuencia, para apoyar la interrupción concreta de las amenazas. Al aprovechar las capacidades de los sectores privado y público, estas células de amenazas específicas constituyen un mecanismo para aumentar el coste y el riesgo de perpetrar ciberataques.
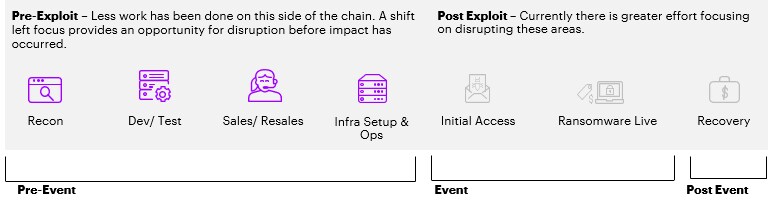
En cuarto lugar, para responder de forma más eficaz a los ataques de ransomware, existe una necesidad global de garantizar la integridad y la resiliencia de la cadena de suministro empresarial interconectada. Esto exige estandarizar las certificaciones, para que los clientes puedan tener una visión integral de la postura de seguridad de sus proveedores. Además, debe establecerse un sistema de alerta temprana en toda la cadena de suministro, basado en una cartografía clara de cómo se interconectan las organizaciones y en protocolos de cooperación acordados. Las partes interesadas clave deben trabajar juntas para desarrollar mejores defensas y compartir buenas prácticas para prevenir los ataques de ransomware. Como se ha demostrado en los últimos meses, la cadena de suministro es tan fuerte como su eslabón más débil.
Interesa a la sociedad interrumpir el modelo de negocio del ransomware y reducir sus beneficios. La explosión del ransomware como empresa delictiva lucrativa ha estado estrechamente ligada al auge de las criptomonedas, que permiten el anonimato y la opacidad de las transacciones. Los gobiernos deberían exigir a las casas de cambio de criptomonedas, a los quioscos de criptomonedas y a las «mesas» de negociación extrabursátil (OTC) que cumplan con las leyes vigentes, incluidas las normas de conocimiento del cliente (KYC), de lucha contra el blanqueo de capitales (AML) y de lucha contra la financiación del terrorismo (CFT).
Por último, la preparación colectiva es esencial. Dado que los ataques de ransomware aumentan en frecuencia e impacto en toda la cadena de suministro, las organizaciones más maduras tienen la oportunidad de apoyar a quienes disponen de menos recursos o capacidad. Las pequeñas y medianas empresas pueden verse especialmente afectadas por los ciberataques y se beneficiarían del apoyo de las grandes organizaciones de los sectores público y privado. Los sectores público y privado deben trabajar juntos para desarrollar capacidades operativas prácticas, como ejercicios de simulación de mesa a nivel nacional e intersectoriales. Son esenciales los protocolos para responder de forma conjunta y comunicarse con eficacia cuando se produce un ataque de ransomware.
Qué hace el Foro Económico Mundial en materia de ciberseguridad
El Centro para la Ciberseguridad ofrece una plataforma de confianza en la que los líderes se reúnen para comprender la evolución de los ciberriesgos y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al permitir la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a los socios a reforzar la ciberresiliencia y a afrontar desafíos que requieren respuestas colectivas.
En resumen, las tecnologías emergentes están cambiando el paradigma de la respuesta: un riesgo sistémico global exige una respuesta global. Es esencial que las empresas y los gobiernos anticipen y promuevan la colaboración y la rendición de cuentas mediante sólidos esfuerzos público-privados, que aumentarán el coste y el riesgo de cometer ciberdelitos. Para el sector privado, esto comienza por construir y fortalecer nuestras relaciones de intercambio de información, dentro del sector y con el sector público, para ofrecer un enfoque más integral de la respuesta a incidentes, la gestión de amenazas y la interrupción. Al unir fuerzas y crear canales concretos para el intercambio de información y la colaboración táctica, podemos dar un giro decisivo en la lucha contra la ciberdelincuencia.




