A medida que más personas trabajan desde casa durante la pandemia de COVID-19, las operaciones de ciberseguridad se enfrentan a enormes retos nuevos.
Los líderes de ciberseguridad, en particular los directores de seguridad de la información (CISO), deben asumir funciones de liderazgo más firmes y estratégicas dentro de sus empresas durante la crisis.
Cinco principios de liderazgo en ciberseguridad garantizarían una continuidad empresarial eficaz en la «nueva normalidad».
La COVID-19 obliga a los líderes empresariales a adaptar sus modelos operativos más rápido que nunca para garantizar la supervivencia. La adopción a gran escala de tecnologías de trabajo desde casa, el uso exponencialmente mayor de servicios en la nube y la explosión de la conectividad permiten a las empresas seguir operando incluso con el distanciamiento social y las órdenes de «quedarse en casa».
Sin embargo, este cambio de paradigma está ejerciendo una presión inmensa sobre las operaciones de ciberseguridad. Mientras las organizaciones realizan esfuerzos extraordinarios para proteger a sus trabajadores y atender a sus clientes durante la pandemia, la exposición a las ciberamenazas está aumentando de forma significativa.
Las operaciones de ciberseguridad afrontan enormes desafíos:
El trabajo desde casa ha abierto múltiples vías para los ciberataques, debido a la mayor dependencia de dispositivos personales y redes domésticas.
Las técnicas de ingeniería social son aún más eficaces con una plantilla distraída y vulnerable.
Los centros de operaciones de seguridad (SOC) se diseñaron para detectar comportamientos anómalos; hoy operan con una visibilidad mermada, porque todo parece anómalo.
Los activos y funciones empresariales críticos están mucho más expuestos a ciberataques oportunistas y dirigidos por organizaciones criminales y Estados nacionales que buscan explotar vulnerabilidades y sembrar las semillas de ataques futuros.
Los servicios del sector público, como los hospitales y los servicios sanitarios, están sometidos a una presión extrema y se han visto especialmente afectados por nuevos tipos de ransomware destinados a interrumpir la conectividad, así como por ataques de denegación de servicio.
Los fallos de seguridad y privacidad descubiertos en la popular aplicación de videoconferencia Zoom recuerdan que tanto los emprendedores innovadores como las empresas tienen un papel que desempeñar para reducir la exposición a los ciberataques.
Los errores de seguridad y las prácticas que vulneran la privacidad no son nuevos, pero se han agravado por la creciente demanda de soluciones rentables y disponibles en el momento justo, junto con la presión para digitalizarse e innovar rápidamente con el fin de mantenerse por delante de la competencia, aumentar la eficiencia operativa, mejorar la experiencia del cliente y optimizar las decisiones empresariales con analítica avanzada.
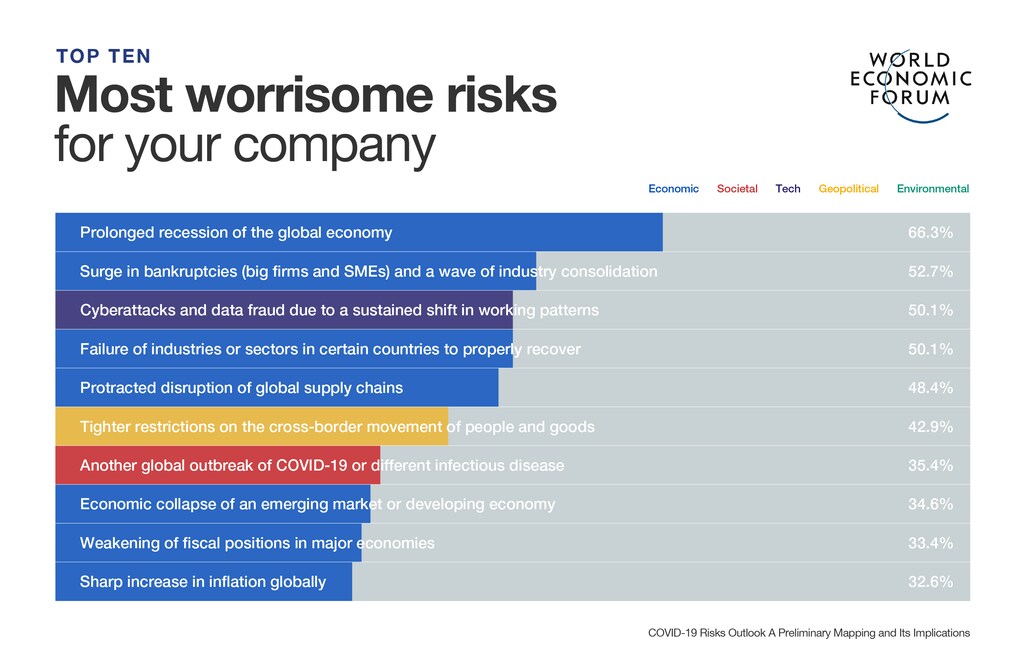
En el contexto de la COVID-19, los líderes de ciberseguridad deben lograr un equilibrio crítico entre seguridad y privacidad, tiempo de puesta en marcha y salida al mercado, coste y comodidad.
Dentro de las organizaciones, los líderes de ciberseguridad necesitan asumir un papel de liderazgo más firme y estratégico. Deben dejar de limitarse a supervisar y hacer cumplir la normativa para integrarse mejor con el negocio, gestionar los riesgos de la información de forma más estratégica y avanzar hacia una cultura de responsabilidad compartida sobre el ciberriesgo en toda la empresa.
No existe una solución milagrosa. Para garantizar que la ciberseguridad sea un componente fundamental del modelo operativo y de la cultura empresarial, las siguientes preguntas favorecerán conversaciones eficaces entre los líderes empresariales y los directores de seguridad de la información (CISO):
¿Se han definido y comunicado claramente las funciones y responsabilidades relacionadas con la ciberseguridad en todos los niveles de la organización, hasta el CEO y el consejo de administración?
¿Comprenden los líderes empresariales los ciberriesgos que están asumiendo?
¿Se diseñan, integran y operan las soluciones tecnológicas teniendo presentes la seguridad y la privacidad?
¿Incentiva la empresa la adopción de prácticas de seguridad desde el diseño y por defecto en los negocios y productos en los que invierte?
¿Se gestionan eficazmente los riesgos de terceros?
El desafío abrumador para los CISO es proteger la infraestructura digital y los activos de la organización, al tiempo que se permite que las operaciones continúen sin interrupciones. Por ejemplo, los equipos de ciberseguridad deben ajustar los programas de seguridad y las prácticas de gestión de riesgos para facilitar el enorme cambio hacia herramientas de trabajo desde casa y la rápida adopción de servicios en la nube. Al mismo tiempo, deben hacer posible que los miembros del equipo de seguridad cuiden de sí mismos y de sus familias durante una crisis sanitaria.
¿Qué hace el Foro Económico Mundial en materia de ciberseguridad?
El Centro para la Ciberseguridad ofrece una plataforma de confianza en la que los líderes se reúnen para comprender los ciberriesgos cambiantes y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a fortalecer la ciberresiliencia y a afrontar retos que requieren respuestas colectivas.
El nuevo informe del Foro Económico Mundial, Principios de liderazgo en ciberseguridad: lecciones aprendidas durante la pandemia de COVID-19 para prepararse para la nueva normalidad, tiene como objetivo orientar a los líderes de ciberseguridad y de negocio mientras definen un curso de acción responsable que equilibre los objetivos a corto plazo con los imperativos a medio y largo plazo. Las propuestas son:
1. Fomentar una cultura de ciberresiliencia
2. Centrarse en proteger los activos y servicios críticos de la organización
3. Equilibrar las decisiones basadas en el riesgo durante la crisis y más allá
4. Actualizar y poner en práctica los planes de respuesta y de continuidad del negocio de la organización a medida que la empresa avanza hacia la «nueva normalidad»
5. Reforzar la colaboración en todo el ecosistema
La función del CISO es respaldar la misión de la organización garantizando que los ciberriesgos se gestionen en un nivel aceptable para ella. Hoy ninguna organización puede esperar que el CISO logre una seguridad perfecta en el contexto actual. No obstante, una gestión eficaz de los ciberriesgos puede ayudar a las empresas a lograr una transformación más inteligente y rápida, y a mantenerse a la vanguardia en estos tiempos de incertidumbre. El objetivo final es la resiliencia.
La crisis de la COVID-19 ha generado retos sin precedentes para las organizaciones, obligando a todos a compaginar las responsabilidades profesionales con importantes responsabilidades personales. Es probable que las próximas semanas y meses traigan más incertidumbre. Al cumplir con estos principios de ciberseguridad, los CISO pueden defender mejor la seguridad de su organización y mantener la continuidad del negocio, al tiempo que cumplen sus obligaciones con las partes interesadas de la empresa.




