Este resumen periódico reúne las principales noticias de ciberseguridad del último mes.
Principales noticias de ciberseguridad: empresas que colaboran en un glosario público de ciberdelincuentes; la UE refuerza la ciberseguridad y Japón aprueba una ley cibernética.
El Centro para la Ciberseguridad del Foro Económico Mundial Centro para la Ciberseguridad ofrece una plataforma independiente e imparcial para subrayar la importancia de la ciberseguridad como imperativo estratégico e impulsar a nivel mundial la acción público-privada para afrontar los desafíos sistémicos de ciberseguridad.
1. Un catálogo de hackers en preparación
Un grupo de empresas tecnológicas trabaja en un glosario público de ciberdelincuentes y grupos de piratas informáticos patrocinados por Estados para agilizar las convenciones de denominación y reducir la confusión causada por los apodos no oficiales, según informa Reuters.
Microsoft, Google, CrowdStrike y Palo Alto se han unido para crear este catálogo, y esperan incorporar al Gobierno de Estados Unidos y a otros socios en la iniciativa para desvelar el mundo codificado de la ciberdelincuencia, informa Reuters.
«Creemos que esto acelerará nuestra respuesta colectiva y nuestra defensa colectiva frente a estos actores de amenazas», afirmó Vasu Jakkal, vicepresidenta corporativa de Microsoft Security.
Las empresas de ciberseguridad llevan mucho tiempo asignando nombres en clave a distintos grupos de ciberdelincuentes, ya que no siempre está claro de qué país proceden.
Los nombres han variado desde combinaciones funcionales de letras y números, como el grupo «TA453» que sigue Proofpoint, hasta los apodos más descriptivos que Microsoft ha adoptado recientemente, entre ellos «Lemon Sandstorm» y «Sangria Tempest».
En 2016, se atribuyeron un total de 48 nombres alternativos a dos grupos de piratas informáticos rusos, oficialmente conocidos como Advanced Persistent Threat (APT) 29 y APT28, que incluían Energetic Bear, Crouching Yeti y SOURFACE.
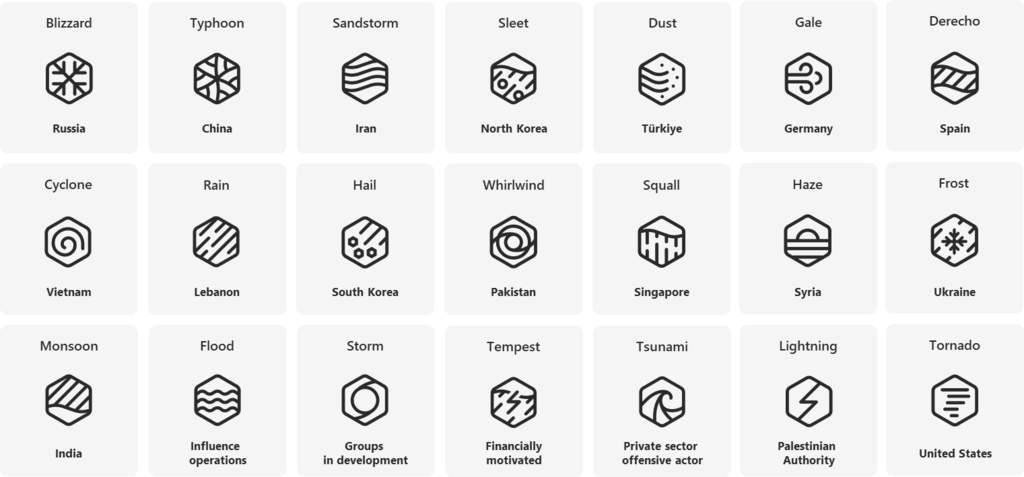
En febrero, Microsoft dio a conocer los detalles de sus nuevas convenciones de denominación, que asigna un término meteorológico a cada país:
2. La UE «intensifica sus esfuerzos» en materia de ciberseguridad
La UE reforzará su apoyo a las empresas y a los gobiernos frente a las ciberamenazas, según el director de su agencia de ciberseguridad.
Juhan Lepassaar, director ejecutivo de Enisa, declaró al Financial Times que la UE necesitaba «intensificar sus esfuerzos» tras un incidente ocurrido en abril que demostró que el bloque dependía de la infraestructura cibernética estadounidense.
«Hasta ahora simplemente no hemos contado con el sistema global, que depende en gran medida de las capacidades de Estados Unidos», afirmó. «Europa está preparada para participar en el fortalecimiento del marco mundial de vulnerabilidades».
El Consejo de la UE adoptó un plan director revisado de gestión de crisis cibernéticas el 6 de junio.
Esto coincide con que Microsoft ofreció a los gobiernos europeos un programa gratuito de ciberseguridad para reforzar sus defensas frente a las ciberamenazas, especialmente las potenciadas por la IA.
«Si podemos llevar a Europa más de lo que hemos desarrollado en Estados Unidos, eso reforzará la protección de ciberseguridad de más instituciones europeas», declaró a Reuters Brad Smith, presidente de Microsoft.

3. Noticias breves: principales historias de ciberseguridad del mes
Japón ha aprobado la histórica Ley de Defensa Cibernética Activa (ACD) para contrarrestar los ciberataques de bandas criminales y piratas informáticos patrocinados por Estados, lo que marca un cambio respecto a su constitución pacifista.
La empresa de joyería de lujo Cartier ha informado a sus clientes de que su sitio web ha sido hackeado y de que se han robado datos de clientes «limitados», informa Reuters.
Esto se suma a otros ciberataques de gran repercusión contra minoristas, entre ellos Victoria's Secret y Marks & Spencer, que reanudó los pedidos en línea el 10 de junio, siete semanas después de un ataque, lo que podría costar a la empresa británica hasta 300 millones de libras.
El 9 de junio, United Natural Foods, que abastece a Whole Foods y a otros minoristas en Estados Unidos, advirtió de interrupciones tras haber sido también objeto de un ciberataque, según TechCrunch.
Estados Unidos ha impuesto sanciones a una empresa llamada Funnull, acusada de proporcionar infraestructura a bandas cibernéticas para estafas con criptomonedas «pig butchering» «pig butchering» con criptomonedas, que han causado pérdidas de 200 millones de dólares a ciudadanos estadounidenses.
Francia y Viet Nam han firmado un acuerdo de defensa por valor de 10 000 millones de dólares que incluirá una mayor cooperación en materia de ciberseguridad.
¿Cómo aborda el Foro los desafíos mundiales de ciberseguridad?
El Centro para la Ciberseguridad ofrece una plataforma de confianza en la que los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a reforzar la ciberresiliencia y a afrontar desafíos que requieren respuestas colectivas.
4. Más sobre ciberseguridad en Forum Stories
La IA se está convirtiendo en un escudo poderoso y en un posible vector de ataque para la ciberseguridad, lo que brinda la oportunidad de resolver vulnerabilidades antes de que el código se implemente. Según Nataly Kremer, directora de Productos de Check Point Software Technologies, la IA agéntica tiene el potencial de inaugurar una nueva era de ciberresiliencia, pero solo si aprovechamos este momento y damos forma juntos al futuro de la ciberseguridad.
Los transitarios están acelerando la digitalización para mejorar la eficiencia, pero esto también aumenta la vulnerabilidad frente a las ciberamenazas, escriben Margi Van Gogh, Luna Rohland y Stéphane Graber, director general de la Federación Internacional de Asociaciones de Transitarios (FIATA), todos ellos del Foro. Los ataques de ransomware muestran cómo incluso las interrupciones breves pueden extenderse por las cadenas de suministro, afectando especialmente a los transitarios pequeños y medianos. FIATA lidera los esfuerzos para reforzar la ciberresiliencia mediante orientaciones prácticas, formación y herramientas para la comunidad mundial del transporte de mercancías.
La tecnología espacial sustenta servicios críticos, como las telecomunicaciones, el GPS y las finanzas. Los especialistas en ciberresiliencia del Foro, Luna Rohland y Chiara Barbeschi, analizan cómo, a medida que las operaciones espaciales se digitalizan e impulsan la innovación, también introducen nuevos riesgos cibernéticos con consecuencias potencialmente catastróficas. Si bien las iniciativas mundiales, regionales y nacionales abordan estos riesgos, se necesita más colaboración para reforzar la ciberresiliencia en el espacio.




