Mientras que el 83% de los consejos de administración de las empresas afirma haber mejorado su comprensión de los ciberriesgos, muchos tienen dificultades para seguir el ritmo de las ciberamenazas cambiantes.
Los líderes empresariales deben comprender los factores económicos y el impacto del ciberriesgo para ejercer una supervisión eficaz de una organización ciberresiliente.
Mejoras sustanciales en la postura de seguridad y una reducción del número de registros en riesgo pueden reducir las pérdidas en un 60% y la probabilidad de eventos en un 67%.
A medida que el creciente impacto financiero de las violaciones de la ciberseguridad sigue alcanzando cifras astronómicas, los líderes corporativos y gubernamentales buscan cada vez más formas de comprender mejor lo que esto significa para sus organizaciones.
Según la Encuesta de 2022 de la NACD sobre prácticas y supervisión de consejos de administración de sociedades cotizadas, mientras que el 83% de los consejos afirma haber mejorado su comprensión del ciberriesgo en comparación con los dos años anteriores, la misma encuesta revela que los consejos tienen dificultades para seguir el ritmo de la supervisión de la avalancha de ciberamenazas cambiantes.
Y deben seguir el ritmo, ya que la digitalización continua de los servicios empresariales, para conectarse mejor con clientes, proveedores y empleados e impulsar el crecimiento, se enfrenta a ciberamenazas de última generación. En 2022, los atacantes no respetaron a ningún sector, industria u organización, por sofisticados que fueran.
Un líder tecnológico como Uber fue vulnerado, presuntamente por un adolescente del grupo Lapsus$ – junto con instituciones con pocos recursos tecnológicos, como las escuelas del condado de Jackson (Michigan), que estuvieron cerradas durante días tras un ataque de ransomware.

Los temas de riesgo siguieron evolucionando de formas insidiosamente creativas, desde el uso indebido por parte de personal interno (se reveló que empleados de Meta extorsionaban cuentas de Facebook e Instagram), pasando por el ransomware (no solo la doble, sino la triple extorsión), hasta el compromiso del correo electrónico empresarial (ya no se trata solo de delincuentes que se hacen pasar por una fuente conocida por correo electrónico, sino que se añade el compromiso del correo de voz con deepfakes).
Ante este torbellino de malas noticias, los líderes de ciberriesgo, los directivos corporativos y los consejeros de empresas necesitan comprender los factores económicos y el impacto del ciberriesgo para ejercer una supervisión eficaz de una organización ciberresiliente en la búsqueda de objetivos estratégicos, como destaca el Foro Económico Mundial en sus Principios para la gobernanza del ciberriesgo por parte de los consejos de administración.
El Informe anual de riesgos de ciberseguridad 2023 de RiskLens ofrece datos de referencia sobre el impacto de las principales ciberamenazas en sectores clave, basados en eventos reales de 2022. La organización de referencia utilizada para el estudio es una organización de América del Norte con hasta 1.000 empleados y hasta 1 millón de dólares en ingresos.
Gobierno y sanidad, los más afectados
Los dos sectores con mayor exposición financiera a pérdidas son la administración pública y la sanidad, cuya exposición general estuvo impulsada por altas probabilidades de eventos y pérdidas moderadas. La administración pública, en particular los gobiernos locales de Estados Unidos, es la menos protegida de las categorías sectoriales, a menudo debido a restricciones presupuestarias.
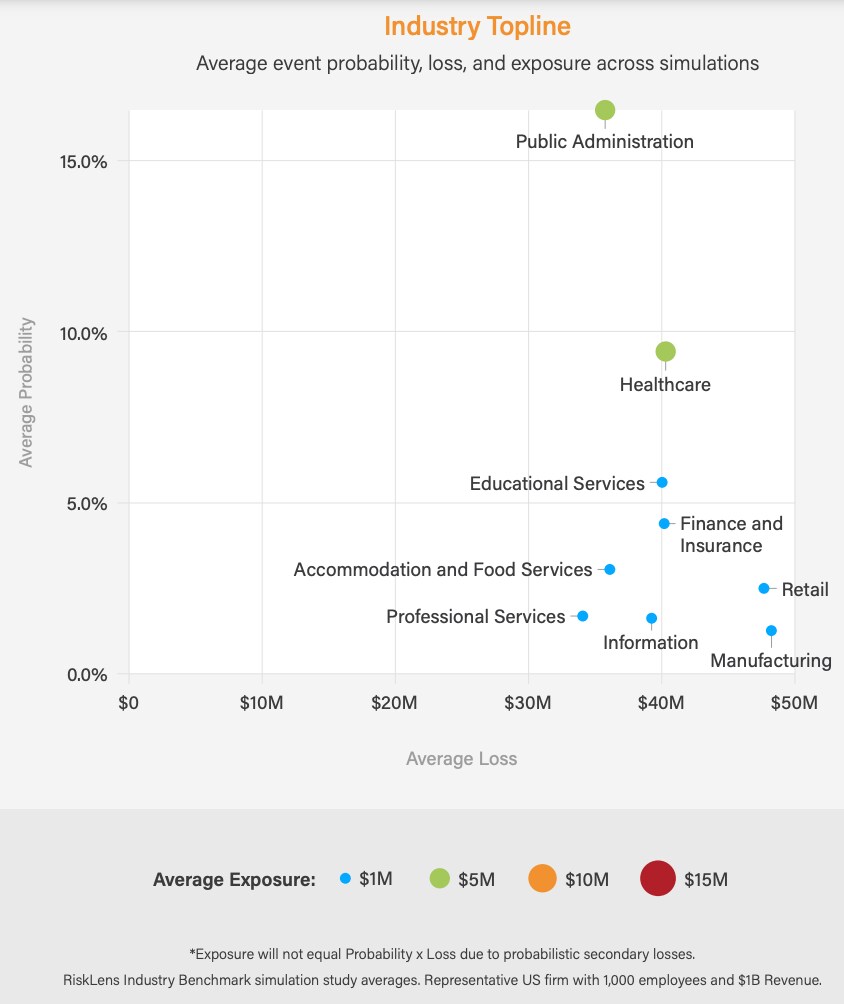
También están entre los más propensos a ser objetivo de los ciberatacantes y, en los últimos años, han sufrido fuertemente ataques de secuestro de datos y cifrado que han provocado interrupciones prolongadas de servicios vitales y de fuentes de ingresos, como los pagos de multas de estacionamiento o de permisos de construcción.
Por su parte, los proveedores de servicios sanitarios y los pagadores juegan una partida de alto riesgo en el panorama del ciberriesgo, con datos sensibles (a veces en manos de proveedores externos) y la atención al paciente en juego, todo ello bajo la supervisión de la Oficina de Derechos Civiles (OCR) del Departamento de Salud y Servicios Humanos (HHS) del Gobierno federal de Estados Unidos, que vigila y multa las infracciones de la HIPAA.
El ransomware no ocupa el primer lugar entre las ciberamenazas
Al considerar tanto las pérdidas por evento como las probabilidades de eventos, el estudio ofrece conclusiones que podrían resultar contraintuitivas para muchos:
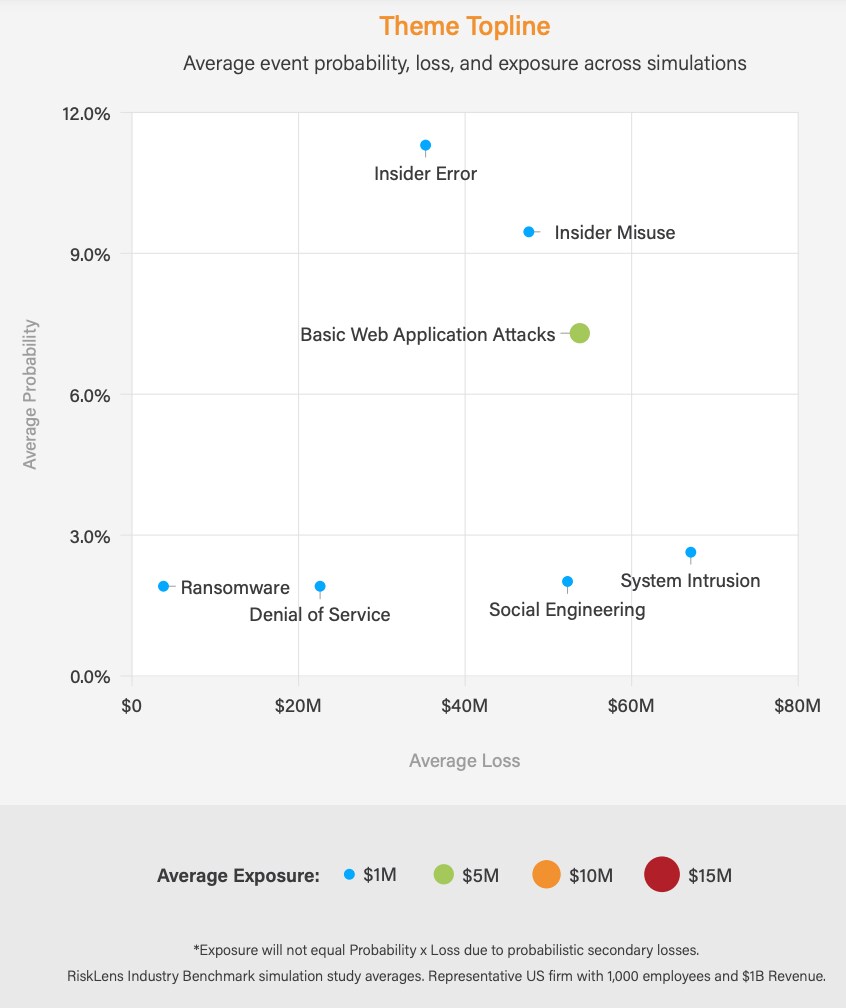
Considérense los dos temas principales por probabilidad: el error interno y el uso indebido interno. Aunque estos suelen ser los eventos más probables en todos los sectores, no figuran entre las tres pérdidas por evento más costosas.
De manera similar, el tema más costoso por pérdidas es la intrusión en sistemas; sin embargo, es sustancialmente menos probable que los tres temas más probables.
La amenaza a la que los responsables de supervisar el ciberriesgo deben prestar más atención son los ataques básicos a aplicaciones web, que son relativamente probables y relativamente costosos por evento.
El informe también revela las dos principales ciberamenazas por sector, de la siguiente manera:
Servicios de alojamiento y restauración: intrusión en sistemas, ataques a aplicaciones web
Servicios educativos: ataques a aplicaciones web, error interno
Finanzas y seguros: error interno, ataques a aplicaciones web
Sanidad: error interno, uso indebido interno
Información: ataques a aplicaciones web, ingeniería social
Manufactura: uso indebido interno, ataques a aplicaciones web
Servicios profesionales: uso indebido interno, intrusión en sistemas
Administración pública: ataques a aplicaciones web, uso indebido interno
Comercio minorista: ataques a aplicaciones web, error interno
¿Qué hace el Foro Económico Mundial en materia de ciberseguridad?
El Centro para la Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los ciberriesgos en evolución y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a los socios a fortalecer la ciberresiliencia y a abordar retos que requieren respuestas colectivas.
Cómo pueden las organizaciones reducir su exposición cibernética
El estudio también examinó el posible efecto de los cambios en la postura de ciberseguridad y de las cantidades de registros, como la información de identificación personal y los números de tarjetas de crédito. A efectos de este estudio, los cambios en la postura de ciberseguridad utilizan las puntuaciones de SecurityScorecard, una empresa líder en calificación de seguridad.
La conclusión clave es que las mejoras sustanciales en la postura de seguridad y una reducción del número de registros en riesgo pueden reducir las pérdidas en un 60% y la probabilidad de eventos en un 67%. Si se aplican conjuntamente, estas dos palancas pueden reducir la exposición general en un 88%.
Puede acceder a los detalles completos del estudio descargando el informe desde el sitio web de RiskLens.




