Nuestra infraestructura de datos es increíblemente permeable. Los últimos incidentes de ciberseguridad han puesto de manifiesto las vulnerabilidades que genera la gestión inadecuada del acceso masivo a datos por parte de desarrolladores de aplicaciones de terceros.
En nuestra era de los macrodatos, el debate sobre la seguridad ha llegado a los niveles más altos. En octubre, el director ejecutivo de Apple, Tim Cook dijo en la Conferencia Internacional de Comisionados de Protección de Datos y Privacidad que «la seguridad es fundamental para la confianza». Para recuperar la confianza, las principales empresas globales que recopilan, almacenan y comparten la mayor parte de los datos del mundo deben dar prioridad a la seguridad cuando permiten el acceso de terceros.
Si todos estos datos solo fueran accesibles para las empresas que los recopilan, sería una cosa. Sin embargo, el complejo intercambio de datos que tiene lugar plantea numerosos desafíos nuevos de seguridad. La mayoría de las plataformas de internet amplían sus capacidades y facilitan su uso ofreciendo interfaces de programación de aplicaciones (API) que permiten a las aplicaciones desarrolladas por terceros comunicarse con la plataforma y obtener información de los usuarios, incluida información de identificación personal. Las API son el nexo de importantes ámbitos tecnológicos emergentes, como el software como servicio (SaaS), los macrodatos, el aprendizaje automático y la inteligencia artificial.
Al abrir sus API a desarrolladores de todo el mundo, las empresas tecnológicas han fomentado la creación de diversas aplicaciones que aportan nuevas funcionalidades a sus plataformas. Al mismo tiempo, las API permiten a los desarrolladores acceder a datos relacionados con los usuarios que pueden utilizarse para crear nuevo valor. Sin embargo, si estos intercambios no se gestionan bien, se convierten en una vulnerabilidad y provocan filtraciones de datos.
Dado que el 90% de los datos que existen hoy en el mundo se han creado en los últimos dos años, está claro que las empresas tecnológicas acumulan cantidades gigantescas de datos. La mayoría están relacionados con sus usuarios. En octubre de 2018, 4.200 millones de personas —bastante más de la mitad de la población mundial— estaban conectadas. De esa comunidad en línea, 3.400 millones eran usuarios activos de redes sociales. Y no solo aumenta continuamente el número de usuarios de internet, sino también el tiempo que pasan conectados. En resumen, está aumentando vertiginosamente la cantidad de datos que todos creamos y compartimos.
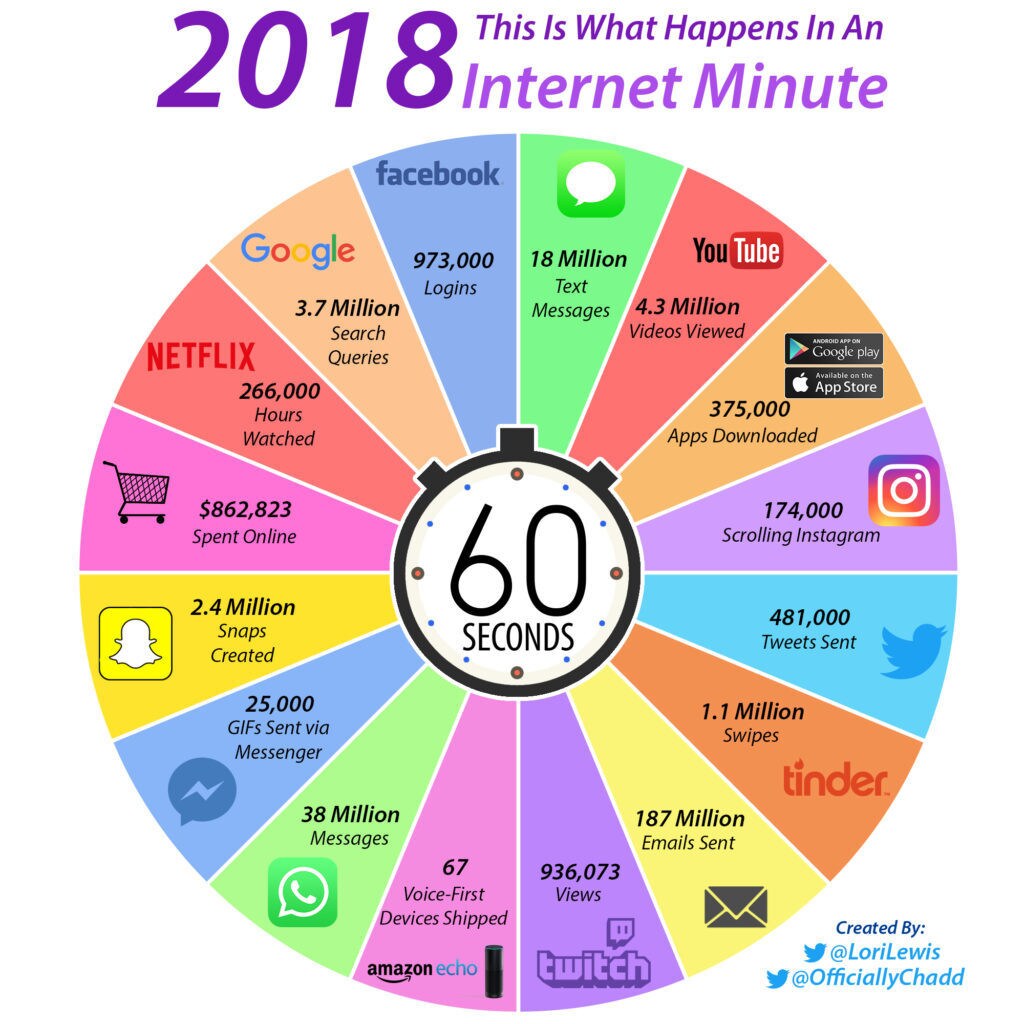
Cada minuto, las personas envían 187 millones de correos electrónicos, descargan 375.000 aplicaciones, publican 481.000 tuits y 46.740 fotos en Instagram, y realizan 3,7 millones de búsquedas en Google. Son solo algunos ejemplos. Estas cifras ilustran la inmensa actividad que requiere el traslado de datos. Como resultado, las empresas tecnológicas almacenan exabytes de datos.
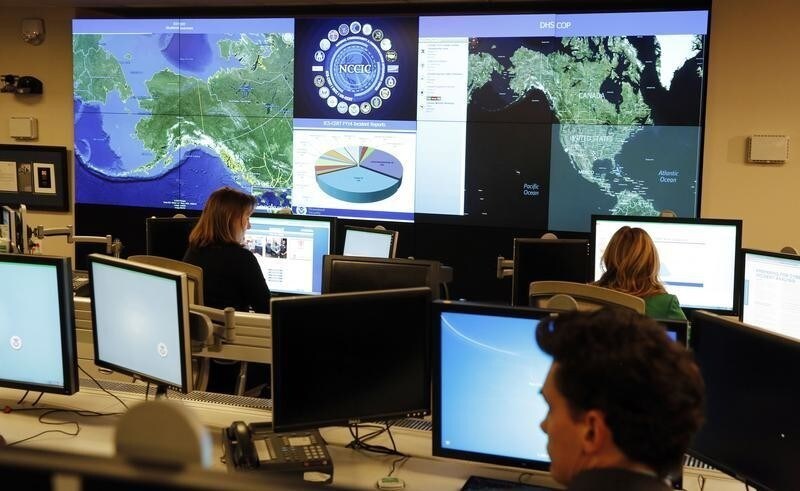
En los últimos años ha aumentado el número de incidentes de ciberseguridad relacionados con el acceso de terceros a los datos y su gestión inadecuada. Cientos de millones de ciudadanos de todo el mundo han quedado expuestos a ataques informáticos. La ciberdelincuencia y las filtraciones de datos no son un problema nacional ni siquiera regional. Todas estas filtraciones afectan negativamente la confianza de los consumidores en las plataformas digitales. Para abordar eficazmente esta tendencia creciente e introducir cambios, los directivos de las empresas tecnológicas globales y los representantes gubernamentales deben acordar directrices claras sobre cómo se comparten los datos, a fin de garantizar la seguridad y generar confianza en la tecnología.
¿Cómo podemos recuperar la confianza en las plataformas tecnológicas?
Estas son algunas sugerencias:
1. Dar prioridad a la seguridad
Las organizaciones deben volver a dar prioridad a la seguridad y prepararse para los riesgos cibernéticos emergentes con suma urgencia. Aunque muchas organizaciones trabajan de forma aislada, los sectores público y privado deben cooperar para establecer normas y directrices sobre la seguridad al compartir y almacenar datos. En la era de la Cuarta Revolución Industrial, la confianza solo puede restablecerse si se anteponen la seguridad de los datos y la privacidad de los usuarios.
2. Cooperación entre los sectores público y privado
La ciberdelincuencia es un gran negocio y no deja de crecer. El coste mundial de la ciberdelincuencia alcanzará los 2 billones de dólares en 2019, según Juniper Research. Combatirla exige una colaboración bien coordinada entre los sectores público y privado. La cooperación directa entre las autoridades policiales y los proveedores de servicios del sector privado reforzaría la seguridad en el ciberespacio.
Aunque los ciberdelincuentes cooperan estrechamente en la dark web, los funcionarios encargados de hacer cumplir la ley se enfrentan a numerosos obstáculos para colaborar a través de las fronteras y con los proveedores de servicios. Los gobiernos nacionales deberían centrarse en la cooperación a escala regional para mejorar los procesos de intercambio de información. Esto permitiría responder a los incidentes con mayor rapidez y eficacia. Actualmente, la cooperación entre los organismos encargados de hacer cumplir la ley en las investigaciones transfronterizas plantea dificultades. Es necesario abordar este problema.
3. Directrices para la implementación de API
ProgrammableWeb, el mayor directorio de API, cuenta con más de 20.000 API. El uso de las API está creciendo y permite a las empresas crear aplicaciones más dinámicas. Las API admiten miles de posibles conexiones y flujos de datos. Pero, si se desarrollan sin tener en cuenta la seguridad, conllevan un enorme riesgo de exponer datos corporativos y de clientes.
Actualmente, la mayoría de los desarrolladores se centran en aspectos como la funcionalidad y la agilidad, en lugar de la seguridad. Sin embargo, como indican las filtraciones recientes, las empresas necesitan directrices que garanticen que la implementación de sus API no genere problemas de seguridad. Estas directrices deberían incorporar principios de seguridad desde el diseño, dar prioridad a la protección y el control del acceso, y aprovechar repositorios de estándares de seguridad probados para la autenticación y la autorización.
Como sociedad, no podemos evitar por completo el uso indebido de la tecnología. Pero las empresas tienen el deber de dificultarlo y de impedir el acceso a los datos de los clientes. Un mayor control de las aplicaciones desarrolladas por terceros y una supervisión más rigurosa de quién tiene acceso a las API de las empresas podrían ayudar a prevenir esos abusos.