Las ciberamenazas son uno de los mayores desafíos a los que se enfrentan las organizaciones, pero el fracaso en materia de ciberseguridad sigue considerándose un riesgo crítico a corto plazo.
La falta de preparación en materia de ciberseguridad deja a las empresas vulnerables y expuestas a grandes interrupciones en caso de un ciberataque.
Los miembros del consejo de administración deben integrar activamente la gestión del riesgo cibernético desde la alta dirección y exigir que los indicadores de riesgo cibernético se presenten en términos financieros y económicos.
El riesgo cibernético es uno de los principales desafíos a los que se enfrentan hoy las organizaciones. El Informe de riesgos globales 2022 del Foro Económico Mundial destaca cómo la transformación digital y la creciente dependencia digital han intensificado las ciberamenazas.
Sin embargo, según el informe, el fracaso en materia de ciberseguridad sigue percibiéndose como un riesgo crítico a corto plazo, y las empresas de gran valor suelen sufrir brechas de seguridad que repercuten significativamente en su rendimiento.
Los ataques sencillos de ransomware han paralizado durante varias semanas a empresas de todo el mundo, lo que ha provocado que cientos de terabytes de datos confidenciales se publiquen y que incluso los precios de las acciones caigan temporalmente hasta un 10 %.
La falta de preparación en materia de ciberseguridad deja cada vez más expuestas a las empresas y, por tanto, las hace propensas a sufrir ataques de phishing continuos que revelan debilidades en los sistemas, como contraseñas robadas o servidores sin actualizar.
El 80 % de las empresas ha sufrido una brecha de ciberseguridad
Un estudio de Acronis reciente mostró que el 80 % de las empresas había sufrido una brecha de ciberseguridad durante el último año, frente al 68 % del año anterior.
Mientras tanto, el 9 % de las empresas sufrió al menos un ciberataque por hora, lo que ilustra el alto nivel de riesgo actual.
Esto indica que las organizaciones son cada vez más vulnerables a los ciberataques dirigidos contra sus negocios, pero la mayoría no está preparada para responder, y su nivel de preparación no está a la altura de la creciente sofisticación de los atacantes.
La mayoría de los ejecutivos y miembros de los consejos de administración conocen las principales ciberamenazas globales y reconocen que el riesgo de ciberseguridad afecta a toda la empresa, pero no todos comprenden el impacto de estos riesgos cibernéticos ni sus factores económicos.
Por tanto, es imperativo que las organizaciones desarrollen capacidades para reforzar la ciberresiliencia y garanticen que los miembros de los consejos de administración desempeñen un papel activo en la dirección de este cambio.
Los consejos de administración deben priorizar los riesgos cibernéticos en su planificación
Una nueva propuesta de la Comisión de Bolsa y Valores de Estados Unidos sobre gestión del riesgo de ciberseguridad, estrategia, gobernanza y divulgación de incidentes destaca la necesidad de que los miembros de los consejos de administración prioricen los riesgos cibernéticos en su planificación.
En este contexto, el Foro Económico Mundial, en colaboración con la Asociación Nacional de Directores Corporativos y la Asociación de Seguridad en Internet, publicó en 2021 el informe Principios para la gobernanza del riesgo cibernético por parte de los consejos de administración.
Este informe describe seis principios que pueden ayudar a los consejos de administración a gobernar el riesgo cibernético: considerar la ciberseguridad como un facilitador estratégico del negocio; comprender los factores económicos y el impacto del riesgo cibernético; alinear la gestión del riesgo cibernético con las necesidades empresariales; garantizar que el diseño organizacional respalde la ciberseguridad; incorporar conocimientos especializados en ciberseguridad a la gobernanza del consejo; y fomentar la resiliencia sistémica y la colaboración.
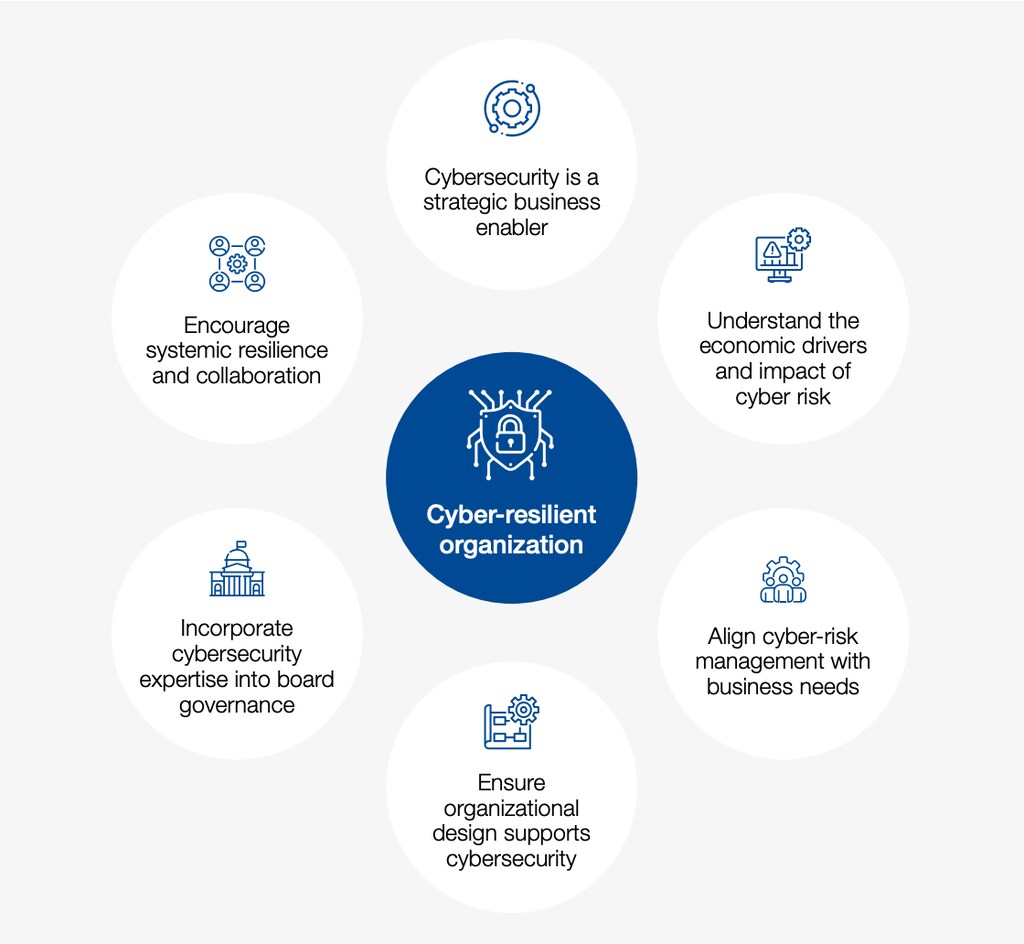
El cuarto principio, «garantizar que el diseño organizacional respalde la ciberseguridad», destaca la necesidad de abordar la ciberseguridad desde una perspectiva estratégica y asegurar que se establezcan mecanismos de gobernanza interna para afrontar los riesgos.
Para poner en práctica este principio, conviene plantearse estas preguntas clave:
¿Quién es responsable del riesgo cibernético en la organización y cuál es su función?
¿El proceso de información sobre riesgos cibernéticos incluye a todas las unidades de negocio y tiene en cuenta las decisiones empresariales clave?
¿Cuáles son los principales indicadores de rendimiento relacionados con la ciberseguridad para las partes interesadas internas?
Con esta información, el consejo de administración puede evaluar de manera justa el impacto financiero y económico del riesgo cibernético en relación con otros riesgos que afectan a toda la empresa, determinar su apetito de riesgo y establecer la rendición de cuentas y la titularidad del riesgo.
Una vez que se hayan definido y acordado en toda la organización la rendición de cuentas y la titularidad del riesgo, es fundamental desarrollar una estructura de gobernanza de la ciberseguridad alineada con la estrategia empresarial de la organización.
Las metas y los objetivos de ciberseguridad deben definirse en consonancia con la estrategia general, y el equipo de ciberseguridad debe colaborar de forma continua con los representantes del negocio, la alta dirección y el consejo de administración, tanto a nivel estratégico como táctico.
La participación de la alta dirección y del consejo de administración es fundamental por muchos motivos: su función consiste en integrar activamente la gestión del riesgo de ciberseguridad en toda la organización, desde la alta dirección hacia abajo, y exigir que los indicadores de riesgo cibernético se presenten en términos financieros y económicos para poder compararlos eficazmente con otros riesgos y prioridades de la empresa, además de supervisar cómo se vigila el riesgo cibernético.
La participación estratégica es fundamental para proteger los activos y los servicios
Es necesario definir una estrategia de ciberseguridad con un plan general que indique cómo protegerá la organización sus activos y servicios empresariales críticos, tanto a corto como a largo plazo. Dado que la tecnología y las ciberamenazas son impredecibles y evolucionan constantemente, es esencial prever actualizaciones de la estrategia a largo plazo.
Para desarrollar una estrategia de ciberseguridad alineada con los objetivos de la organización, deben establecerse canales de comunicación claros entre el equipo ejecutivo y el área de ciberseguridad. Los puntos clave son:
Participación del director de seguridad de la información (CISO)
El CISO forma parte del comité ejecutivo. Asiste a reuniones y llamadas de la dirección, participa en sesiones de planificación estratégica y de productos, revisiones de ventas y marketing, entre otras, para que el área de seguridad conozca los próximos cambios y pueda prepararse con antelación para prestar el apoyo necesario. Además, el negocio conoce los principales riesgos de ciberseguridad que debe tener en cuenta antes de poner en marcha iniciativas de transformación tecnológica o lanzar productos.Gobernanza de la ciberseguridad
Debe establecerse un comité de ciberseguridad integrado por las principales partes interesadas del área del CISO para analizar periódicamente los avances del año, la información sobre riesgos cibernéticos y las prioridades de planificación futura, teniendo en cuenta los elementos esenciales para lograr el máximo impacto en las áreas de gobernanza, tecnología y operaciones.Orden del día del comité
Debe establecerse un comité directivo a nivel del consejo de administración con representantes de las áreas del CISO, del director de información, del director de ingresos, de auditoría y jurídica. En las reuniones de este comité deben revisarse las prioridades de seguridad y debatirse y actualizarse las iniciativas de la hoja de ruta futura, a fin de garantizar su integración en todas las áreas de la organización y considerar su impacto asociado. En este contexto, los informes son de gran importancia para explicar cómo puede la organización gestionar y comprender mejor la economía del riesgo cibernético.Actualizaciones sobre ciberseguridad
El área de seguridad se comunica directamente con el consejo de administración para informar sobre la madurez del programa de ciberseguridad y plantear problemas que puedan afectar a los accionistas o a la propia organización dentro del ecosistema. Sigue siendo importante que los miembros del consejo amplíen sus conocimientos sobre cómo abordar la ciberseguridad en sus organizaciones. La comunicación directa brinda al consejo la oportunidad de comprender mejor el riesgo cibernético y ofrece orientación para sus interacciones a medida que asume plenamente su función con respecto a ese riesgo.
La coordinación interfuncional puede reforzar las capacidades de respuesta
Aunque el equipo de seguridad suele estar en primera línea de la respuesta a incidentes de ciberseguridad, la coordinación con otros equipos y una mayor concienciación en toda la organización serán fundamentales para reforzar las capacidades de respuesta. Deben ponerse en marcha varias iniciativas de colaboración con otros departamentos:
Formación: El equipo de seguridad debe elaborar módulos de formación para los miembros del consejo de administración, centrados en proporcionar los conocimientos y las habilidades básicos de ciberseguridad necesarios para proteger datos confidenciales y responder a incidentes de ciberseguridad. Además, los miembros del consejo también deben participar en ejercicios de simulación y ejercicios de mesa para responder a situaciones de ciberseguridad. Estos ejercicios no solo permiten que los miembros del consejo estén mejor coordinados y conozcan sus responsabilidades durante un incidente de seguridad, sino que también ayudan a las organizaciones a mejorar continuamente sus procesos actuales y a aprovechar las lecciones aprendidas.
Comunicación abierta: El equipo de seguridad debe crear un blog interno o un espacio de trabajo para publicar novedades de proyectos, anunciar próximos cambios y recoger opiniones de toda la organización. También puede aprovechar el Mes de Concienciación sobre la Ciberseguridad para ampliar la sensibilización y la participación en las iniciativas del programa de seguridad.
Modelos de interacción: El equipo de seguridad debe colaborar estrechamente con los socios tecnológicos y empresariales de la organización y definir los principales traspasos de procesos, las responsabilidades y los modelos de interacción para garantizar que las consideraciones sobre riesgos de ciberseguridad se integren adecuadamente en las decisiones empresariales (por ejemplo, al evaluar nuevos proveedores, posibles adquisiciones o nuevas funciones de productos). Además, deben solicitarse comentarios de las distintas áreas de negocio para mejorar continuamente las iniciativas del programa de seguridad y las decisiones de inversión.
La colaboración es clave para estar preparados para la ciberseguridad
A medida que nuestro mundo se digitaliza cada vez más, el impulso del consejo de administración a la colaboración interfuncional en toda la organización permitirá que el equipo de seguridad esté mejor alineado con las necesidades del negocio.
Es fundamental que las organizaciones cuenten con procesos y estructuras de gobernanza que fomenten la comunicación y respalden la puesta en marcha de iniciativas de preparación en materia de ciberseguridad.
¿Qué está haciendo el Foro Económico Mundial en materia de ciberseguridad?
El Centro de Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a reforzar la ciberresiliencia y abordar desafíos que requieren respuestas colectivas.
La ciberseguridad debe ser una prioridad estratégica fundamental, y la responsabilidad y la rendición de cuentas por las actividades de gestión del riesgo de ciberseguridad deben asumirse tanto dentro como fuera del área del CISO.
Cambiar las estructuras existentes e introducir nuevos procesos para dar mayor relevancia a las consideraciones sobre riesgos de ciberseguridad requiere cierto esfuerzo. Para que este cambio tenga éxito, debe contar con el respaldo del consejo de administración y de la alta dirección:
Es necesario otorgar al CISO la autoridad adecuada.
Debe exigirse que rindan cuentas los responsables de las actividades de gestión del riesgo de ciberseguridad ajenos al área del CISO.
Deben definirse incentivos para animar a los equipos de las unidades de negocio a colaborar con los equipos de seguridad y gestionar eficazmente los riesgos de ciberseguridad.
Deben establecerse procesos de información y comités para facilitar la comunicación transparente de las principales métricas, riesgos y cuestiones de ciberseguridad.
La mejor protección contra las ciberamenazas consiste en instaurar una cultura organizacional preparada para la ciberseguridad, cuyos integrantes conozcan los riesgos y estén preparados para mitigarlos en todos los niveles de la estrategia y las operaciones.




