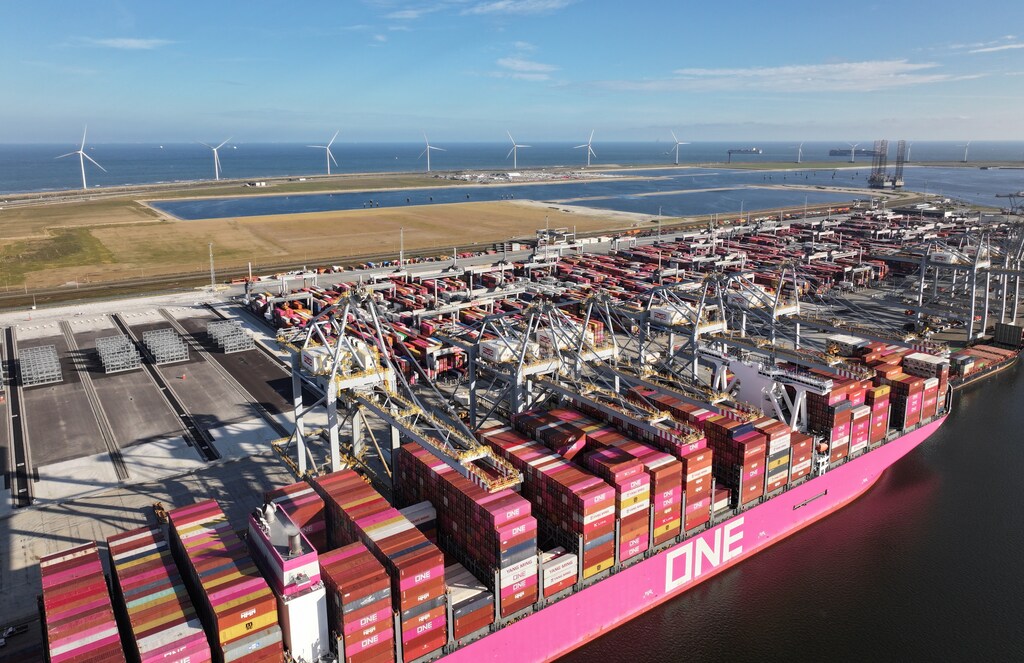
Los puertos —ecosistemas muy interconectados de logística, industria, energía e infraestructura— figuran entre las vías de acceso económicas y logísticas más críticas del mundo.
Para los puertos y los clústeres industriales vinculados a ellos, la ciberseguridad es, fundamentalmente, un desafío de ecosistema y gobernanza, no solo técnico.
Ferm Seaports es una colaboración entre los cinco principales puertos neerlandeses y más de 1.000 empresas que operan en ellos, cuyo objetivo es trabajar juntos en lugar de competir en ciberseguridad.
Los puertos gestionan aproximadamente el 80 % del comercio internacional por volumen, lo que sostiene la economía mundial. Mucho más que simples centros de tránsito, son complejos clústeres industriales que conectan el transporte marítimo con vastos ecosistemas industriales y cadenas de suministro profundamente interconectadas.
Al mismo tiempo, los ecosistemas portuarios se están digitalizando e interconectando cada vez más, y por ello son vulnerables a los ciberataques. Sin embargo, muchos aún carecen de la ciberresiliencia colectiva necesaria, dada su naturaleza interdependiente. Una iniciativa neerlandesa intentó abordar esta situación mediante la colaboración.
Por qué la ciberresiliencia colectiva es fundamental para los ecosistemas portuarios
Las terminales automatizadas, la infraestructura inteligente y las plataformas de datos en tiempo real están transformando no solo el movimiento de mercancías por los puertos, sino también la forma en que el ecosistema industrial más amplio coordina las operaciones, gestiona la energía y utiliza la infraestructura compartida, lo que hace que los puertos sean más eficientes e interconectados.
En el puerto de Róterdam, por ejemplo, la optimización avanzada de las escalas portuarias y las plataformas de datos compartidos han permitido operaciones más predictivas y coordinadas.
Esto permite pronosticar con mayor precisión la llegada de los buques y reducir los tiempos de espera hasta un 20 % y optimizar los atraques, el despliegue de equipos y las conexiones con el interior antes de que se produzca la congestión.
Sin embargo, esta creciente interdependencia digital también amplía la superficie de ataque cibernético. Una interrupción en un sistema puede propagarse rápidamente por las operaciones portuarias, los socios industriales y las redes de transporte terrestre.
Al mismo tiempo, las ciberamenazas son cada vez más selectivas y sofisticadas, y pueden estar motivadas por razones geopolíticas. Según se ha informado, los incidentes cibernéticos marítimos aumentaron un 103 % en 2025, mientras se explotaban vulnerabilidades en los sistemas operativos portuarios, se dirigían ataques de denegación de servicio contra infraestructuras y el ransomware afectaba a importantes terminales.

Por ejemplo, cuando un ataque de ransomware cifra los sistemas operativos de una terminal, la manipulación de contenedores puede paralizarse, lo que provoca retrasos costosos y efectos en cadena en las cadenas de suministro mundiales.
Abordar la ciberseguridad en este entorno exige resiliencia colectiva en todo el ecosistema portuario.
La respuesta de los Países Bajos ofrece un sólido caso práctico para aumentar la resiliencia portuaria y proteger la prosperidad nacional y europea.
Ferm Seaports se creó en el marco de la Estrategia conjunta de ciberseguridad para los puertos marítimos neerlandeses, desarrollada por los propios puertos en colaboración con la Branche Organisatie Zeehavens (BOZ, Asociación Neerlandesa de Puertos), el Ministerio de Infraestructura y Gestión del Agua y el Coordinador Nacional de Seguridad y Lucha contra el Terrorismo (NCTV).
La premisa de esta iniciativa es que, aunque los puertos puedan competir comercialmente, deben cooperar en materia de ciberseguridad y resiliencia. Las ciberamenazas no respetan las estructuras organizativas, los límites operativos ni la competencia del mercado; la respuesta tampoco debería hacerlo.
Abordar el desafío de la gobernanza
Los clústeres industriales portuarios reúnen a diversos actores —autoridades portuarias, operadores de terminales, proveedores de logística y empresas industriales—, cada uno con distintas obligaciones regulatorias, tolerancias al riesgo y niveles de madurez en ciberseguridad. Sin embargo, dependen de infraestructuras compartidas y cadenas de suministro estrechamente interconectadas.
Esta interdependencia difumina la rendición de cuentas. Por ejemplo, ¿quién es, en última instancia, responsable de la ciberresiliencia de todo el clúster: la autoridad portuaria, un operador importante o un organismo coordinador neutral? Sin un liderazgo claro ni mecanismos de coordinación exigibles, los esfuerzos de ciberseguridad suelen carecer de una «forma de trabajar» común y siguen estando fragmentados, en lugar de abarcar todo el ecosistema.
Las barreras de confianza complican aún más la colaboración. La preocupación por la información comercialmente sensible, la posición competitiva y la exposición reputacional puede reducir la disposición a compartir datos sobre incidentes o lecciones aprendidas. Por ello, las organizaciones suelen gestionar los riesgos cibernéticos de forma aislada, sin tener plenamente en cuenta el impacto sistémico de sus decisiones o de su inacción.

Para abordar estos desafíos estructurales, la iniciativa Ferm desempeña tres funciones complementarias:
Coordinador: Realiza análisis conjuntos de amenazas, planificación de escenarios, pruebas de resistencia cibernética y planificación de la respuesta a incidentes en toda la cadena de suministro, para que los puertos y las empresas comprendan los riesgos compartidos y se preparen para escenarios de fallos en cascada que no podrían gestionar por separado.
Facilitador: Propicia el intercambio fiable de información, la creación de una comunidad y la colaboración entre pares, incluido su servicio de inteligencia sobre amenazas, que recopila y analiza información de fuentes como el Centro Nacional de Ciberseguridad de los Países Bajos y señales del sector marítimo. Las alertas técnicas y los complejos avisos de seguridad se convierten en orientaciones claras y prácticas, adaptadas a las operaciones portuarias, que describen el posible impacto empresarial y las medidas prácticas de mitigación.
Representante: Se relaciona con gobiernos, organismos reguladores y redes portuarias internacionales para abordar las amenazas transfronterizas y facilitar alertas tempranas.
La fortaleza de Ferm reside en su enfoque intersectorial, su estrecha vinculación con las operaciones y su labor para facilitar la cooperación en cuestiones relevantes para todas las partes interesadas, manteniendo la participación voluntaria.
Un modelo de defensa por capas para la ciberresiliencia portuaria
Ferm se centra en tres grupos principales de organizaciones, con el apoyo y la facilitación de los socios públicos y las partes interesadas pertinentes.
El primer grupo está formado por las organizaciones fundamentales para la gestión segura del tráfico marítimo, como los operadores de servicios de tráfico marítimo y los proveedores de servicios de amarre. Este es el proceso más crítico de la cadena portuaria: permite el flujo de mercancías, la logística y la producción industrial, con consecuencias que se extienden por todo el ecosistema portuario y más allá.
El segundo grupo lo forman las organizaciones que integran cadenas críticas para la continuidad de la economía neerlandesa y del interior de Europa, como los operadores de terminales y las empresas químicas. Ferm ha cartografiado estas cadenas críticas para identificar dónde tendrían las interrupciones el mayor impacto económico y social.
El tercer grupo incluye a todas las organizaciones relacionadas con los puertos que quizá no estén designadas formalmente como críticas, pero desempeñan una importante función de apoyo en las operaciones portuarias cotidianas. Entre ellas figuran las navieras, los constructores de buques, los proveedores de servicios náuticos y las organizaciones no marítimas situadas en el puerto.
Cómo puede Europa adaptar el ejemplo de Ferm Seaports
La iniciativa Ferm muestra cómo la colaboración a escala de ecosistema fortalece la ciberresiliencia de los puertos y de los sistemas industriales interconectados que dependen de ellos.
Desde Róterdam, la iniciativa se ha extendido a otros cuatro puertos marítimos neerlandeses. Aunque más de 1.000 empresas operan en estos puertos, Ferm conecta directamente a unas 80 organizaciones mediante una coordinación estructurada y el intercambio de información.
Identifica una media de 15 sistemas vulnerables y emite aproximadamente dos avisos de seguridad urgentes por semana. Esto ilustra tanto la magnitud de la exposición como el valor de la supervisión y la respuesta coordinadas.
Su éxito se basa en una visión clara y compartida, un firme compromiso de la alta dirección y alianzas de financiación sostenibles y a largo plazo; la iniciativa cuenta con el apoyo y la financiación de las cinco autoridades portuarias neerlandesas.
Las lecciones van más allá de los puertos: a medida que los clústeres industriales se digitalizan, la ciberresiliencia colectiva se convierte en una necesidad estructural. Iniciativas como Ferm demuestran cómo la colaboración puede convertirse, en lugar de la competencia, en un activo estratégico para salvaguardar la continuidad de arterias económicas críticas.




