La ciberseguridad y la resiliencia de las empresas son objeto de un escrutinio cada vez mayor por parte de los inversores y los reguladores.
Los Principios de Riesgo Cibernético del Foro Económico Mundial contribuyen a impulsar la ciberresiliencia en todos los sectores.
La investigación asistida por simulación del MIT CAMS demuestra que el compromiso con la adopción de los Principios de Riesgo Cibernético del Foro Económico Mundial mejora significativamente la ciberresiliencia.
Los resultados también muestran que, contrariamente a lo esperado, el compromiso con estos principios de riesgo cibernético no eleva los costes.
La digitalización sin precedentes de nuestra sociedad ha llevado a muchos líderes empresariales y ejecutivos a comprender cómo pueden evaluar y gobernar adecuadamente el riesgo cibernético. La gobernanza del riesgo cibernético es un proceso holístico que busca mejorar la ciberresiliencia organizativa. En este contexto, los gobiernos definen obligaciones de ciberresiliencia, designan infraestructuras críticas que requieren protección obligatoria y ayudan a los inversores a comparar mejor los esfuerzos cibernéticos de sus empresas.
Gestionar con éxito la ciberresiliencia es necesario, ya que las organizaciones y los ejecutivos se enfrentan a multas y otras consecuencias graves. Las posibles repercusiones implican que los miembros de los consejos de administración deben comprender los riesgos cibernéticos y las mejores formas de mitigarlos.
Esto es más fácil de decir que de hacer. El noventa y tres por ciento de las empresas confía en sus mejores prácticas para mitigar los riesgos cibernéticos, mientras que el 57 % espera ser víctima de un ciberataque. Por desgracia, solo la mitad de estas organizaciones ha implementado medidas cibernéticas adecuadas.
Impulsar la ciberresiliencia intersectorial
En 2021, el Foro Económico Mundial y sus socios, junto con la Asociación Nacional de Directores Corporativos (NACD), la Internet Security Alliance (ISA) y PwC, publicaron los Principios de gobernanza del consejo de administración para el riesgo cibernético (los Principios de Riesgo Cibernético del Foro), fundamentales para impulsar la resiliencia en todos los sectores. Esta guía (desarrollada inicialmente para los consejos de administración de las empresas) se resume en seis principios:
Reconocer que la ciberseguridad es un facilitador estratégico del negocio.
Comprender los impulsores económicos y el impacto del riesgo cibernético.
Alinear la gestión del riesgo cibernético con las necesidades empresariales.
Garantizar que el diseño organizativo respalde la ciberseguridad.
Incorporar la experiencia en ciberseguridad en la gobernanza del consejo de administración.
Fomentar la resiliencia sistémica y la colaboración.
El principio representa un enfoque de la resiliencia significativamente distinto al de la forma en que las organizaciones delegan la ciberseguridad en TI, tienen una percepción equivocada de la naturaleza estratégica del riesgo cibernético y mantienen las brechas en secreto.
Una percepción equivocada de la naturaleza estratégica de los riesgos cibernéticos puede tener consecuencias enormes. Por ejemplo, la empresa de software Kasaye sufrió un ataque de ransomware en julio de 2021, lo que provocó el aplazamiento de su oferta pública inicial (OPI) hasta nuevo aviso, lo que les llevó a no lograr recaudar unos 875 millones de dólares. Además, SolarWinds, violada en 2019, utilizó técnicas publicitarias específicas para mostrar sus casos de éxito comercial con clientes de alto perfil, proporcionando en última instancia una “lista de la compra” para el adversario.
Adoptar los Principios de Riesgo Cibernético del Foro demuestra que las organizaciones individuales pueden mejorar significativamente su ciberresiliencia sin elevar los costes.
Sander Zeijlemaker, investigador asociado de Ciberseguridad en MIT Sloan (CAMS), director gerente del Disem Institute | Michael Siegel, investigador científico principal, director de Ciberseguridad en MIT Sloan (CAMS) | Daniel Dobrygowski, jefe de Gobernanza y Confianza, Foro Económico Mundial
Comprender mediante la simulación
Con el riesgo cibernético como una cuestión vital en las agendas de los líderes, MIT CAMS ha desarrollado un método para mejorar la capacidad de los líderes para prever y gestionar los riesgos cibernéticos. Esta tecnología, denominada panel de riesgo cibernético, se basa en la teoría de control y la dinámica de sistemas, y se fundamenta en una investigación significativa en el campo, incluidas entrevistas con directores de seguridad de la información (CISO). Se ha validado a lo largo de los años en una empresa de la lista Fortune 500 mediante el análisis de una amplia gama de desafíos estratégicos de riesgo cibernético.
El panel reproduce de cerca el ecosistema de toma de decisiones sobre riesgo cibernético. Tiene en cuenta la postura de defensa actual y el desarrollo de las tácticas de ataque, los incidentes cibernéticos emergentes y los cambios en las organizaciones en cuanto a personas, procesos y tecnología. El panel de riesgo cibernético ofrece los medios para realizar proyecciones de acuerdo con los indicadores de rendimiento de la estrategia de ciberseguridad de una organización. Este trabajo puede adaptarse fácilmente a otros análisis estratégicos. MIT CAMS utilizó un enfoque añadido de simulación para comprender el comportamiento organizativo al adaptar los Principios de Riesgo Cibernético del Foro.
El uso de perfiles – responsables de decisiones artificiales con características específicas que impulsan su estrategia de gestión del riesgo cibernético – es un enfoque con fundamento científico para explorar la vertiente conductual de la gestión del riesgo cibernético. Mediante el uso de los perfiles de distintas organizaciones para impulsar la toma de decisiones estratégicas, esta tecnología de simulación puede prever el impacto futuro de su estrategia. En este análisis, también reutilizamos datos de nuestro estudio de caso anonimizado en una empresa de la lista Fortune 500 llamada Smart Wealth Management Inc. Así, reconocemos:
El CEO con conciencia cibernética (CC-CEO)
Este CEO puede ser consciente de los principios, pero aún no los ha adoptado (todavía). Este CEO se centra en el cumplimiento razonable de las normas de seguridad y controla los costes de seguridad. El aumento de la carga de trabajo y la falta de recursos de seguridad impulsan un enfoque más reactivo ante el riesgo cibernético.
El CEO resiliente según el WEF (WEF-CEO)
Este CEO tiene conciencia cibernética, pero ha ido más allá al adoptar los Principios de Riesgo Cibernético del Foro para fomentar la resiliencia. Puede ser firmante del Compromiso de Ciberresiliencia del Foro. Este CEO tiene un enfoque proactivo y anticipatorio ante las amenazas, sabe cómo su tecnología impulsa su negocio y se centra en mantener el rendimiento empresarial y las previsiones de costes del riesgo cibernético.
La conciencia estratégica fomenta la ciberresiliencia
Observamos una diferencia significativa al comparar la solidez de la postura de defensa, representada por el número de incidentes de seguridad o activos comprometidos. Se prevé que el CEO que sigue los Principios de Riesgo Cibernético del Foro (el WEF-CEO) tenga hasta un 85 % menos de incidentes cibernéticos (véase la Figura 1) en comparación con el CC-CEO.
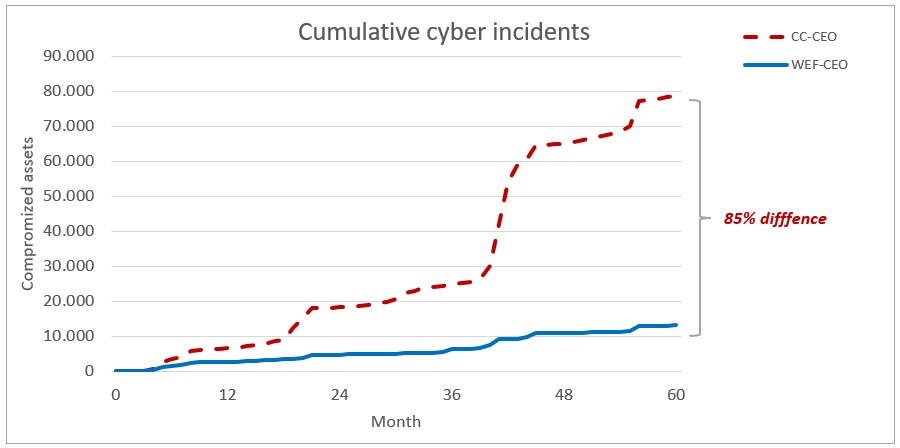
Los esfuerzos en materia de riesgo cibernético y la priorización de tareas del WEF-CEO permiten una intervención temprana que limita el comportamiento adversario, mientras que el equipo del CC-CEO suele responder más lentamente, lo que finalmente beneficia al adversario.
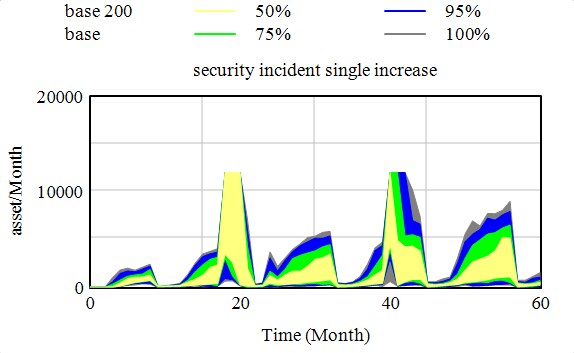
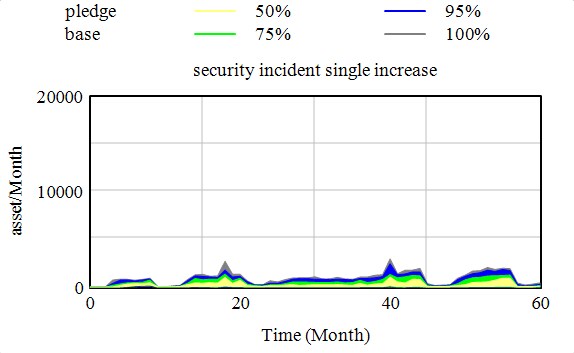
Ideas similares pueden observarse en el perfil de riesgo (véase la Figura 2) con respecto a una distribución de frecuencias de la posible aparición de incidentes cibernéticos a favor del WEF-CEO, sobre todo cuando un gran número de incidentes cibernéticos puede obligar a los equipos de TI a ayudar a los equipos de seguridad. Estas situaciones, conocidas como efectos de desbordamiento, requieren una repriorización de las tareas de TI, normalmente en detrimento de la entrega de proyectos de TI.
Un enfoque resiliente no eleva los costes
Es probable que el WEF-CEO tenga costes más bajos que el CC-CEO (véase la Figura 3). La diferencia principal entre estos dos escenarios radica en la asignación de prioridades de tareas y de esfuerzos de riesgo cibernético del personal de seguridad. El CC-CEO tiene esfuerzos continuos que requieren recursos de personal adicionales para respaldar los procesos de respuesta y recuperación, realizar investigaciones posteriores a los incidentes y ajustar y mejorar las capacidades de seguridad en consecuencia. El WEF-CEO, con la seguridad desde el diseño implementada, cuenta con un ajuste y mejora continuos y proactivos de sus capacidades (incluida la automatización continua) y ha implementado un panel e informes periódicos sobre riesgo cibernético a nivel del consejo de administración.
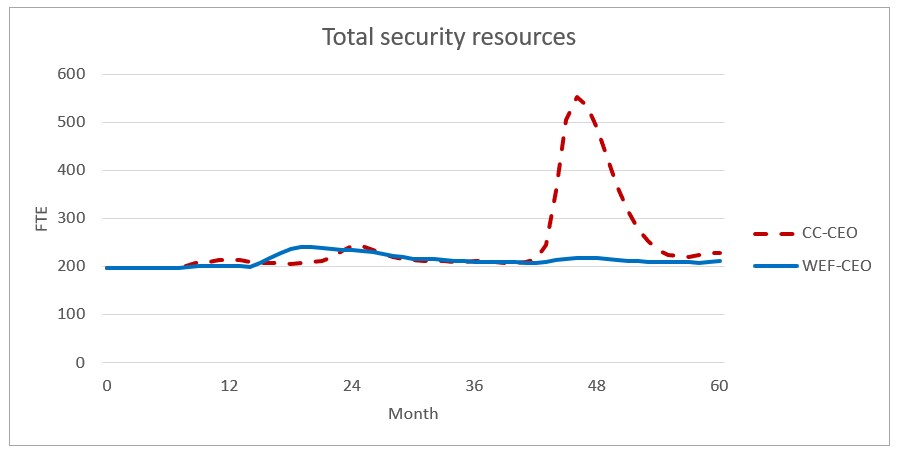
Adoptar los Principios de Riesgo Cibernético del Foro demuestra que las organizaciones individuales pueden mejorar significativamente su ciberresiliencia sin elevar los costes. En estas simulaciones, la adopción de los principios resultó valiosa. En la práctica, la interconexión y la conectividad entre organizaciones introducen nuevas interdependencias, que se explorarán mediante más investigaciones y simulaciones. Los hallazgos actuales, sin embargo, por sí mismos constituyen un argumento sólido para que las organizaciones adopten los Principios de Riesgo Cibernético del Foro.
El trabajo del MIT está cofinanciado por el Fondo Europeo de Desarrollo Regional Puglia POR Puglia 2014 – 2020 – Eje I – Objetivo específico 1a – Acción 1.1 (RS) – Título del proyecto: Suite de productos de Ciberseguridad y SOC y BV TECH S.p.A., y cofinanciado por Ciberseguridad en MIT Sloan (CAMS).




