• Con el aumento de la ciberdelincuencia durante la pandemia, los CEO están tomando conciencia de la amenaza.
• El dinero no es una panacea para la ciberseguridad; una estrategia bien meditada sí lo es.
• Las estrategias de ciberseguridad deben basarse en una visión clara de los objetivos empresariales.
Los CEO de todo el mundo comprenden ahora la gravedad y la magnitud de la amenaza que los ciberataques representan para su negocio. Esta toma de conciencia llega justo a tiempo: el coste global de la ciberdelincuencia se estima que supera 1 billón de dólares. Al mismo tiempo, los CEO están intensificando notablemente sus esfuerzos de digitalización, según la 24.ª Encuesta anual a CEO de PwC muestra que más del 77 % de los CEO del Reino Unido, por ejemplo, prevé aumentar sus inversiones para ello.
Todo esto es un buen avance, pero ¿por qué ha tardado tanto en llegar a este punto? ¿Y cómo pueden las empresas avanzar más rápidamente hacia una digitalización completa, manteniendo al mismo tiempo seguros su información, sus sistemas y sus redes?
La ciberseguridad recibe el reconocimiento que merece
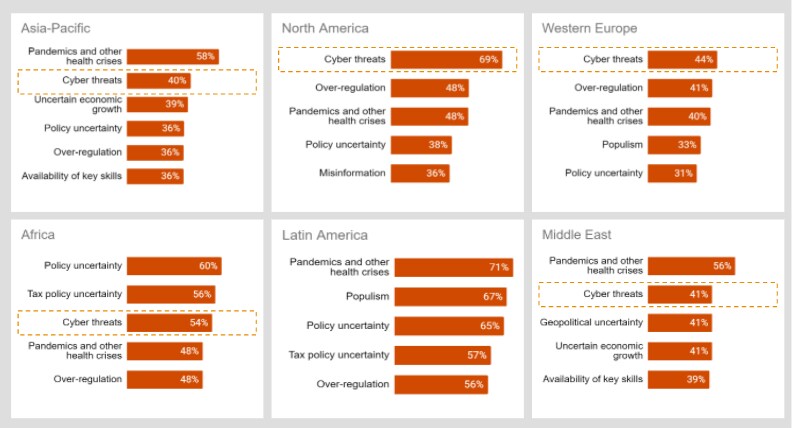
Desde 2015, la ciberdelincuencia figura en la lista de las principales preocupaciones de los CEO en la Encuesta Anual a CEO de PwC. En 2020, las ciberamenazas ocupan el segundo lugar, solo por detrás de las pandemias y otras crisis sanitarias, tras haber ocupado el cuarto puesto el año anterior. Pero en Norteamérica y Europa Occidental, el ciberriesgo ocupa el primer lugar.
Aunque la COVID-19 eclipsó a la ciberdelincuencia en esta encuesta en general, la relación de la pandemia con el ciberriesgo no puede negarse. Los CEO de la mayor parte del mundo sienten la urgencia de abordar ambos aspectos, ya que los actores malintencionados siguen aprovechando las vulnerabilidades creadas o agravadas por la pandemia.
En Estados Unidos, casi el 70 % de los CEO afirmó estar «extremadamente preocupado» por los ciberataques. En Asia Pacífico y Oriente Medio, el ciberriesgo también ocupa el segundo lugar en la lista de preocupaciones de los CEO; en África, ocupa el tercero.
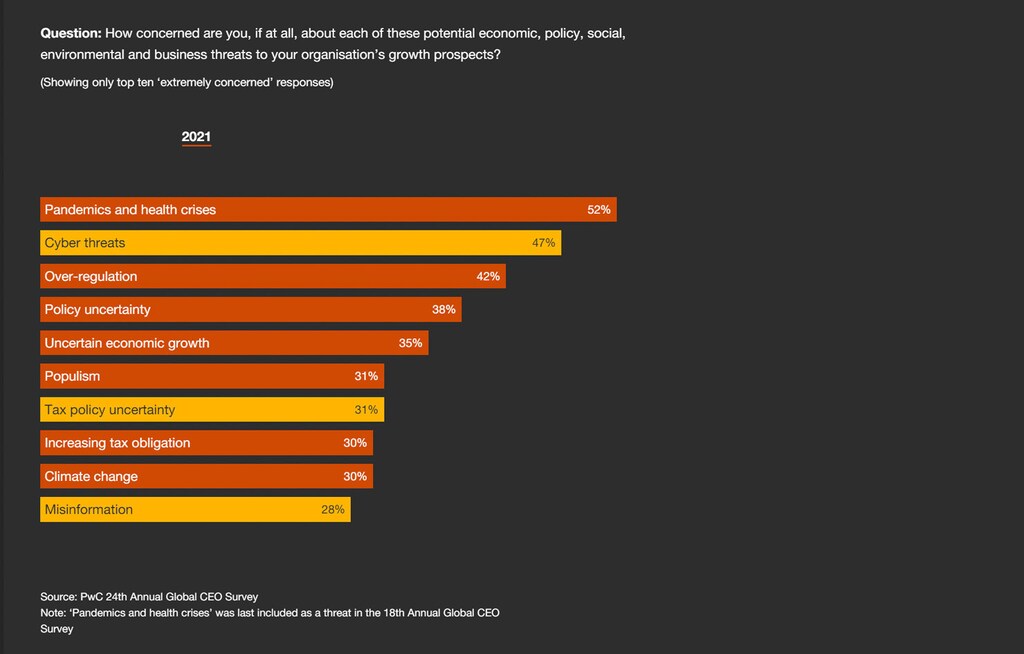
Las únicas regiones en las que las ciberamenazas no figuran entre las principales preocupaciones de los CEO son Europa Central y Oriental (ECO) y América Latina. En ambas regiones, la digitalización de los procesos empresariales se encuentra todavía en una fase bastante inicial.
El dinero no es la respuesta
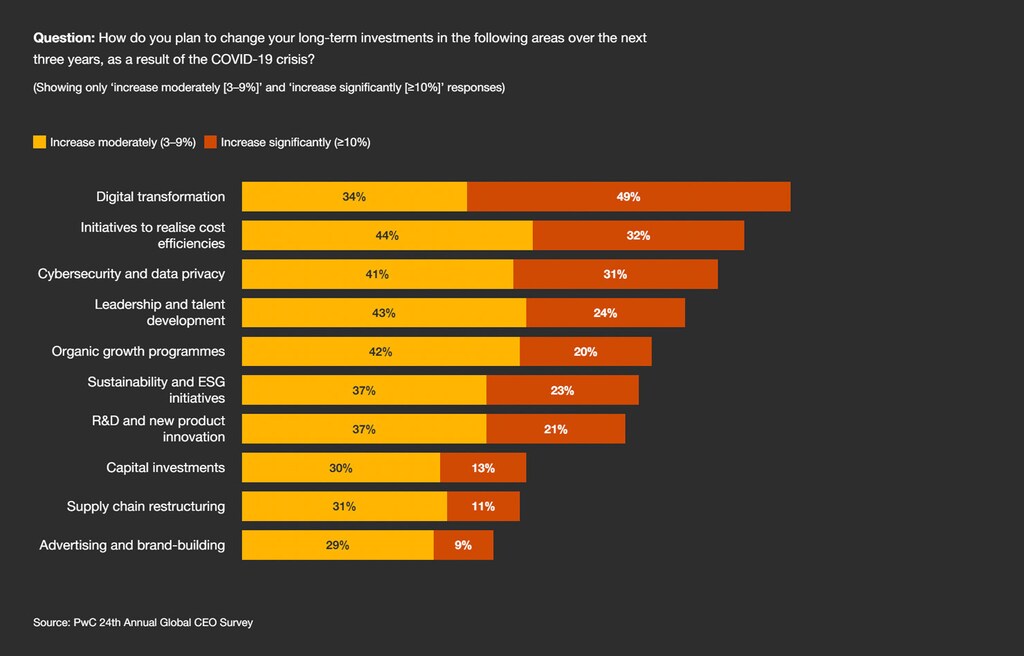
Si la pandemia mundial tiene un aspecto positivo, es este: en los primeros tres meses tras la declaración de la pandemia en marzo de 2020, muchas organizaciones aceleraron su digitalización. La mitad de los CEO afirmó que planea aumentos de dos dígitos en sus inversiones en digitalización durante los próximos tres años.
Pero solo el 31 % afirmó que sus inversiones en ciberseguridad y privacidad también aumentarán en dos dígitos. A primera vista, esto podría parecer preocupante. Al fin y al cabo, la economía de la ciberdelincuencia ha prosperado al mismo tiempo que la economía digital se expandía enormemente.
Aun así, el dinero no es la única medida de la eficacia de un programa de ciberseguridad. Más no siempre es mejor. De hecho, es peor si el gasto en ciberseguridad se realiza de forma desordenada y fragmentada, sin una estrategia subyacente que lo oriente.
Los líderes empresariales podrían pensar que la mejor manera de resolver el enigma de la ciberseguridad es simplemente invertir dinero en ella. Seducidos por las propuestas de los proveedores, adquieren una solución tras otra sin ningún plan. En el proceso, podrían acabar con un enredo de productos y servicios que no funcionan en conjunto, o con tecnologías que su personal no sabe utilizar de forma eficaz.
Muchos directivos de tecnología y seguridad (el 53 %) afirman no tener confianza en que sus presupuestos de ciberseguridad se ajusten a la estrategia de la empresa y de sus unidades de negocio, según muestra la Encuesta Global de Perspectivas sobre Confianza Digital 2021 de PwC. Tampoco están seguros de que el gasto en ciberseguridad de sus organizaciones aborde realmente los riesgos a los que se enfrenta la empresa ni de que utilice datos sólidos como base para establecer prioridades. La buena noticia es esta: el 44 % afirmó que planeaba revisar en profundidad su presupuesto de ciberseguridad y mejorar la cuantificación del ciberriesgo.
Para afrontar los retos de 2021 y en adelante, debe trabajar con su director de seguridad de la información (CISO) para garantizar que el gasto en ciberseguridad se ajuste a una estrategia general, y que su programa sea lo más racionalizado y sencillo posible. El CISO actual es en parte líder transformacional y en parte estratega experto en tácticas y, bajo su dirección, puede guiar a equipos multifuncionales para garantizar que las soluciones y los sistemas de seguridad funcionen en conjunto de forma armoniosa y eficaz para proteger a toda la empresa.
Lo que puede hacer el CEO
El plan de crecimiento debe ser el motor de todos los programas de la organización, incluido el de ciberseguridad. Las estrategias de ciberseguridad funcionan mejor cuando los CISO que las diseñan comprenden plenamente los objetivos y los planes de sus empresas para alcanzar dichos objetivos empresariales.
Con una buena comprensión de su visión y de la estrategia empresarial de su compañía, su CISO puede ayudarle a comprender y mitigar por completo los ciberriesgos a los que se enfrenta su organización. Y su CISO podrá lograr un mejor equilibrio entre complejidad y simplicidad.
Estos son tres ejemplos:
La empresa A tiene planes de crecimiento mediante experiencias, productos y servicios personalizados para sus clientes. Los riesgos para esta empresa podrían incluir filtraciones o violaciones de datos personales, lo que podría vulnerar las leyes de privacidad y reducir la confianza de los consumidores. Sin embargo, no recopilar ni aprovechar al máximo los datos de los clientes también entraña sus propios riesgos; concretamente, no lograr el crecimiento que prevé el CEO. El CISO podría dar prioridad a una estrategia de seguridad centrada en la gestión de identidades y accesos de consumidores (CIAM, por sus siglas en inglés), que utiliza un conjunto de soluciones para gestionar de forma segura las identidades digitales de los clientes empresariales, al tiempo que permite utilizar los datos para personalizar los servicios. El CISO podría aprovechar nuevas técnicas que permiten a las empresas compartir datos de consumidores y clientes preservando el anonimato individual. La computación confidencial, por ejemplo, cifra los datos no solo cuando están en reposo o en tránsito, sino también cuando se están utilizando. La privacidad diferencial es otro ejemplo. Se trata de una técnica para compartir información sobre el comportamiento de grupos protegiendo al mismo tiempo la información de las personas. Los nuevos enfoques de marketing respetuosos con la privacidad dependerán de este tipo de técnicas.
La empresa B aspira a crecer mediante la venta de productos y servicios tecnológicos. Es probable que esta organización se enfrente a riesgos como componentes que contengan vulnerabilidades o software malicioso a través de actualizaciones de software, o a violaciones de sus sistemas a través de proveedores o distribuidores externos. Esta organización querrá una estrategia de seguridad centrada en el producto, que procure proteger el software y el hardware que fabrica o adquiere a través de su cadena de suministro, así como arquitecturas de confianza cero diseñadas para impedir que los actores malintencionados accedan a sus productos o alteren las operaciones de su cadena de suministro.
La empresa C aspira a crecer desarrollando y ofreciendo una variedad de productos en la nube, como herramientas para desarrolladores y análisis de datos. Los riesgos a los que se enfrenta incluyen configuraciones incorrectas que podrían provocar la instalación de software malicioso y ransomware, robo de datos, pérdida de datos y ataques de denegación de servicio. Lo más probable es que esta empresa centre su programa de ciberseguridad en la seguridad en la nube, mediante un marco de controles de seguridad, el cumplimiento automatizado de controles, herramientas DevSecOps e infraestructura como código, y otras estrategias nativas de la nube.
Desafíe a su CISO a cuantificar los ciberriesgos de su organización y a evaluarlos frente a otros riesgos empresariales. Cuando sepa cuáles son los riesgos más urgentes y por qué, así como qué se está haciendo y qué se puede hacer para mitigarlos, podrá tomar decisiones empresariales con la confianza de que está ayudando a la empresa a crecer de forma segura y protegida. Porque, llegado el momento de la verdad, el CEO es responsable de todos los riesgos a los que se enfrenta la empresa. El CISO puede dirigir la oficina de ciberseguridad, pero la responsabilidad final de mitigar los riesgos recae en usted.
Qué está haciendo el Foro Económico Mundial en materia de ciberseguridad
El Centro para la Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los ciberriesgos cambiantes y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a fortalecer la ciberresiliencia y a abordar retos que requieren respuestas colectivas.
Al mismo tiempo, atrévase a preguntarse a sí mismo y a su CISO cómo y dónde puede simplificar. En 2020, en medio de la pandemia y otras crisis, muchos CEO se dieron cuenta de la necesidad de racionalizar todos los aspectos del negocio. En la carrera por digitalizarse, «más es mejor» puede haber parecido una buena idea, pero una complejidad excesiva simplemente interfiere: en las grandes experiencias de cliente, las ideas innovadoras, las respuestas ágiles del mercado, la satisfacción de los empleados y la seguridad. Si está en modo «simplificar», haga de la mejora de la seguridad uno de los indicadores de su éxito.




