La ciberseguridad parece un despilfarro de dinero. Las empresas están batiendo nuevos récords mundiales con 37 000 millones de dólares invertidos en seguridad en 2018, y se prevé que el gasto supere los 42 000 millones de dólares en 2020. Una investigación de Gartner reveló que el gasto en seguridad por empleado se duplicó entre 2012 y 2018. Y, sin embargo, los malos siguen ganando terreno. La ciberdelincuencia costó a la economía mundial 600 000 millones de dólares en 2017, frente a los 500 000 millones de dólares de 2014. La gente empieza a cuestionarse si aumentar los presupuestos reduce realmente los incidentes cibernéticos.
Tampoco el problema es la falta de concienciación. Una investigación del Gobierno británico reveló que la importancia percibida del ciberriesgo entre las empresas del FTSE350 se ha casi triplicado en cinco años, lo que demuestra que los responsables de decisiones más poderosos del mundo empresarial británico están preocupados por la seguridad. Tampoco el Reino Unido es una excepción, ya que el Informe de Riesgos Globales 2019 del FEM sitúa los ciberataques en el cuarto y quinto puesto entre los riesgos internacionales con más probabilidades de aumentar.
Si descartamos la inversión y la intención como razones del fracaso colectivo en materia de seguridad, nos queda la implementación. ¿Hay algo mal en la forma en que los profesionales bienintencionados invierten presupuestos de seguridad cada vez mayores que nos impide mejorar nuestra ciberresiliencia?
Lo primero que hay que considerar es cómo se forman las ciberdefensas. El aparato de seguridad de una empresa suele crecer de forma iterativa, con la incorporación de empleados, herramientas y procedimientos en respuesta a cambios en los presupuestos, las amenazas y la normativa. A corto plazo, es más fácil responder reactivamente a las amenazas emergentes que revisar toda la estrategia de seguridad. Con el tiempo, esto ha dado lugar a un número excesivo de herramientas, muchas de ellas soluciones puntuales, y ha derivado en equipos de seguridad desbordados por las alertas, sin una estrategia cohesionada y en un estado constante de apagafuegos.
Para romper este círculo vicioso se requiere un marco adaptativo, acordado por la alta dirección de la empresa e implementado en toda la organización. El enfoque más eficaz es un marco estructurado de gestión del ciberriesgo, en el que las amenazas para la seguridad se expresan en términos de riesgo financiero para la empresa y de coste de mitigación. Cuando se utiliza correctamente, el gasto en seguridad se orienta con la información de especialistas en riesgos del nivel directivo, como el director financiero (CFO), el director de riesgos (CRO) e incluso el director general (CEO). El siguiente paso para hacer más eficiente el gasto es hacer un seguimiento del retorno de la inversión en ciberdefensas, lo que permite a las empresas priorizar mejor la inversión y ofrecer informes más precisos sobre su postura de seguridad.
De la gestión de riesgos al ROI
La gestión del ciberriesgo parte de una filosofía de supervisión que exige métricas tanto para orientar las decisiones como para evaluarlas a posteriori. Históricamente, la seguridad ha tenido dificultades con este concepto: los directores de seguridad de la información (CISO) que no han sufrido incidentes graves no logran justificar una mayor inversión, mientras que quienes han superado brechas y ataques se ven obligados a pagar una “penitencia de seguridad” y a sobreinvertir a posteriori. Medir el retorno de la inversión resuelve ambas situaciones.
El primer paso para medir el ROI es cuantificar los riesgos de seguridad. Un enfoque consiste en utilizar un método de valor en riesgo (VaR), como el marco FAIR. Los resultados de la cuantificación pueden representarse después en una curva de excedencia de pérdidas. Estas curvas muestran la probabilidad de sufrir una pérdida en un año determinado frente al coste financiero que se produciría. En otras palabras, la pérdida que supera un evento en comparación con las probabilidades de que dicho evento se produzca.
El segundo paso consiste en comparar las pérdidas previstas con el apetito de riesgo acordado por la empresa, lo que permite a la organización decidir dónde invertir en mitigaciones para reducir el riesgo a un nivel aceptable. Por último, una vez implementadas estas mitigaciones, los mismos riesgos se cuantifican de nuevo con el método VaR, comparando el antes y el después, con el fin de evaluar el retorno de la inversión en mitigaciones. Esto se ilustra mejor con una curva de excedencia de pérdidas:
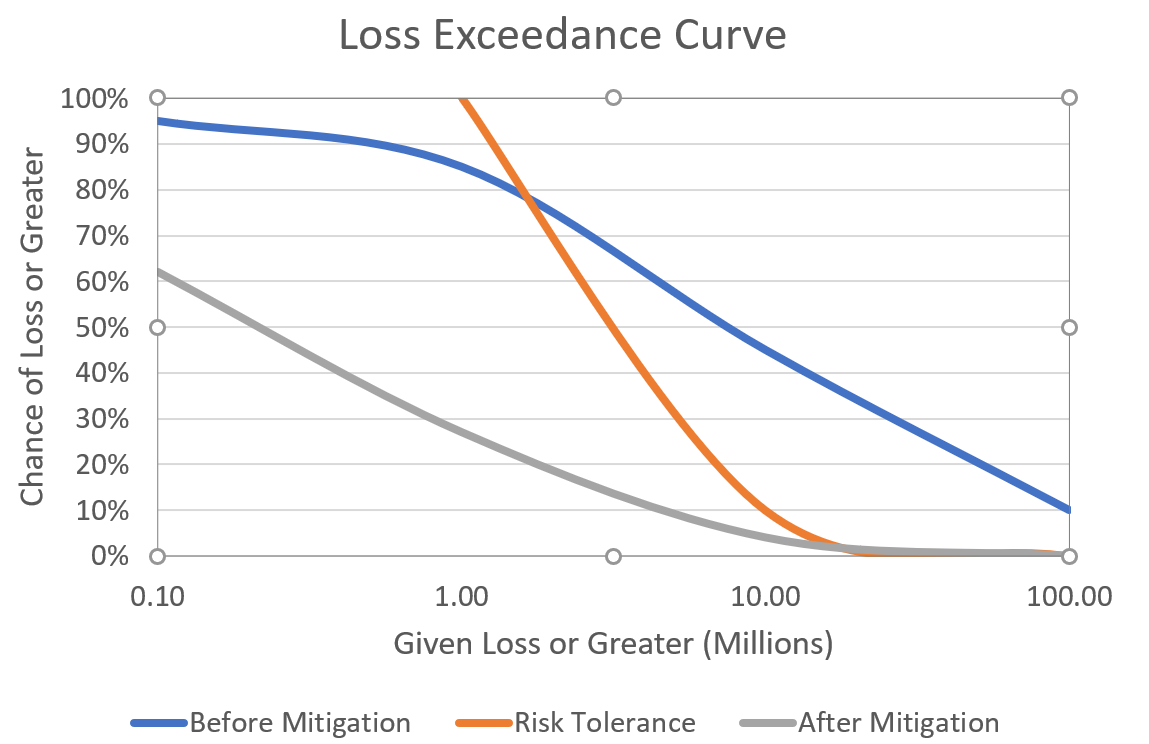
El ejemplo anterior puede utilizarse para determinar el ROI de una inversión en seguridad. Para ello, se representa el riesgo inherente antes de la inversión, se cuantifica con un modelo VaR y, a continuación, se compara con la tolerancia al riesgo acordada. Si el riesgo supera la tolerancia, una vez aplicadas las mitigaciones, el riesgo se vuelve a calcular. A continuación, se comparan las curvas anteriores y posteriores para determinar el ROI.
Solo un enfoque cuantitativo como este puede garantizar que los presupuestos se gasten de la forma más eficaz, con las inversiones de mayor impacto. Evita el gasto reactivo al integrar la supervisión en el proceso de inversión y aprovecha la experiencia de la alta dirección al presentar la seguridad en el lenguaje del negocio y del riesgo. Este enfoque puede utilizarse después para supervisar de forma continua los proyectos de seguridad a medida que avanzan, tanto durante la implementación como a lo largo del tiempo una vez en funcionamiento.
El ROI requiere datos cuantitativos continuos
La mayoría de las organizaciones dependen en gran medida de pruebas estáticas, como los análisis de vulnerabilidades y las pruebas de penetración, para determinar el ciberriesgo. Son ejercicios útiles, pero no bastan por sí solos.
Las evaluaciones cualitativas basadas en factores subjetivos, otro enfoque habitual, suelen causar más daño que beneficio al medir el ROI. Algunos CISO alegan que los datos cuantitativos no siempre están disponibles y que las puntuaciones blandas pueden ofrecer una “sensación” de la postura de seguridad, pero estos métodos rara vez compensan la falta de datos en un ámbito de gran complejidad, mientras que a menudo la ocultan.
Se requieren datos dinámicos y cuantitativos para proporcionar a los consejos de administración y a los directivos la información necesaria para tomar decisiones fundamentadas sobre la inversión en seguridad. Estos datos cuantitativos deben estar actualizados. Como explica Jon Oltsik, de ESG, en La ley de Oltsik, no se puede medir un entorno dinámico con datos estáticos. La puntuación de riesgos y el análisis resultante del retorno de la inversión deben basarse en datos actualizados de forma continua.
El riesgo en términos reales
Una investigación del Gobierno británico muestra que solo una de cada tres empresas del FTSE350 ha acordado siquiera su apetito de riesgo en materia de seguridad y lo ha comunicado a su personal. Y esa cifra se basa en autoevaluaciones; el número real es probablemente menor. En seguridad, todavía hay mucho más despilfarro que medición. Sin embargo, está claro que el cambio ya está en marcha, y Gartner incluye las declaraciones de apetito de riesgo entre las siete principales tendencias de seguridad y gestión de riesgos para 2019.
La ciberresiliencia es un objetivo en movimiento, y a veces puede resultar difícil saber si una empresa avanza en la dirección correcta. Determinar el ROI permite medir el progreso de forma tangible y claramente definida, algo que se entiende en toda la organización. En algunas empresas, esto implica exigir informes continuos sobre riesgos en las iniciativas de seguridad, con una supervisión plena por parte del consejo de administración, mientras que otras podrían empezar por pasar de mapas de calor cualitativos a métricas de riesgo cuantificables.
El objetivo último del ROI en ciberseguridad es maximizar la inversión y reducir el riesgo. Esto incluye aprovechar la experiencia del consejo de administración y avanzar hacia un lenguaje compartido de riesgo y ROI, lo que solo puede lograrse cuando el riesgo y el ROI se miden de forma precisa y continua. Cuando se hace correctamente, el valor de la inversión en seguridad es evidente.




