Este resumen periódico le ofrece los principales temas de ciberseguridad del último mes.
Principales noticias de ciberseguridad: se disparan los correos de phishing del Black Friday; Australia anuncia un nuevo plan de ciberseguridad; detenido el cabecilla de una banda de ransomware en Ucrania.
1. Se disparan los correos de phishing del Black Friday
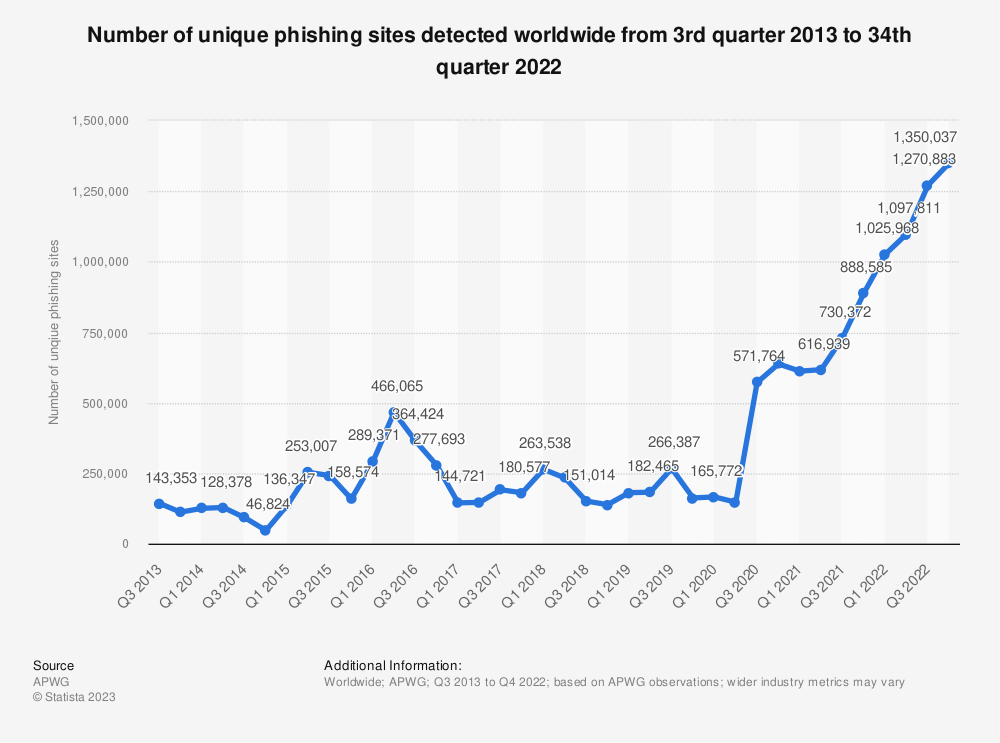
La gran fiebre de compras anual que es el Black Friday ha provocado que el número de correos de phishing se dispare. La empresa de ciberseguridad Egress informa de un aumento del 237 % en los correos enviados en las dos primeras semanas de noviembre en comparación con septiembre y octubre.
El Black Friday y el Cyber Monday llevan algunos años siendo un objetivo de los ciberdelincuentes, que suelen suplantar marcas de reconocimiento mundial para incitar a hacer clic.
Antes de la campaña de compras, organizaciones como el Centro Nacional de Ciberseguridad del Reino Unido advirtieron a los consumidores que extremaran la precaución, destacando cómo la tecnología de IA ha intensificado la amenaza. El año pasado, solo los compradores del Reino Unido perdieron 10 millones de libras en estafas navideñas.
2. Australia anuncia un nuevo plan de ciberseguridad tras las brechas de seguridad
Australia ha presentado un nuevo y amplio plan de ciberseguridad, con el objetivo de convertirse en líder del ámbito de la ciberseguridad para 2030.
El país ha sufrido en los últimos meses varias brechas de seguridad de gran repercusión, que han afectado a los datos personales de millones de ciudadanos.
La nueva estrategia pretende cambiar la percepción de la ciberseguridad, de un problema técnico a algo en lo que todos los ciudadanos y empresas pueden influir. Se ampliará el apoyo a las pequeñas y medianas empresas y se incorporarán nuevas disposiciones para proteger mejor las infraestructuras críticas.
¿Cómo aborda el Foro Económico Mundial los crecientes desafíos de ciberseguridad?
El Centro de Ciberseguridad ofrece una plataforma de confianza en la que los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a reforzar la ciberresiliencia y a abordar desafíos que requieren respuestas colectivas.
3. Noticias breves: principales historias de ciberseguridad de este mes
Un hombre sospechoso de ser el cabecilla de una banda de ransomware que opera en Ucrania ha sido detenido en una serie de redadas policiales. Según las informaciones, la banda habría extorsionado a víctimas en más de 70 países por varios cientos de millones de dólares. Europol declaró que también fueron detenidos cuatro de los miembros más activos de la banda.
La Oficina Federal de Investigación de Estados Unidos ha advertido de una tendencia creciente de ciberdelincuentes de ransomware que atacan casinos a través de terceros. Caesars Entertainment y MGM Resorts fueron objeto de ciberataques en los últimos meses, con robo de datos de clientes.
La Oficina Central de Investigación de la India ha llevado a cabo una serie de redadas en ciudades de todo el país como parte de la lucha contra el fraude de soporte técnico. La acción coordinada entre Microsoft, Amazon y las fuerzas de seguridad permitió a la CBI desarticular centros de llamadas ilegales que se hacían pasar por el servicio de atención al cliente de ambas empresas.
El mayor generador de energía de Eslovenia ha sido víctima de un ataque de ransomware que afectó a sus sistemas y cifró archivos. Holding Slovenske Elektrarne, que genera aproximadamente el 60 % del suministro nacional, afirmó que el incidente no afectó a la producción de energía eléctrica.
Varios actores cibernéticos vinculados a Estados de la República Popular Democrática de Corea han atacado productos de la cadena de suministro de software utilizados por organismos gubernamentales, entidades financieras y empresas de defensa de todo el mundo, según el Servicio Nacional de Inteligencia de la República de Corea y el Centro Nacional de Ciberseguridad del Reino Unido. Los ataques se atribuyen al grupo de amenazas Lazarus.
General Electric (GE) investiga las afirmaciones de que un actor de amenazas habría hackeado y filtrado datos robados del entorno de desarrollo de la empresa. Conocido como IntelBroker, el actor de amenazas vende acceso a la "canalización de desarrollo y software" de GE. Según se informa, esto incluye una cantidad significativa de datos de la Agencia de Proyectos de Investigación Avanzada de Defensa, vinculados a tecnologías utilizadas por el ejército estadounidense.
Un hackeo del sistema de atención al cliente de Okta ha provocado el robo de datos de todos sus clientes. La empresa afirmó que el Departamento de Defensa de Estados Unidos y otros clientes gubernamentales que utilizan un entorno más seguro no se vieron afectados.
4. Más sobre ciberseguridad en la Agenda
Utilizar ChatGPT y otros grandes modelos de lenguaje puede mejorar la eficiencia y la productividad en casa y en el trabajo, pero entraña riesgos. La IA generativa puede presentar sesgos y problemas de precisión, y hay que tener cuidado con los temas delicados. Estos son algunos consejos para utilizarla de forma segura.
Las personas pueden solicitar que las organizaciones eliminen y supriman su información personal de las plataformas en línea en virtud del derecho al olvido de la UE. Para que la solicitud prospere, deben cumplirse criterios específicos, como que la información esté desactualizada o sea ofensiva.
Existe una escasez de profesionales de la ciberseguridad, lo que supone un problema para la economía mundial. Para cerrar esta brecha de competencias, los sectores público y privado deben trabajar juntos para formar talento relevante.
Más del 80 % de las empresas se han visto afectadas por ransomware, según una investigación de la firma de análisis de ciberdelincuencia SpyCloud. Al analizar cómo se producen los ataques, podemos detectar antes las señales y ayudar a prevenirlos.




