Este resumen periódico reúne las principales historias de ciberseguridad del último mes.
Principales noticias de ciberseguridad: bancos que refuerzan las vulnerabilidades expuestas por una nueva herramienta de IA; hackers que atacaron datos de estudiantes llegan a un acuerdo; se revelan los riesgos cibernéticos del Mundial.
El Centro para la Ciberseguridad del Foro Económico Mundial ofrece una plataforma independiente e imparcial para reforzar la importancia de la ciberseguridad como imperativo estratégico e impulsar la acción público-privada global para abordar los desafíos sistémicos de ciberseguridad.
1. Los bancos se apresuran a contrarrestar las ciberamenazas recién reveladas
Los bancos de EE. UU., UE y Japón se afanan por subsanar las brechas de ciberseguridad detectadas por la herramienta de IA Mythos de Anthropic, y para prepararse ante actores malintencionados que hagan un mal uso de herramientas de este tipo.
Aunque el modelo de IA de detección de vulnerabilidades solo está disponible actualmente para un número limitado de instituciones, en primer lugar en Estados Unidos, su impacto se siente a escala mundial. Los bancos están descubriendo debilidades hasta ahora desconocidas, lo que aumenta la presión para acelerar la corrección y las actualizaciones, especialmente en instituciones con sistemas heredados envejecidos.
Los bancos más pequeños están recibiendo advertencias a través de los hallazgos compartidos por sus homólogos más grandes, mientras que el Banco Central Europeo (BCE) insta a los bancos de la eurozona a prepararse con urgencia para los ciberataques. «La falta de acceso [a Mythos] no es excusa para no hacer nada. Al contrario, hace aún más importante que los bancos actúen ahora», declaró Frank Elderson, miembro del Comité Ejecutivo del BCE.
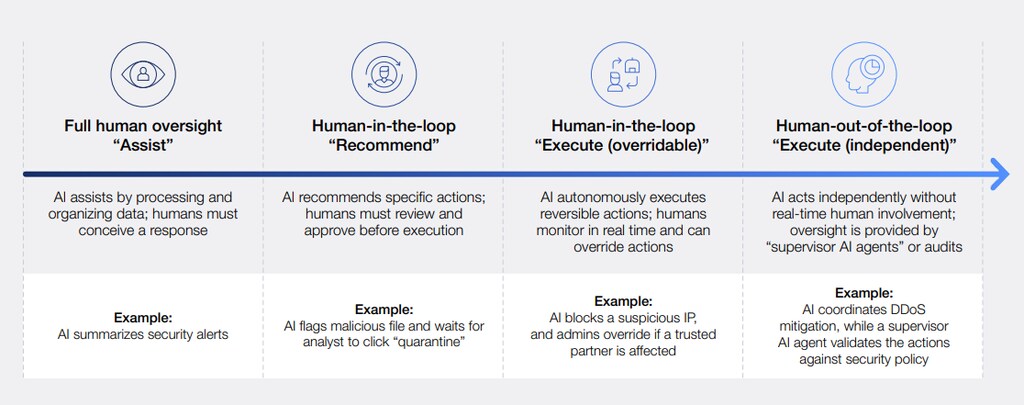
El Fondo Monetario Internacional también se ha pronunciado, afirmando que «los riesgos cibernéticos de rápida evolución, impulsados por la IA podrían desestabilizar el sistema financiero si no se gestionan con cuidado». Un nuevo informe del Foro Económico Mundial, realizado en colaboración con KPMG, explica cómo puede lograrse esa gestión cuidadosa. Empowering Defenders: AI for Cybersecurity afirma que las organizaciones deben elegir entre cuatro niveles de autonomía de la IA, y que cada uno implica una compensación: «las acciones a velocidad de máquina permiten a los profesionales de ciberseguridad contrarrestar las amenazas impulsadas por la IA, pero reducen la responsabilidad humana y la supervisión necesarias para detectar errores antes de que causen daños».
2. Ciberdelincuentes que atacaron datos de estudiantes «llegan a un acuerdo»
La empresa detrás de Canvas, la plataforma educativa de amplio uso, afirma haber «llegado a un acuerdo» con los hackers responsables de una importante brecha que afectó a miles de universidades y colegios en Estados Unidos, Canadá, Australia y Reino Unido a principios de mayo.
Instructure afirmó que el acuerdo impidió la publicación de 3,5 terabytes de datos robados de estudiantes y universidades e incluyó una «confirmación digital» de que el material había sido destruido, aunque la BBC señaló que la empresa no precisó si se pagó dinero.
Muchos expertos en ciberseguridad consideran que el acuerdo es una compensación arriesgada, ya que no hay garantía de que los datos robados se eliminen realmente, y además podría sentar un precedente y alentar nuevos ataques.
Una encuesta reciente de una empresa estadounidense de ciberseguridad reveló que el 58 % de los directores de seguridad de la información están dispuestos a pagar a los hackers para «minimizar las interrupciones». Sin embargo, este enfoque puede salir mal, según Cybersecurity Insiders, ya que los ataques de ransomware suelen implicar ahora una «doble extorsión» –en la que primero se roban los datos y luego las organizaciones quedan bloqueadas fuera de sus propias redes.
Cómo el Foro ayuda a los líderes a comprender el riesgo cibernético y fortalecer la resiliencia digital
El Centro para la Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para entender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a los socios a fortalecer la resiliencia cibernética y a abordar desafíos que requieren respuestas colectivas.
3. Noticias breves: principales historias de ciberseguridad del mes
Los preparativos del Mundial desatan alertas cibernéticas: Un experto británico en ciberseguridad ha advertido de que el próximo torneo de fútbol de 2026 en Estados Unidos, Canadá y México podría ser «un punto único de fallo temporal», porque es un gran espectáculo con visibilidad mundial. El doctor Aybars Tuncdogan, de King's College London Business School, citó la IA y las tensiones geopolíticas como factores de riesgo adicionales. Por otra parte, una empresa de ciberseguridad ha advertido de que los delincuentes están aprovechando el entusiasmo de los aficionados, con un aumento de entradas falsas, sitios web y campañas de phishing.
Nueva oleada de ciberataques contra Ucrania: Se cree que el grupo de amenazas conocido como Ghostwriter está detrás de una reciente serie de ciberataques dirigidos contra organismos gubernamentales de Ucrania. The Hacker News informa de que los ataques utilizaron documentos señuelo en PDF, con correos de phishing que suplantaban a una empresa local de telecomunicaciones.
Detectado el primer exploit de día cero generado por IA: Google ha identificado un exploit de día cero –un ciberataque desconocido para el proveedor, los desarrolladores o el público– desarrollado con un modelo de IA, según informa Security Week. Diseñado para eludir la autenticación de dos factores, es la primera vez que se utiliza la IA para desarrollar un exploit de este tipo. Google no ha identificado al grupo de hackers, pero afirma que el hallazgo podría haber evitado «un evento de explotación masiva».
OpenAI víctima de un ataque a la cadena de suministro: La desarrolladora de ChatGPT, OpenAI, ha revelado que dos dispositivos de sus empleados se vieron afectados por el ataque a la cadena de suministro contra TanStack. En una entrada de blog sobre el incidente, la organización afirmó que «no encontró indicios de que se hubieran accedido a los datos de los usuarios de OpenAI, que nuestros sistemas de producción o nuestra propiedad intelectual hubieran sido comprometidos, ni que nuestro software hubiera sido alterado».
Red de ciberdelincuencia desmantelada por segunda vez: La policía alemana cerró la segunda versión de Crimenetwork a principios de mayo, un mercado criminal que había sido clausurado por primera vez en diciembre de 2024, según Security Week. Ambas versiones permitían a los delincuentes comerciar con bienes y servicios ilegales, como datos robados, drogas y documentos falsos, con transacciones realizadas en criptomonedas como Bitcoin. Las pruebas de las fuerzas del orden sugieren que Crimenetwork generaba más de 4,2 millones de dólares en ingresos.

4. Más sobre ciberseguridad en Forum Stories
Reunión Anual sobre Ciberseguridad 2026: La ciberseguridad se ha convertido en un imperativo sistémico, económico y estratégico en un mundo fragmentado e impulsado por la IA. No fue una evolución gradual, sino un cambio fundamental. En este contexto, los líderes se reunieron en la Reunión Anual sobre Ciberseguridad 2026 del Foro Económico Mundial en Ginebra para impulsar la cooperación y dar forma a un futuro digital más resiliente.
La ciberdelincuencia se ha convertido en un ecosistema vasto y complejo, integrado por diversos actores que comercian, colaboran, se especializan y dependen unos de otros en cada fase de las operaciones criminales. Para combatir esta actividad se requieren mayor transparencia e información compartida. El Atlas de la Ciberdelincuencia del Foro ayuda a cerrar estas brechas generando una comprensión compartida de las redes de ciberdelincuentes y permitiendo una acción más coordinada. Más información sobre la iniciativa aquí.
La transición hacia la seguridad poscuántica está bien encaminada, lo que afecta a todos los niveles de la economía digital y brinda la oportunidad de construir una mayor resiliencia cibernética. Pero es un proceso complejo, explica este experto. Los estándares deben integrarse y luego desplegarse en la infraestructura de la que las sociedades dependen cada día. Y ese proceso solo funciona cuando cada capa avanza con claridad y alineación.
Actores malintencionados estatales utilizan ahora ciberataques para sabotear activamente infraestructuras críticas como hospitales, redes eléctricas y sistemas de transporte, y la carga de defender dichas infraestructuras recae en autoridades locales con recursos y presupuestos limitados. Desplegar IA para la defensa puede cerrar la brecha entre la tecnología operativa física y las redes digitales de TI igualando la velocidad de los atacantes, sostiene el director ejecutivo de una empresa estadounidense de ciberseguridad.




