Las pequeñas empresas son el motor de la economía global. Prestan todo tipo de servicios esenciales a las personas, los gobiernos, las organizaciones más grandes y entre sí. Para las pequeñas empresas, los riesgos de la ciberdelincuencia son elevados. Las estadísticas muestran que el 58 % de los ataques de ciberdelincuencia tiene como objetivo a pequeñas empresas, y que el coste global de la ciberdelincuencia ascendió a 600.000 millones de dólares en 2018.
Estas cifras pueden parecer sorprendentes, en gran medida porque la mayoría de la cobertura mediática de los ciberataques se centra en las grandes empresas, que afectan a un gran número de clientes. Sin embargo, mucha gente no sabe que las pequeñas empresas suelen ser la vía más fácil para acceder a compañías más grandes. Por ejemplo, los atacantes pueden obtener las credenciales de una pequeña empresa de la cadena de suministro de una gran compañía y usarlas como vía de acceso a esta última. A menudo, la brecha no se detecta hasta después de que se haya perpetrado el ataque.
Ya sea el objetivo principal de un ataque o una vía de acceso a una organización más grande, un ciberataque puede paralizar una pequeña empresa. En el Reino Unido, se estima que el coste directo medio de una brecha para una pequeña empresa es de 25.700 libras esterlinas, mientras que los costes indirectos, como el daño a la reputación, podrían ser mucho mayores. Recuperarse de un ataque es difícil en el mejor de los casos; en el peor, podría significar cerrar el negocio. Ignorar el riesgo cibernético no es una opción. La prevención es, con diferencia, la mejor medida.
Pero ¿por dónde empezar? Hay muchísima información disponible sobre qué hacer, pero a menudo es confusa y, en ocasiones, contradictoria. La gran mayoría de las pequeñas empresas carece de los conocimientos técnicos necesarios para prevenir los ciberataques y no dispone de recursos financieros para invertir en seguridad de nivel empresarial. Puede que los propietarios de pequeñas empresas se pregunten: «¿Por qué alguien querría atacarme?» o que prefieran centrarse en generar ingresos. Pero lo cierto es que las pequeñas empresas no solo poseen información valiosa, sino que también pueden servir de trampolín para acceder a organizaciones más grandes que los hackers podrían estar tratando de atacar en última instancia.
Usar las herramientas adecuadas
El Kit de herramientas de ciberseguridad de GCA para pequeñas empresaspermite a las empresas pequeñas orientarse gratuitamente entre la confusa variedad de recomendaciones, para ayudarlas a reforzar sus defensas cibernéticas y reducir su riesgo cibernético.
El kit incorpora recomendaciones de algunas de las principales organizaciones de ciberseguridad del mundo, entre ellas los Controles del Centro para la Seguridad de Internet (CIS), los Cyber Essentials del Centro Nacional de Ciberseguridad del Reino Unido y las estrategias de mitigación del Centro Australiano de Ciberseguridad, en particular sobre cómo:
• elaborar inventarios de dispositivos y aplicaciones para que los propietarios de pequeñas empresas puedan tomar medidas para protegerlos con mayor facilidad;
• asegurarse de que la configuración de seguridad de los dispositivos se actualice correctamente para identificar automáticamente cualquier problema;
• proteger las cuentas con contraseñas seguras y autenticación de dos factores;
• acceder a diversas herramientas para prevenir los ataques más comunes y garantizar que se hagan copias de seguridad de los dispositivos por si se produce un ataque;
• proteger la marca de la empresa y asegurarse de que sus correos electrónicos y sitios web no se utilicen de forma fraudulenta ni con fines maliciosos; y
• aplicar políticas y recomendaciones de formación para que los empleados aprendan a identificar y evitar los correos electrónicos de phishing.
Por ejemplo, hay kits de herramientas específicos para lo siguiente:
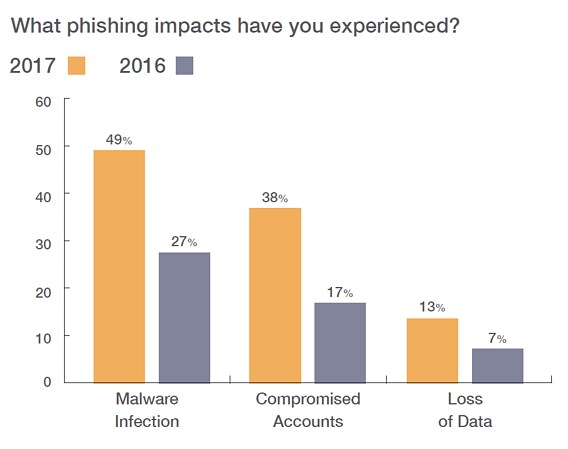
Prevenir el phishing y los virus: las herramientas incluidas ayudan a prevenir este tipo de ataques, como las herramientas de seguridad del sistema de nombres de dominio (DNS), que ayudan a evitar que se acceda a sitios web infectados, y los programas antivirus, que ayudan a impedir que los virus y otros programas maliciosos entren en los sistemas;
Defenderse del ransomware: se proporcionan herramientas para ayudar a las empresas a configurar copias de seguridad de los sistemas y los datos, con el fin de garantizar una recuperación fluida tras los ataques;
Proteger la marca: este conjunto de herramientas ofrece opciones fáciles de usar para proteger los dominios de correo electrónico de la empresa y evitar que se utilicen para perpetrar ciberataques, además de herramientas de supervisión de marcas registradas que permiten ver cómo podría estar usándose indebidamente la marca.
Si se aplican íntegramente, las medidas del kit podrían tener un impacto significativo en la reducción de la ciberdelincuencia. Por ejemplo, los Controles CIS pueden ofrecer una defensa eficaz frente a los ciberataques más comunes (que representan alrededor del 85 % de los ataques). Proporcionar a las pequeñas empresas herramientas para protegerse de los riesgos cibernéticos, que evolucionan constantemente, no solo fortalece a cada empresa, sino que también contribuye a la salud de todo el ecosistema comercial, incluidos los gobiernos y las grandes compañías.
El Foro Económico Mundial y la Global Cyber Alliance seguirán colaborando estrechamente en esta iniciativa y en otras que puedan ayudar a combatir la ciberdelincuencia a escala global.
Haz clic aquí para obtener más información sobre el kit de herramientas.




