Las ciberamenazas a las empresas de servicios públicos son cada vez más graves.
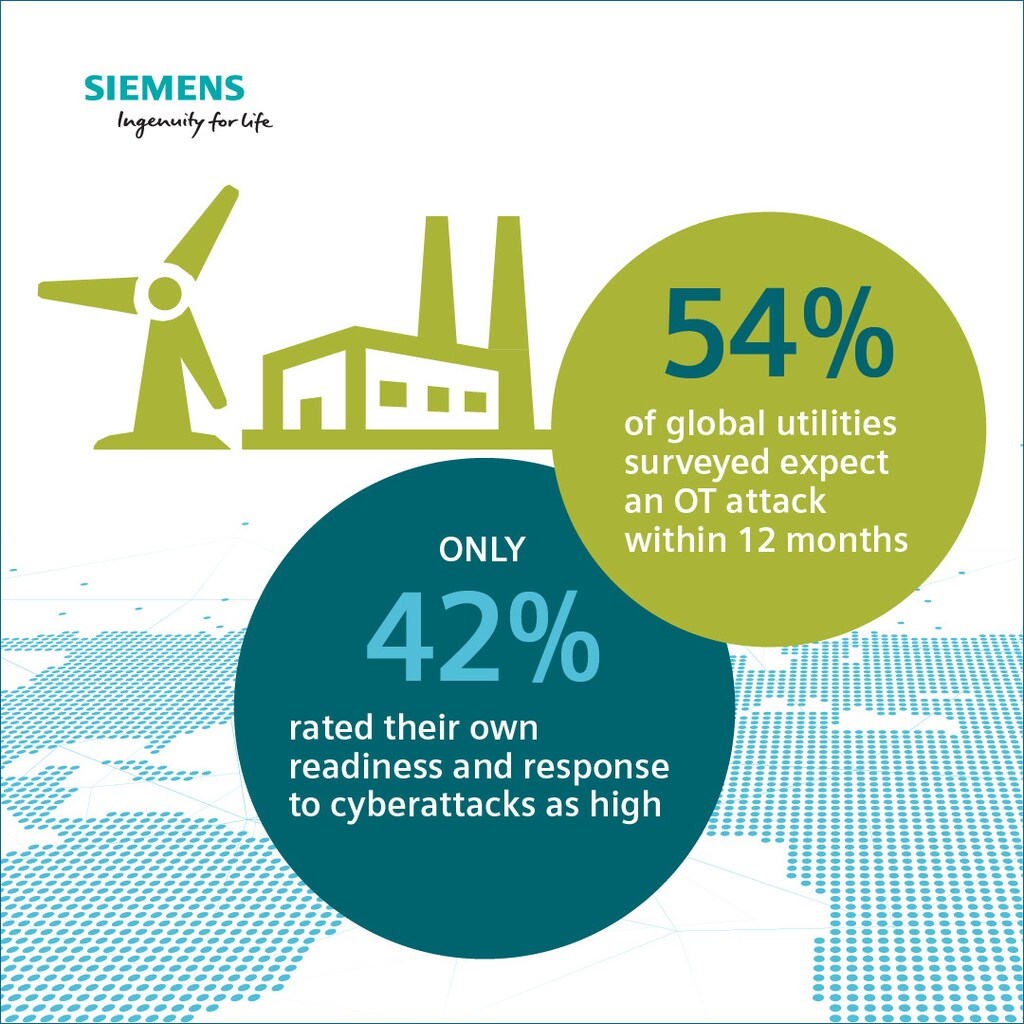
Una nueva encuesta sugiere que el 54 % de las empresas de servicios públicos espera un ciberataque en 2020.
La colaboración estratégica es clave para una respuesta eficaz del sector.
En las empresas que impulsan los límites de la innovación en el sector de los servicios públicos, la tecnología de la información (TI) ha actuado cada vez más como sus ojos y oídos, aprovechando el big data, la analítica avanzada y la computación en la nube para proporcionar una comprensión de los entornos operativos en tiempo real en flotas que pueden extenderse decenas o incluso cientos de millas.
Las empresas de servicios públicos también utilizan las TI para controlar y equilibrar la tecnología operativa (TO), como los activos distribuidos de energía eólica, solar y de almacenamiento de energía, junto con la generación centralizada de energía, con el fin de reducir las emisiones, mejorar la eficiencia y reducir los costes para los clientes. La digitalización de los activos de TO de las empresas de servicios públicos a nivel mundial ha abierto oportunidades aparentemente infinitas. Sin embargo, también ha expuesto la vulnerabilidad de la infraestructura crítica a los ciberataques.
Un informe de ciberseguridad publicado recientemente informe elaborado por Siemens y el Instituto Ponemon analiza este riesgo. Descubrió que las ciberamenazas a la TO de las empresas de servicios públicos son cada vez más graves y sofisticadas. Además, evalúa la preparación del sector para afrontar futuros ataques y propone soluciones que ayuden al sector a proteger la infraestructura crítica.
Está claro que la amenaza no está en el horizonte. Ya está en la puerta. El cincuenta y cuatro por ciento de los 1.726 profesionales de servicios públicos encuestados, que representan a empresas de electricidad de todo el mundo con carteras de gas, solar y eólica, así como a empresas de agua, prevén al menos un ciberataque contra la infraestructura crítica en el próximo año. Una mayoría ligeramente superior informó de experiencias con un corte o una pérdida de datos operativos anualmente.
Las empresas de servicios públicos se enfrentan a una tormenta perfecta. Mientras el sector experimenta una transformación digital para modernizar equipos heredados, prepararse para un panorama energético más distribuido con mayor integración de energías renovables y proteger a los clientes frente a interrupciones del servicio, los ciberataques tienen el potencial de causar graves daños financieros, medioambientales y en la infraestructura. Pero esto no debería desalentar los esfuerzos por aprovechar las posibilidades que ofrece la Cuarta Revolución Industrial, incluidas las inversiones para transformar el sector que llevará energía al mundo y reducirá las emisiones.
Los preocupantes resultados de este informe deberían, en cambio, impulsar a los directivos, gestores y profesionales de la seguridad del sector de los servicios públicos a mantener los debates necesarios que conduzcan a acciones productivas para la seguridad de las empresas y de nuestra infraestructura crítica. Al identificar los puntos débiles y las vulnerabilidades más difíciles, podemos generar conciencia y compartir las mejores prácticas para eliminarlos.
Y es evidente que hay que hacer más. Menos de un tercio de los encuestados valoró su preparación como «alta» si se enfrentaran a la contención de una brecha. Las organizaciones más pequeñas, en particular, figuraban entre las más preocupadas por sus capacidades de ciberseguridad. En todo el sector, contratar al personal adecuado y ir más allá del cumplimiento normativo exigido para adoptar estrategias basadas en el riesgo es necesario para responder a un entorno de amenazas en evolución.
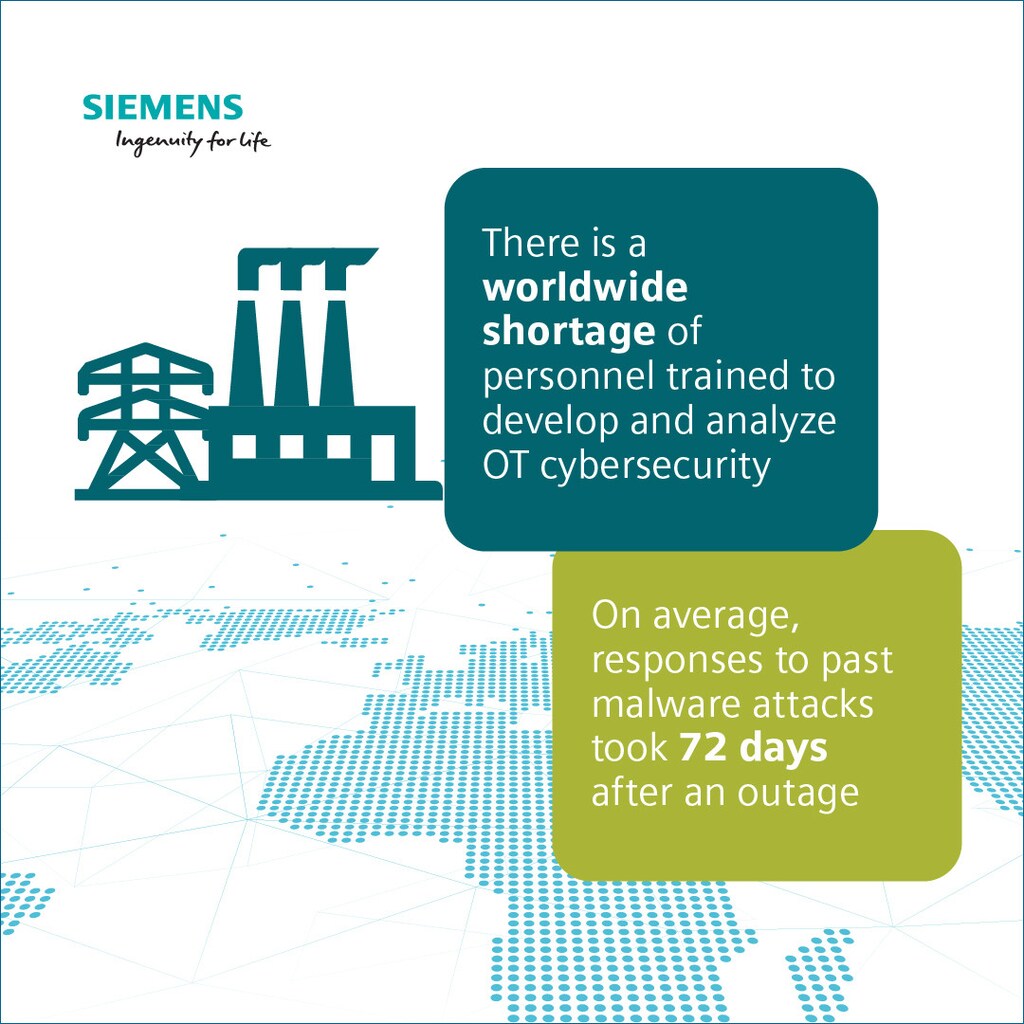
Los marcos que describe el informe son un punto de partida útil y fundamental para afrontar los desafíos actuales. Destacan la importancia de que las empresas de servicios públicos conozcan a fondo sus sistemas y lo que están haciendo. Esto incluye identificar cómo están conectados sus sistemas y contratar a profesionales con las competencias necesarias para fortalecer y mantener las defensas de dichos sistemas.
El informe también recomienda la necesidad de sistemas reforzados y de una estrategia de respuesta preparada en caso de detectarse un ataque. En concreto, la adopción de herramientas digitales como la IA y la analítica de big data puede ofrecer una forma eficaz de mejorar las capacidades de detección. Además, es esencial que las empresas de servicios públicos dediquen atención específica del liderazgo a la seguridad de la TO para que la concienciación se intensifique y las capacidades para frustrar los ataques sigan evolucionando.
Este trabajo acaba de empezar, pero el ámbito en el que combatiremos los ciberataques contra nuestros servicios públicos está cada vez más claro. Con una acción estratégica y colaborativa, así como un debate y una evaluación sinceros, podemos afrontar los riesgos con preparación y resiliencia, dando a las empresas de servicios públicos más confianza y tranquilidad de que sus componentes de TO y TI están bien protegidos.
Leo Simonovich forma parte de la comunidad «Sistemas de ciberresiliencia: electricidad» del Foro Económico Mundial.




