El auge del mercado de la IA parece encaminarse hacia una corrección, lo que pone de manifiesto la excesiva dependencia de unas pocas empresas muy visibles.
Esta preocupación lleva a empresas y gobiernos a centrarse más en la resiliencia digital y en las inversiones en infraestructuras diversificadas.
El valor a largo plazo de la ciberseguridad reside en invertir en los fundamentos, más que en herramientas especulativas de IA. Esto dependerá de desarrollar estrategias de ciberseguridad resilientes y adaptativas.
Tras un año de valoraciones eufóricas de la IA, han comenzado las advertencias. A principios de este mes, el presidente del Banco de Inglaterra advirtió de una "corrección repentina" en las valoraciones de activos impulsadas por la IA. Jamie Dimon, consejero delegado de JPMorgan Chase, se hizo eco de la advertencia la semana pasada: "muchos activos parecen estar entrando en territorio de burbuja." El exdirectivo de Meta Sir Nick Clegg fue más allá y calificó las valoraciones actuales de la IA de "chifladas."
En ningún ámbito importan más estas valoraciones que en el sector de la ciberseguridad, que avanza rápidamente hacia una consolidación del sector. Como una de las industrias tecnológicamente más avanzadas, la ciberseguridad ha situado la adopción de la IA en el centro de toda su propuesta de valor, tanto para defensores como para atacantes. La semana pasada, Palo Alto Networks y CrowdStrike alcanzaron máximos históricos, con una capitalización bursátil de Palo Alto de 145.000 millones de dólares, superior al PIB de Kazajistán. Si la economía de la IA está en una burbuja, la ciberseguridad podría estar en su centro.
Cualquier corrección que se produzca no es una catástrofe, sino una aclaración. Más que pensar en el estallido de una burbuja de la ciberseguridad, lo que en realidad ocurre es un proceso de enfoque. A medida que las expectativas infladas chocan ahora con la realidad de la ciberseguridad, se abren tres fracturas que ofrecen oportunidades a los líderes en ciberseguridad. La ventaja duradera llegará de dominar tres realidades posteriores a la euforia: la resiliencia soberana, la defensa psicológica y los fundamentos de la seguridad.
En este artículo analizamos tres posibles fracturas.
Fractura 1. Geopolítica: diversificar antes de que los reguladores obliguen a hacerlo
Los once mayores proveedores del sector —todos ellos de propiedad estadounidense o israelí— han captado la mayor parte de las valoraciones impulsadas por la IA. Mientras el sector atraviesa su de «depuración» fase de consolidación, estos actores ganan cuota de mercado partiendo del supuesto de que la seguridad habilitada por IA requiere ingentes recursos computacionales y enormes volúmenes de datos. Así, han posicionado a los hiperescaladores como los principales arquitectos de la defensa global.
La lógica es sólida: más datos mejoran la capacidad de los equipos operativos, menos proveedores reducen la complejidad para el CISO y, en última instancia, generan beneficios de costes para el consejo de administración. Pero la ciberseguridad no es un producto básico ni un bien de consumo: es un activo estratégico para los gobiernos. Está profundamente vinculada a la seguridad nacional, a las preocupaciones por el riesgo sistémico y la defensa frente a adversarios respaldados por Estados.
La actual concentración del mercado refleja una apuesta peligrosa: que un puñado de proveedores geográficamente concentrados pueda actuar como principales arquitectos de la defensa mundial. La historia sugiere lo contrario. Desde los aranceles de Reagan de 1987 sobre semiconductores a Japón hasta las restricciones impuestas por el Reino Unido y la UE a Huawei, la concentración en sectores estratégicos ha desencadenado sistemáticamente intervenciones políticas.
Los gobiernos ya actúan con determinación para contrarrestar el riesgo cibernético soberano. La Ley de Ciberresiliencia de Europa exige la diversificación de las cadenas de suministro. La Estrategia Nacional del Ciberespacio de China de 2025 subraya la autosuficiencia en la infraestructura crítica de la IA. La Ley de Promoción de la Seguridad Económica de Japón exige alternativas nacionales para las infraestructuras críticas antes de 2027. En toda África, desde Kenia hasta Sudáfrica, las iniciativas de nube soberana están localizando la capacidad de ciberdefensa digital.
Este cambio crea oportunidades para los líderes en ciberseguridad. Las empresas que actúen ya para diversificar sus pilas tecnológicas —estableciendo relaciones con proveedores regionales, validando arquitecturas alternativas y sometiendo a pruebas de estrés la resiliencia geopolítica— obtendrán una ventaja a medida que las exigencias regulatorias se aceleren sin duda.
Fractura 2. Seguridad cognitiva: deja de combatir la guerra equivocada entre IA y ciberseguridad
Durante años, el sector de la ciberseguridad ha advertido de que la IA generaría amenazas técnicas indetectables de la noche a la mañana. Las pruebas empiezan a contar una historia distinta.
En 2025, los principales proveedores de IA publicaron análisis sin precedentes sobre el uso malicioso de sus sistemas. El informe de octubre de OpenAI reveló que la mayor parte del uso indebido estaba relacionado con fraudes y phishing. Varios grupos vinculados a Estados se centraron en ampliar las operaciones de desinformación: OpenAI identificó más de una docena de campañas coordinadas que producían propaganda multilingüe a gran escala. El análisis de agosto de Anthropic mostró que la IA facilitaba sobre todo operaciones de información similares dirigidas por Estados y ayudaba a los ciberdelincuentes a mejorar los ataques de ingeniería social con fines económicos. El estudio sobre Gemini de Google concluyó que menos del 2 % de los incidentes observados implicaban ataques directos a vulnerabilidades de software, mientras que registraba un marcado aumento de las estafas financieras facilitadas por deepfakes en distintas plataformas.
Se observa una pauta clara: los casos de uso malicioso más tangibles se sitúan en la manipulación cognitiva. El propio Foro Económico Mundial Informe de Riesgos Globales 2025 confirma este cambio, al situar la desinformación y la información errónea como el riesgo a corto plazo más grave para los líderes mundiales. La automatización impulsada por la IA ha hecho que el phishing, la creación de identidades falsas mediante deepfakes y el fraude en línea sean exponencialmente más rápidos. Sin embargo, la mayor parte de los presupuestos de ciberseguridad sigue centrada de lleno en la seguridad de la información tradicional, y no en los ámbitos hacia los que las amenazas impulsadas por la IA van ahora a desplazar el liderazgo.
Esto crea la segunda oportunidad para los líderes en ciberseguridad. Las organizaciones que amplíen ahora sus mandatos de seguridad —desarrollando capacidades de detección de deepfakes, verificación de identidad y seguimiento de operaciones de información— podrán defenderse de las amenazas de IA que ya existen. Este cambio exige ir más allá de las responsabilidades tradicionales del CISO para abarcar las operaciones contra el fraude, la contrasubversión y la defensa de la reputación. Estas capacidades quedan fuera de las operaciones cibernéticas convencionales, pero ahora serán esenciales para proteger la integridad de la organización y la resiliencia en un sentido más amplio.
Fractura 3. Lo «aburrido» no ha desaparecido: no ignore los fundamentos
Dentro del sector de la ciberseguridad, muchos han calificado los sistemas de IA como un paradigma completamente nuevo que exige herramientas revolucionarias. La realidad operativa es más prosaica.
Proteger los agentes de IA —junto con sus modelos, flujos de datos y API— se basa en los mismos principios de ciberseguridad que llevan décadas protegiendo los sistemas de misión crítica. La validación y el saneamiento de las entradas siguen siendo esenciales, ya que previenen la inyección de prompts de forma muy parecida a como la inyección SQL en su día amenazó las bases de datos. El control de acceso y la autenticación rigurosos definen quién puede consultar, modificar o reentrenar los modelos, garantizando que los privilegios se gobiernen con cuidado. Y la gestión de vulnerabilidades, junto con la aplicación oportuna de parches, preserva la integridad de la infraestructura y el software subyacentes.
La reciente brecha de seguridad de gran repercusión Salesloft–Drift ilustra el problema: los atacantes explotaron una integración de terceros, no el propio sistema de IA. La contención se logró mediante prácticas estándar —aislamiento del entorno, rotación de credenciales y refuerzo de la infraestructura—, lo que subraya que las prácticas básicas, como la gestión del riesgo de terceros, siguen siendo centrales incluso en un entorno impulsado por la IA.
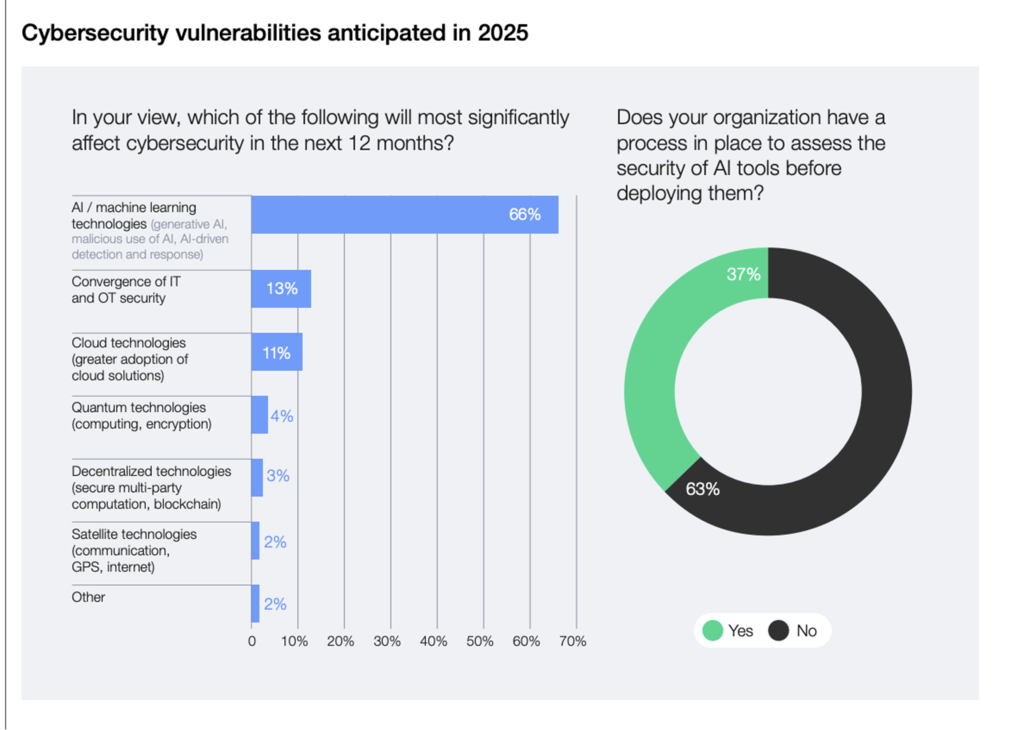
A medida que las organizaciones despliegan la IA a gran escala — McKinsey informa que más de las tres cuartas partes ya utilizan la IA en al menos una función empresarial; la experiencia práctica confirma lo que los equipos de seguridad disciplinados ya sabían. La IA introduce nuevas superficies de ataque, pero no nuevas leyes de la física. Si bien esto exige ajustes de capacidades y está impulsando una bienvenida innovación, pero también exige los principios perennes de liderazgo de previsión estratégica y gobernanza prudente.
Esto crea la última oportunidad para los líderes en ciberseguridad. Las organizaciones que sigan invirtiendo en capacidades y principios fundamentales, como parte de un enfoque sostenido y holístico de la seguridad, resultarán más resilientes que cualquier estrategia centrada en perseguir soluciones de seguridad especulativas.
Un nuevo mandato para el liderazgo en ciberseguridad
La historia demuestra que las correcciones del mercado no son finales, sino puntos de inflexión. La burbuja de las puntocom dio lugar a una infraestructura digital más resiliente. La crisis financiera de 2008 remodeló los mercados de capitales y condujo a una economía mundial más resiliente e integrada. Cualquier recalibración del ecosistema IA-ciberseguridad seguirá el mismo patrón: no una catástrofe, sino, en última instancia, una corrección de rumbo hacia una mayor ciberresiliencia.
Ya están surgiendo tres imperativos estratégicos: invertir en la resiliencia soberana antes de que se acelere la aplicación de la normativa; ampliar los mandatos de seguridad, incluido el reto de la resiliencia cognitiva y la integridad organizativa; y centrarse en las capacidades fundamentales en lugar de en herramientas especulativas de seguridad basadas en IA. En última instancia, los ganadores de cualquier era posterior a la burbuja de la ciberseguridad no serán quienes compren más ‘IA’. Serán las organizaciones disciplinadas para ignorar el entusiasmo excesivo y seguir dominando los fundamentos.




