El ciberespacio es cada vez más complejo, según el Global Cybersecurity Outlook 2025.
Las tensiones geopolíticas, la rápida adopción de tecnologías emergentes y la mayor dependencia de cadenas de suministro interdependientes son factores clave que contribuyen a la creciente complejidad.
La complejidad del ciberespacio está agravando la desigualdad cibernética, ampliando la brecha entre las grandes y las pequeñas organizaciones.
La economía mundial opera en un ciberespacio cada vez más complejo, según el Global Cybersecurity Outlook 2025, con tecnologías en rápido avance y normativas en evolución que generan nuevos desafíos y oportunidades.
«La ciberseguridad está entrando en una era de complejidad sin precedentes», afirma el informe, y añade que «lo que está en juego nunca ha sido tan alto».
El informe, publicado antes de la Reunión Anual del Foro en Davos, Suiza, se basa en una encuesta a expertos del sector e identifica las diversas tendencias que complican el ciberespacio.
Estas son seis de las principales áreas de preocupación:
1. Tensiones geopolíticas
El Global Cybersecurity Outlook 2025 revela que un tercio de los CEO están preocupados por el ciberespionaje y la pérdida de información sensible como consecuencia de los conflictos mundiales en curso.
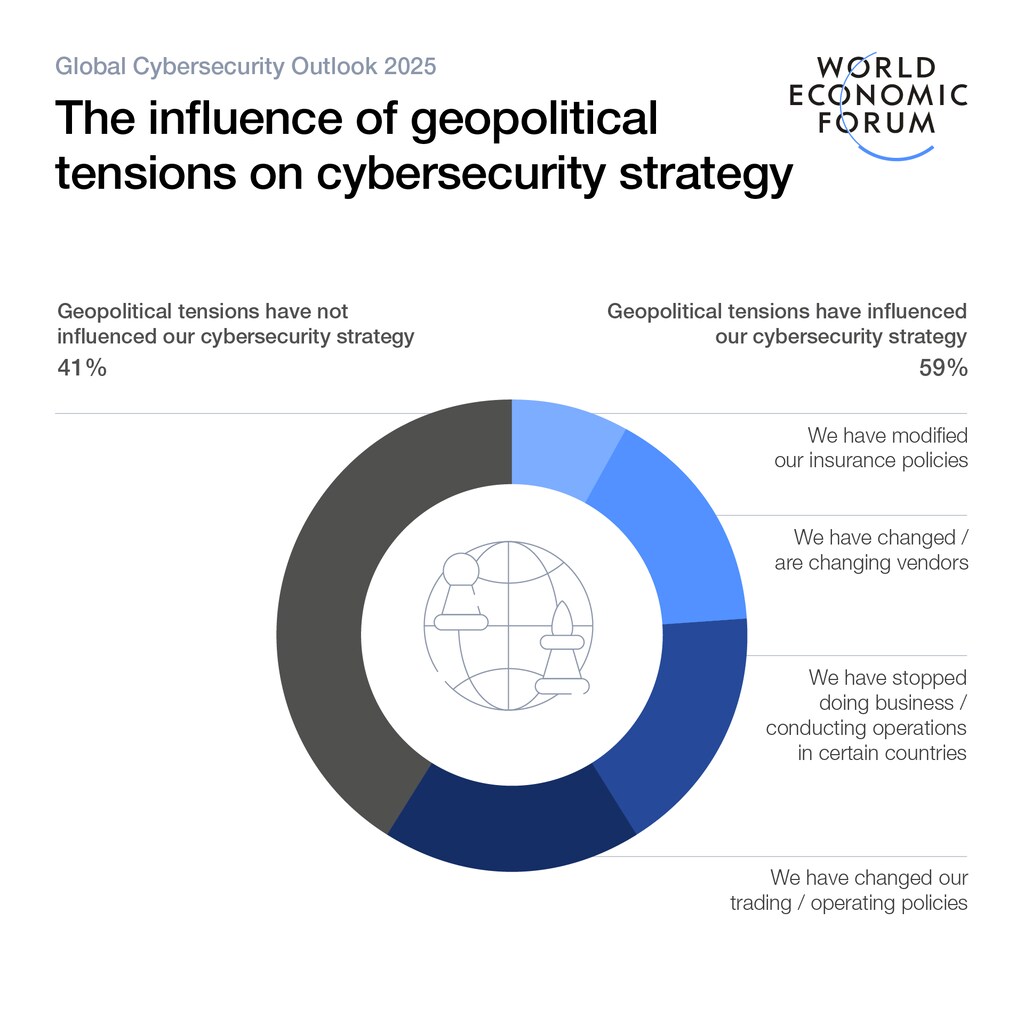
Además, las tensiones geopolíticas han afectado a la estrategia de ciberseguridad de casi el 60 % de las organizaciones. Si bien algunas han modificado sus pólizas de seguro, una parte considerable ha cambiado de proveedores o de políticas comerciales, o ha cesado su actividad por completo en determinados países.
«El aumento de las tensiones geopolíticas y de las ciberamenazas cada vez más sofisticadas supone riesgos significativos para las infraestructuras críticas, que dependen de redes de dispositivos interconectados y sistemas heredados», señala el informe.
2. Rápida adopción de la IA
El informe detecta un desajuste entre el reconocimiento por parte de las organizaciones de los riesgos de ciberseguridad relacionados con la IA y la rapidez con la que se adoptan herramientas de IA sin las salvaguardas necesarias.
Dos tercios de las empresas prevén que la IA afecte a la ciberseguridad en 2025, pero solo un tercio (37 %) afirma disponer de las herramientas necesarias para evaluar los riesgos de seguridad asociados. Este problema es aún más acusado en las organizaciones más pequeñas, donde el 69 % carece de salvaguardas adecuadas para el despliegue seguro de tecnologías de IA.
«La seguridad de los sistemas de IA (o la falta de ella) puede tener implicaciones de gran alcance dada la creciente adopción de la IA», afirmó David Koh, comisionado de Ciberseguridad y director ejecutivo de la Agencia de Ciberseguridad de Singapur. «Debemos cooperar y trabajar juntos para proteger la IA, incluso frente a las tensiones geopolíticas en curso y la competencia estratégica en tecnologías críticas y emergentes».
3. Brecha de competencias en ciberseguridad
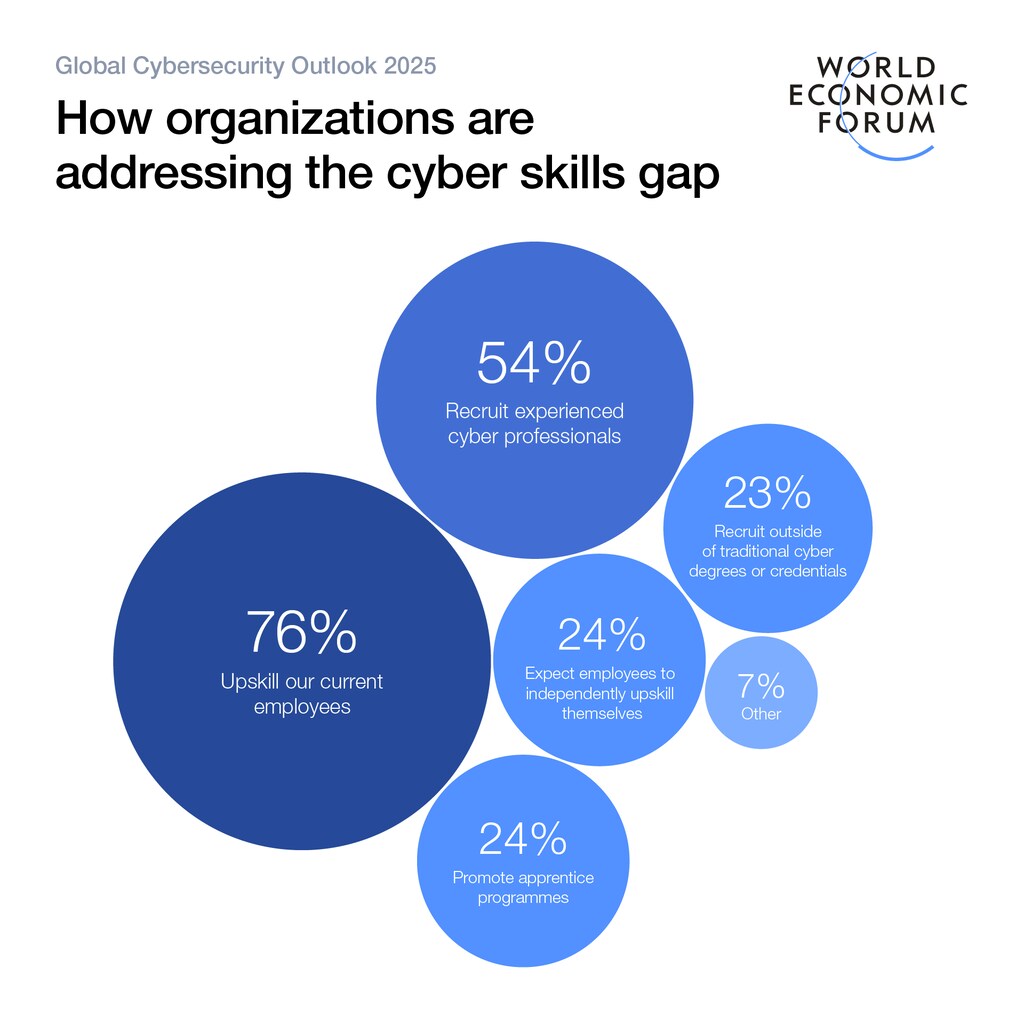
El sector carece actualmente de hasta 4,8 millones de profesionales de la ciberseguridad. Solo el 14 % de las organizaciones afirma contar con el personal cualificado que necesita en el panorama actual de la ciberseguridad, mientras que el informe revela que la brecha de competencias en ciberseguridad aumentó un 8 % durante 2024, principalmente en el sector público.
Además, casi la mitad (49 %) de los encuestados del sector público indicó que no dispone de la plantilla necesaria para cumplir sus objetivos de ciberseguridad.
«Es fundamental que ayudemos a cerrar la creciente brecha de competencias en ciberseguridad, centrándonos en la formación, el reciclaje, la contratación y la retención de talento en este ámbito», afirmó Chuck Robbins, presidente y director ejecutivo de Cisco.
4. Interdependencias en las cadenas de suministro
Más de la mitad (54 %) de las grandes organizaciones citó las cadenas de suministro complejas como la mayor barrera para alcanzar la ciberresiliencia.
Además, aumentan las preocupaciones por las vulnerabilidades del software, los ciberataques a la cadena de suministro y la escasa visibilidad de la seguridad de terceros, y el 48 % de los directores de seguridad de la información (CISO) señala dificultades para hacer cumplir las normas de seguridad y gestionar los riesgos asociados a la dependencia de proveedores críticos.
«Los adversarios astutos explotan las vulnerabilidades de terceros, por lo que la colaboración es esencial», afirmó George Kurtz, fundador y director ejecutivo de CrowdStrike.
5. Sofisticación de la ciberdelincuencia
Aunque el ransomware sigue siendo una de las principales preocupaciones de las organizaciones, las herramientas de IA generativa están transformando el panorama de la ciberdelincuencia, al permitir a los delincuentes perfeccionar sus métodos y automatizar y personalizar sus técnicas. El informe revela que el 42 % de las organizaciones sufrió ataques exitosos de phishing, vishing, deepfake y otras formas de ingeniería social durante 2024.
«A medida que se amplía nuestra huella digital, también crece la superficie de ataque potencial para los actores malintencionados», afirmó Ivan John E Uy, secretario del Departamento de Tecnología de la Información y las Comunicaciones de Filipinas.
6. Requisitos normativos
Aunque todos coinciden en que las salvaguardas son esenciales en el ciberespacio, no hay acuerdo sobre cuáles deben utilizarse. La proliferación de normativas –y la falta de armonía entre ellas– está generando más desafíos para las empresas.
Casi el 70 % de los encuestados admitió que las normativas resultan demasiado complejas o enrevesadas, mientras que más de tres cuartas partes de los CISO presentes en la Reunión Anual sobre Ciberseguridad afirmaron que la confusión normativa afecta en gran medida a la capacidad de sus organizaciones para mantener el cumplimiento.

¿Cómo navegar por la complejidad de la ciberseguridad en 2025?
Los factores acumulativos señalados anteriormente contribuyen a la creciente complejidad e imprevisibilidad del panorama de la ciberseguridad, afectando a las organizaciones de varias maneras.
En primer lugar, agravan la desigualdad cibernética, debilitando la resiliencia del ecosistema al ahondar la brecha entre las organizaciones con recursos y medios para adaptarse y las que luchan por mantenerse al día. Este desequilibrio afecta a la resiliencia del ecosistema en su conjunto, ya que las organizaciones más grandes suelen depender de proveedores más pequeños y menos maduros, por lo que cualquier interrupción en sus operaciones puede propagarse por toda la cadena de suministro.
En segundo lugar, la creciente complejidad aumenta la demanda de competencias especializadas en ciberseguridad, lo que amplía aún más la brecha de competencias. Mantenerse al día con los avances tecnológicos exige conocimientos cada vez más solicitados en ciberseguridad, mientras que, al mismo tiempo, la presión sobre los equipos de seguridad, ya sobrecargados, sigue aumentando.
Estos desafíos exigen una reevaluación de las estrategias de ciberseguridad tanto a nivel organizativo como del ecosistema. Los líderes deben considerar la ciberseguridad como una inversión estratégica que garantiza la resiliencia frente a nuevas amenazas, y reconocerla como una responsabilidad colectiva de todas las organizaciones.
El liderazgo sólido es esencial, centrándose no solo en los aspectos técnicos, sino también en las implicaciones económicas de los riesgos cibernéticos. Un enfoque unificado entre los líderes empresariales y los de ciberseguridad es fundamental para gestionar la creciente complejidad de la ciberseguridad.




