Cada vez más organizaciones realizan sus actividades en línea. La expansión de la huella digital y la creciente sofisticación de los ciberataques han hecho más urgente proteger esos datos y los recursos que despliegan las organizaciones.
Esta es una de las razones por las que Gartner prevé que el gasto mundial en seguridad de la información alcanzará los 124.000 millones de dólares este año. Y, sin embargo, pese a todo ese gasto, algunos investigadores de seguridad estiman que el costo del ciberdelito se habrá cuadruplicado desde 2015 y llegará a 2,1 billones de dólares a finales de 2019, superando en más de 16 veces el gasto en ciberseguridad.
La amenaza mundial del ciberdelito
La verdad es que a las organizaciones les cuesta seguir el ritmo de la comunidad de ciberdelincuentes. Esto se debe a muchas razones. La transformación digital, incluida la adopción de la nube, las redes SD-WAN e IoT (Internet de las cosas), está creando y ampliando nuevas formas de ataque, a veces inesperadas.
El panorama de amenazas sigue ampliándose y las ciberamenazas se vuelven cada vez más sofisticadas. Esto ha llevado a las organizaciones a ampliar sus políticas de seguridad y desplegar más soluciones de seguridad.
Por desgracia, la mayoría de las herramientas y estrategias de ciberseguridad simplemente no están a la altura de la tarea de proteger las redes actuales, en constante evolución, frente a ataques cada vez más sofisticados. Estas herramientas tradicionales no tienen la potencia suficiente para funcionar a la velocidad que exigen las redes actuales. No están integradas entre sí, lo que les impide resolver eficazmente los problemas actuales. Además, estas herramientas heredadas no están lo bastante automatizadas, por lo que dependen de las personas para responder a amenazas que se producen a velocidades digitales.
La creciente crisis de la brecha de habilidades en ciberseguridad
La realidad es que sencillamente no hay suficientes profesionales cualificados para planificar, gestionar, integrar y optimizar adecuadamente dispositivos, estrategias y protocolos de seguridad. Según una reciente encuesta, el 59% de las organizaciones tiene puestos de ciberseguridad vacantes, y Frost & Sullivan prevé un déficit de 1,5 millones para 2020.
Esto se debe a dos razones. La primera es que la expansión del mercado digital ha generado más puestos de trabajo de los que puede cubrir la oferta actual de profesionales de seguridad. La segunda es un problema de escala: hoy no existe una forma eficiente de formar a profesionales cualificados en seguridad al mismo ritmo.
Si la situación no cambia, nos enfrentamos a una posible crisis que podría ralentizar la economía digital mundial y seguir poniendo en grave riesgo a las organizaciones, sus clientes y sus usuarios.
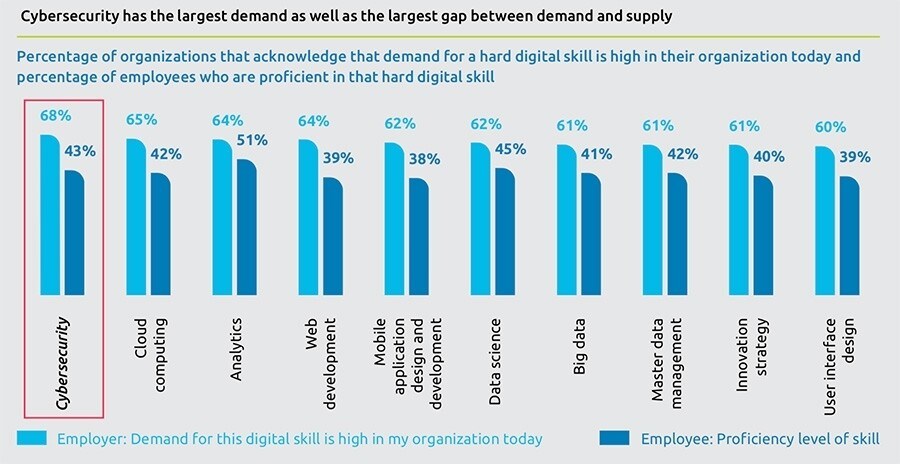
La experiencia en seguridad requiere más que un certificado
Para convertirse en un profesional de seguridad eficaz hace falta más que saber desplegar y configurar tecnología. Se requiere combinar la teoría de la seguridad con experiencia práctica y directa. Son pocas las certificaciones actuales que ofrecen esto. Para afrontar este desafío, necesitamos un nuevo enfoque que combine los recursos de la industria privada y las instituciones públicas.
Estas son cuatro propuestas que todos debemos considerar:
1. Necesitamos formación práctica para quienes trabajan actualmente en TI. Se debería seleccionar a las personas interesadas en TI y formarlas en ciberseguridad. Esto puede incluir un programa de mentoría o aprendizaje dentro de una organización, financiar formación práctica en un entorno educativo o industrial acreditado, o crear un consorcio de organizaciones dispuestas a colaborar para formar a profesionales de seguridad en distintas áreas.
Por ejemplo, en Fortinet nos consideramos tanto una empresa tecnológica como una organización dedicada al aprendizaje. Por eso creamos el programa de certificación Network Security Expert (NSE), un programa de certificación de ocho niveles que ayuda a los profesionales de la ciberseguridad a ampliar sus conocimientos y experiencia. Hasta la fecha hemos otorgado casi 200.000 certificaciones y ahora colaboramos con universidades, centros de educación superior y organizaciones sin fines de lucro para ampliar esta formación a la próxima generación de profesionales de ciberseguridad.
2. También debemos actualizar nuestros procesos de educación formal y fomentar una mayor diversidad entre los candidatos. Los estudiantes deberían conocer los problemas de seguridad desde una edad temprana. Se debería animar a quienes demuestren aptitudes a cursar programas educativos que hagan hincapié en la ciberseguridad o estén especializados en ella. Hay que prestar especial atención a animar a las mujeres y a las minorías a participar en estos programas, ya que están muy infrarrepresentadas en el sector de la ciberseguridad y constituyen una solución muy concreta para cerrar a gran escala la brecha de habilidades cibernéticas.
Además, las organizaciones y los gobiernos deben patrocinar laboratorios técnicos para la educación secundaria y los programas universitarios, ofrecer mentoría, financiar becas, desarrollar programas de apoyo social y económico para mujeres y minorías, y crear prácticas de ciberseguridad. Como ejemplo de nuestros propios esfuerzos, el programa Network Security Expert se ha integrado en programas de educación secundaria y postsecundaria de todo el mundo, y ahora hay 117 academias de seguridad en todo el mundo.
3. A continuación, debemos aprovechar la experiencia de los veteranos militares que se incorporan a la vida civil. Las fuerzas armadas modernas de hoy dependen de la tecnología, lo que significa que el personal militar en transición ya conoce muchas de las herramientas de TI más recientes. Además, también ha recibido formación en seguridad. Entiende aspectos como la cadena de mando, el establecimiento y la supervisión de un perímetro dinámico, el seguimiento de protocolos establecidos y la adopción de una perspectiva defensiva ante la tarea en cuestión.
4. Por último, debemos acelerar la adopción de la automatización y el aprendizaje automático. Los ciberdelincuentes han acortado el tiempo entre una intrusión exitosa y la exfiltración de datos o la instalación de una herramienta maliciosa. Dada la actual escasez de habilidades cibernéticas, ya no podemos depender de las personas para detectar estas amenazas y responder a ellas con suficiente rapidez. La automatización y el aprendizaje automático permitirán que las defensas de seguridad respondan en tiempo real.
Además, las herramientas de seguridad pueden entrenarse mediante aprendizaje automático para hacerse cargo de muchas tareas de seguridad más rutinarias, como aplicar parches, actualizar o configurar dispositivos. Al delegar estas actividades en un sistema automatizado, el valioso personal de seguridad puede centrarse de nuevo en tareas de mayor nivel, como perfeccionar políticas y analizar amenazas.
Tenemos que empezar hoy
Más que nunca, todos dependemos de la economía digital emergente. Y a medida que nuestras organizaciones, organismos gubernamentales e infraestructuras críticas adoptan un modelo digital, un incidente de seguridad importante podría tener consecuencias catastróficas para todos. También es importante recordar que a los incidentes de ciberseguridad no les importan las fronteras políticas. Cuando se derriba una infraestructura o un sistema económico, todos sufren.
Instituciones como el Foro Económico Mundial desempeñan un papel fundamental al reunir a personas, organizaciones y gobiernos para resolver problemas de alcance mundial, y el esfuerzo colectivo para dar una respuesta global a la amenaza mundial del ciberdelito debe ser aún mayor. Debemos empezar ahora a crear un consenso y un movimiento que incluyan el compromiso de destinar recursos intelectuales y financieros a resolver el creciente problema de la brecha de habilidades en ciberseguridad. No podemos permitirnos esperar.




