Ante una matriz de ciberamenazas mundiales sin precedentes y en crecimiento exponencial, es necesario un llamamiento a todas las empresas, grandes, medianas y pequeñas, para desarrollar su ciberresiliencia organizacional.
Según Verizon, el 86% de todas las ciberintrusiones tienen motivación económica. El Foro Económico Mundial ha calculado que los costes del ciberdelito ascenderán a unos 2,2 billones de dólares este año, y que probablemente crecerán casi cinco veces hasta alcanzar los 10,5 billones de dólares en 2025.
Incluso cuando las empresas hacen todo lo correcto, siguen en grave desventaja porque, a diferencia de muchos otros riesgos operativos, el ciberriesgo es principalmente una actividad delictiva sin fronteras en la que solo el 0,5% de los delincuentes son procesados o, en el caso de un Estado-nación, de nivel geopolítico uno, frente al cual las empresas están totalmente en inferioridad de condiciones.
Una de las pocas cosas que están bajo el control cibernético de una empresa es desarrollar la ciberresiliencia organizacional. Aquí tiene un plan de ocho pasos para lograrlo.
Desarrollar la ciberresiliencia organizacional
Ser resiliente no garantiza el éxito en ciberseguridad. Pero sí proporciona a las partes interesadas clave una mayor confianza y seguridad de que la empresa hace todo lo posible por proteger sus activos más valiosos, incluidos las personas y los bienes, así como por perseguir una misión, un propósito y una estrategia que sean a la vez resilientes y sostenibles.
La ciberresiliencia es la capacidad de una organización para mantener, construir y lograr de forma sostenible los resultados empresariales previstos a pesar de los ciberincidentes adversos. Las prácticas organizacionales para lograr y mantener la ciberresiliencia deben ser exhaustivas y adaptarse a toda la organización (es decir, incluida la cadena de suministro). Deben incluir un programa de seguridad de la información formal y con recursos adecuados, así como un equipo y una gobernanza que estén integrados de manera eficaz con los programas de riesgo, gestión de crisis, continuidad del negocio y formación de la organización.
Esto encaja en el contexto más amplio de la resiliencia organizacional, es decir, la capacidad de una organización para ofrecer y mantener un nivel aceptable de funcionamiento, servicio y rendimiento frente a condiciones difíciles, interrupciones, riesgos y crisis, y para recuperarse de ellos con rapidez y con un impacto mínimo en la organización, incluida su reputación.
Este es el mejor ciclo de vida posible de la resiliencia organizacional “virtuosa” (en contraposición al ciclo “vicioso”, que se muestra debajo):
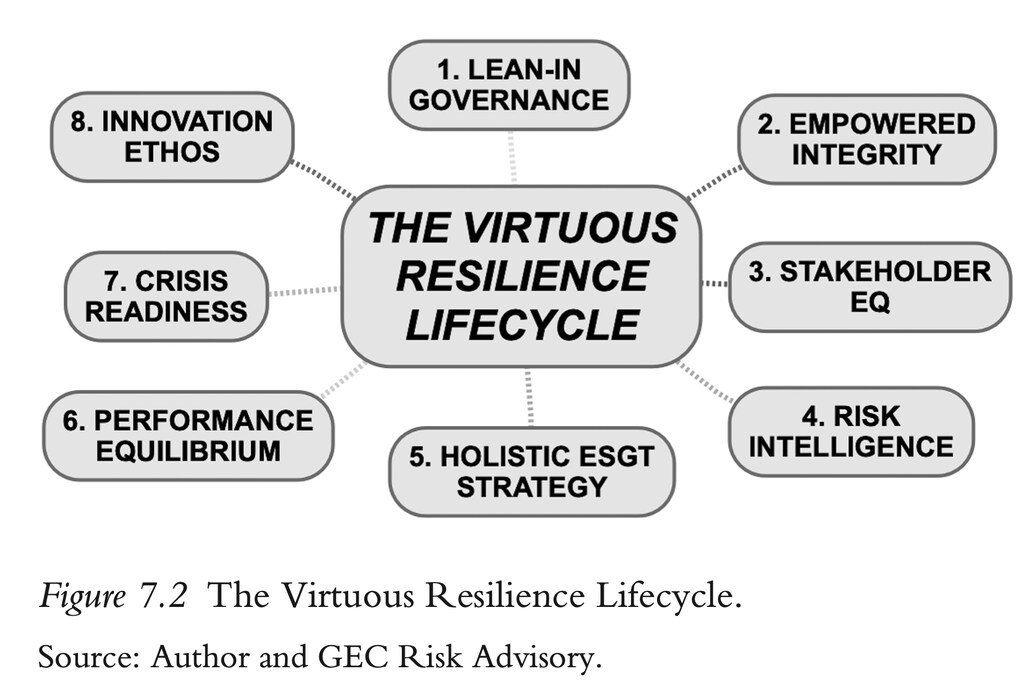
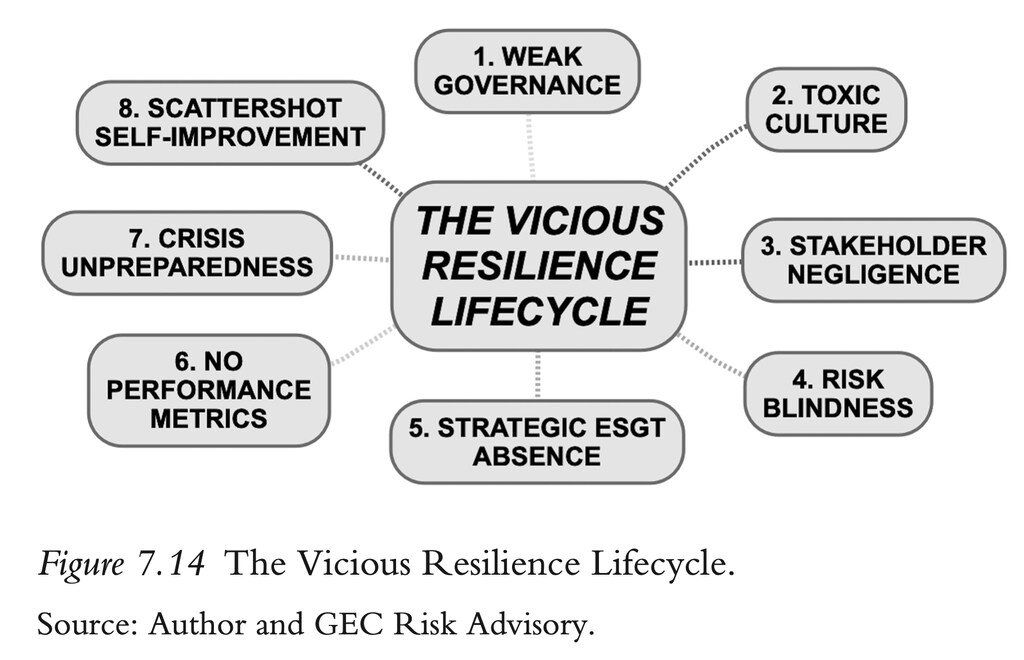
Repasemos los ocho elementos en lo que respecta a la ciberresiliencia:
1. Gobernanza y liderazgo cibernéticos comprometidos
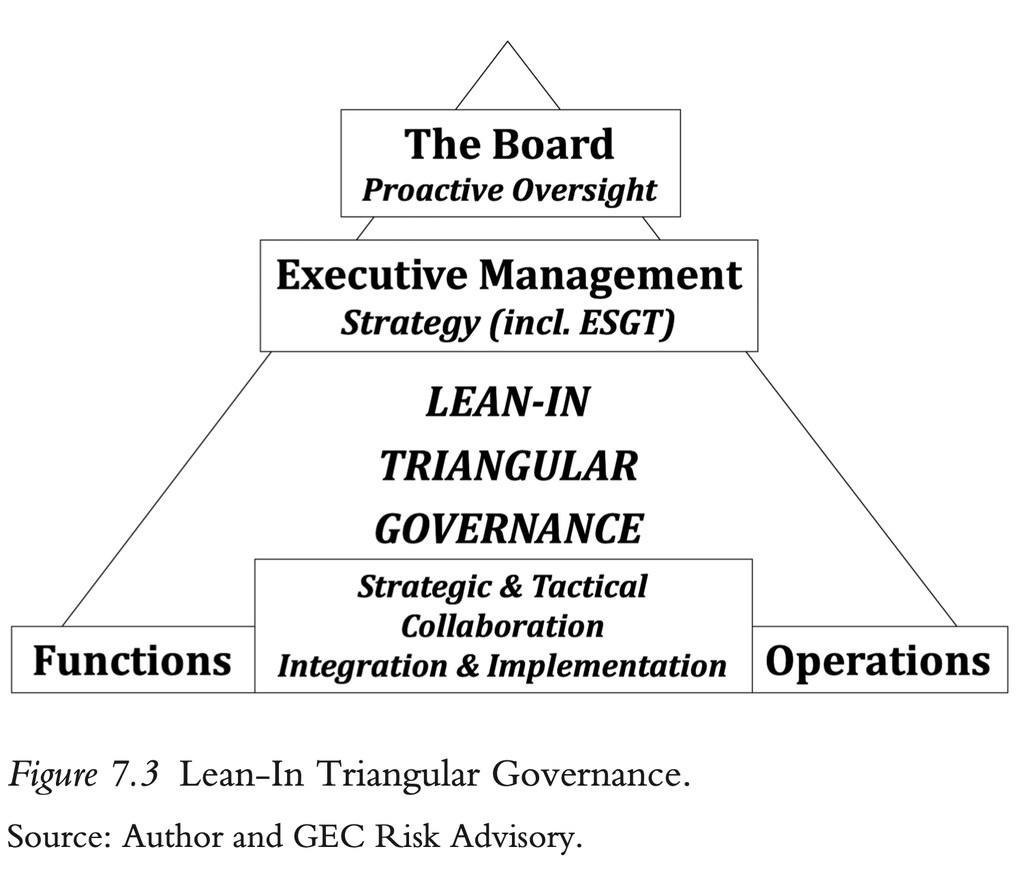
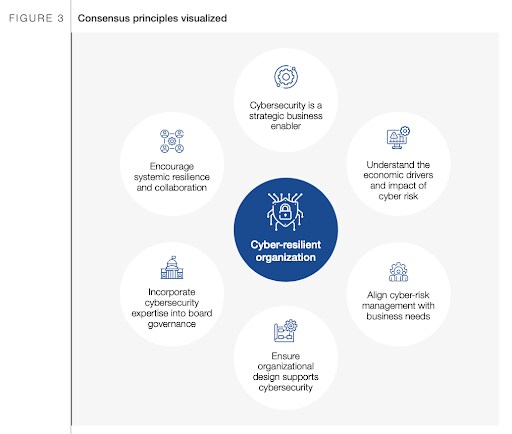
Los líderes comprenden la profundidad del desafío cibernético y están dispuestos a dar ejemplo desde la dirección y a proporcionar los recursos y el presupuesto necesarios para crear una gobernanza triangular y comprometida del ciberriesgo, en la que se desarrollen la supervisión del consejo de administración, la estrategia del equipo directivo y la coordinación funcional y operativa de la política cibernética en primera línea.
En esta publicación del Foro Económico Mundial, ISA, PwC y la National Association of Corporate Directors se destacan los siguientes elementos de resiliencia:
2. Cultura empoderada de higiene cibernética y de la información
La cultura que transmite el ejemplo de la dirección impregna a la organización de una forma que destaca, subraya, incentiva y refuerza una cultura de higiene de la información y cibernética, en la que todas las personas implicadas reciben formación periódica sobre las trampas y las mejores prácticas. Los empleados no temen expresar sus opiniones y, cuando lo hacen, no son ignorados. Aquí tiene un excelente conjunto de enfoques del director de Seguridad de la Información de la Organización Mundial de la Salud, Flavio Aggio:
• Esforzarse por cambiar la mentalidad de que “TI garantiza el 100% de la seguridad”
• Los ejercicios mensuales de phishing hacen que los usuarios comprendan los ciberataques más rápido y mejor
• Comunicar con frecuencia, pero sin excesos
• Centrarse en “¿qué gano yo con ello?”
• Colaborar y compartir información con organizaciones externas
• Centrarse en una tecnología centrada en las personas
3. Inteligencia emocional con las partes interesadas en materia cibernética
Cada empresa necesita saber dónde se encuentran sus activos más valiosos desde el punto de vista cibernético (activos digitales o físicos que puedan interesar a los ciberatacantes), entender cómo priorizarlos y protegerlos, y luego comprender cómo pueden verse afectadas negativamente sus principales partes interesadas: propietarios o accionistas, clientes, empleados y otros. Una parte clave de este componente de la ciberresiliencia organizacional consiste en establecer relaciones estrechas con las partes interesadas e intercambiar información con ellas, sobre todo en los sectores más vulnerables y con mayor potencial de daño por ciberataques (salud, servicios públicos y finanzas).
4. Inteligencia sobre ciberriesgos
Es absolutamente fundamental que la gestión del ciberriesgo forme parte integral del sistema de gestión de riesgos de la empresa, integrada por completo en la gestión de riesgos corporativos y en las oportunidades de mitigación y transferencia del riesgo, como el ciberseguro. Parte de un programa sólido de gestión del ciberriesgo consiste en contar internamente con el grupo adecuado de expertos interdisciplinarios, transfuncionales y de múltiples divisiones (con acceso a expertos externos) dentro de su empresa.
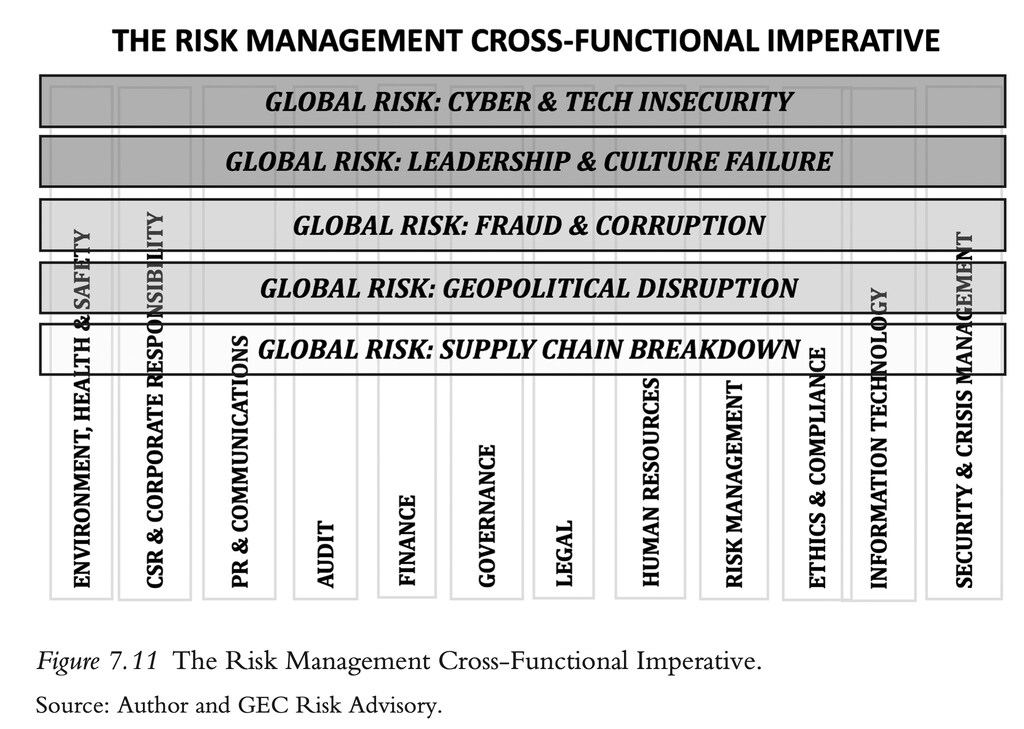
5. Integración estratégica del ámbito cibernético en los criterios ESG y de gobernanza tecnológica
Ninguna empresa será ciberseguras ni estará preparada si no integra las consideraciones sobre ciberriesgo en su estrategia empresarial. Punto final. Hay demasiados eslabones débiles en la cadena, ya sea en la fase de innovación, en la cadena de investigación y desarrollo de productos o servicios, en la cadena de suministro, en el ámbito de las fusiones y adquisiciones, en la estrategia de captación de talento (empleados o contratistas, subcontratistas, etc.) o en los simples protocolos de actualización de software. Si una empresa no aplica la vigilancia en todos los aspectos, se expone a posibles daños cibernéticos y a la pérdida de oportunidades.
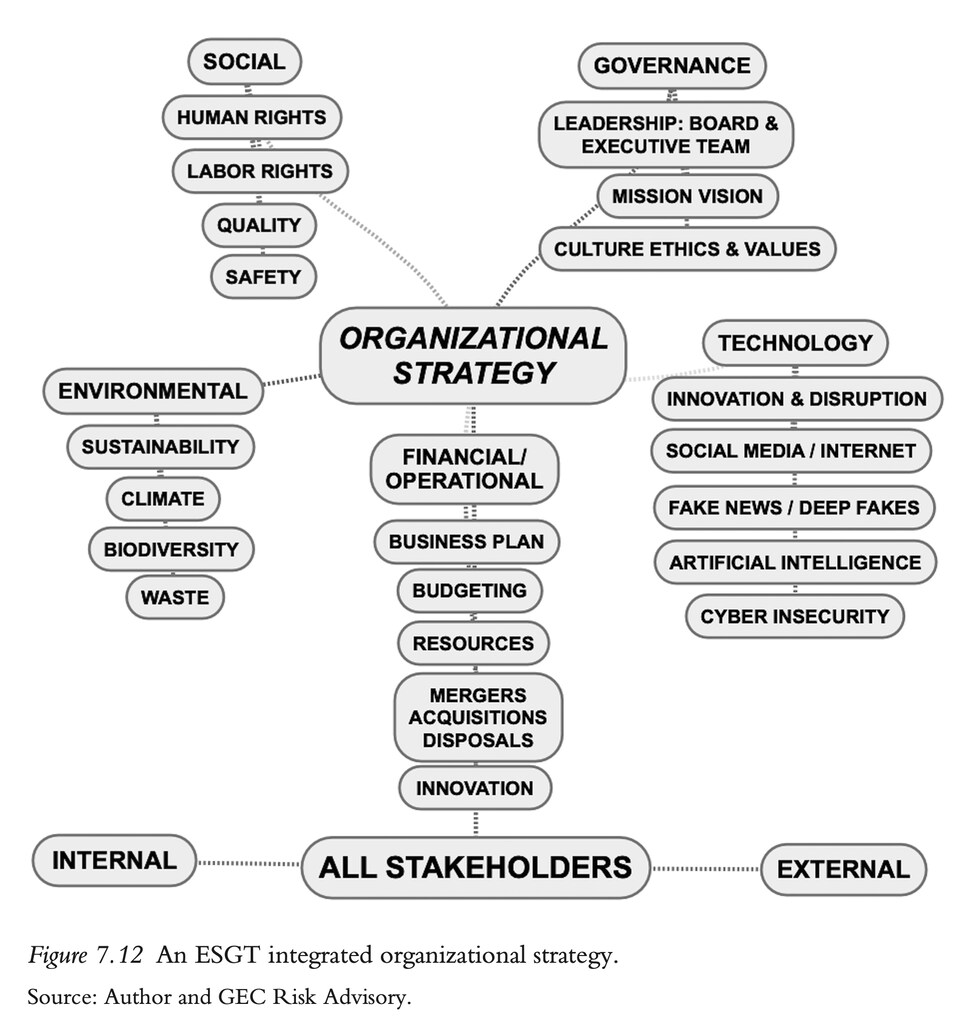
6. Métricas de rendimiento y programa de incentivos, incluidas las métricas cibernéticas
No se puede recompensar lo que no se puede medir. Lo mismo ocurre con la ciberresiliencia: ¿cómo se mide? ¿Tiene a las personas adecuadas, haciendo las cosas correctas, con los recursos, el presupuesto y la información necesarios? ¿Todo ello vinculado a las métricas de remuneración profesional y ejecutiva e informado adecuadamente al consejo de administración?
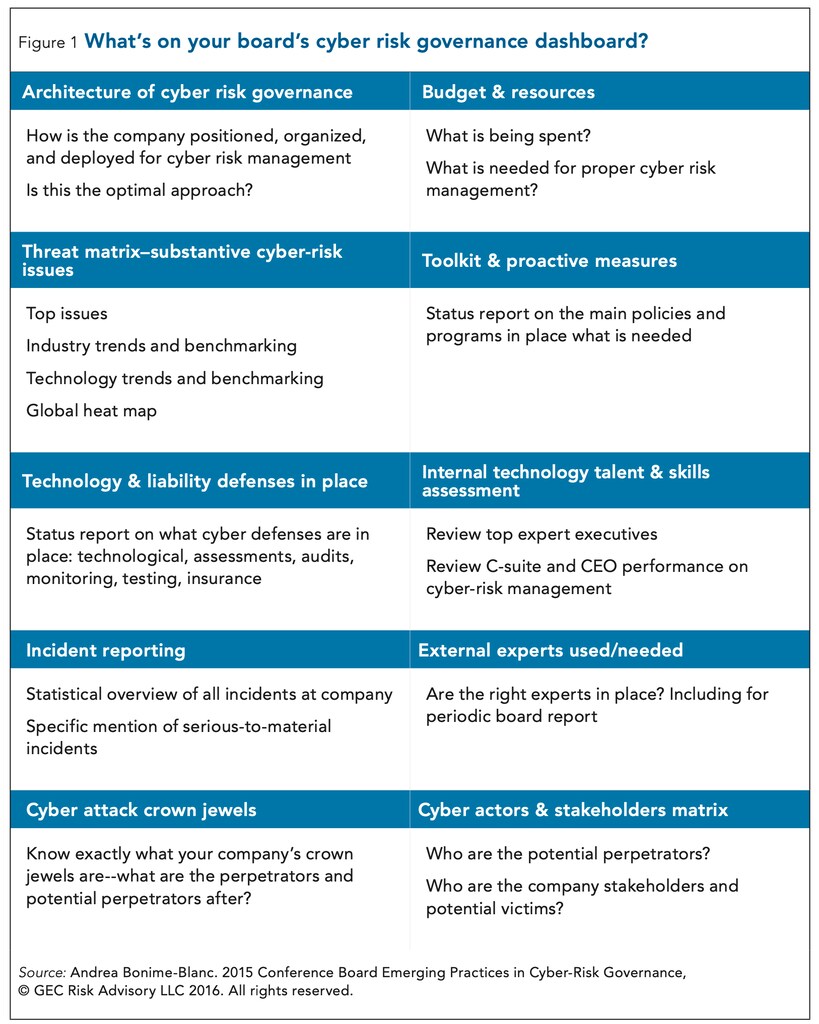
7. Preparación para crisis, incluida la preparación cibernética
Las empresas deben contar con un equipo y un plan de gestión de crisis listos en todo momento, sobre todo en estos tiempos turbulentos, para hacer frente a una crisis importante, incluida la del ámbito cibernético. Esto significa que las personas, los recursos y las herramientas adecuados están listos y disponibles, y que el equipo interdisciplinario de profesionales de alto nivel, el equipo directivo y el consejo de administración abordan periódicamente una planificación de escenarios adecuada. Todo ello integrado sin fisuras con la continuidad del negocio y la gestión de datos.
8. Cultura de innovación cibernética
El mismo enfoque que las empresas aplican a la innovación en productos y servicios debe trasladarse a la innovación en ciberseguridad y gestión de riesgos. Esto significa pensar y actuar fuera de lo convencional e integrar las lecciones aprendidas tanto de los incidentes de la empresa como de los incidentes sectoriales e industriales que hayan podido producirse. Significa unirse a grupos sectoriales de intercambio de información y a la colaboración público-privada. Significa realizar análisis en profundidad, análisis de causa raíz y adoptar las conclusiones importantes. Significa que la cultura de ciberseguridad debe basarse en la mejora y la reinvención continuas.
¿Qué hace el Foro Económico Mundial en materia de ciberseguridad?
El Centro para la Ciberseguridad ofrece una plataforma de confianza en la que los líderes se reúnen para comprender los ciberriesgos cambiantes y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a los socios a reforzar la ciberresiliencia y a abordar retos que requieren respuestas colectivas.
Aunque no hay garantías en el mundo, en rápida evolución y explosivo, de los ciberataques, las empresas tienen la responsabilidad de, como mínimo, desarrollar su resiliencia, y estos ocho pasos serán de gran ayuda.
• Andrea Bonime-Blanc es autora de Gloom to Boom: How Leaders Transform Risk into Resilience and Value. Este artículo se basa en un reportaje más extenso, publicado en España’s Actuarios Magazine, edición de primavera de 2021.




