• La ciberresiliencia es un principio fundamental frente al aumento de las amenazas a la seguridad digital.
• La preparación ante crisis cibernéticas es una parte crucial de la ciberresiliencia en sentido amplio, independientemente del tamaño de su organización.
• El talento es la más importante de las cinco “T” de la preparación ante crisis cibernéticas.
En un mundo de cambio, desafío y caos constantes, es de vital importancia que toda organización –desde la pequeña tienda familiar hasta las organizaciones no gubernamentales (ONG) de tamaño mediano, las agencias gubernamentales y las multinacionales globales– disponga de planes concretos de preparación ante crisis cibernéticas listos para su despliegue en cualquier momento. No contar con este aspecto de la ciberresiliencia antes de que se produzca el “gran” ciberevento puede suponer un golpe financiero y reputacional grave, material e incluso letal para cualquier entidad y sus líderes. Esto se ha vuelto especialmente cierto en esta era de múltiples crisis cibernéticas y pandémicas.
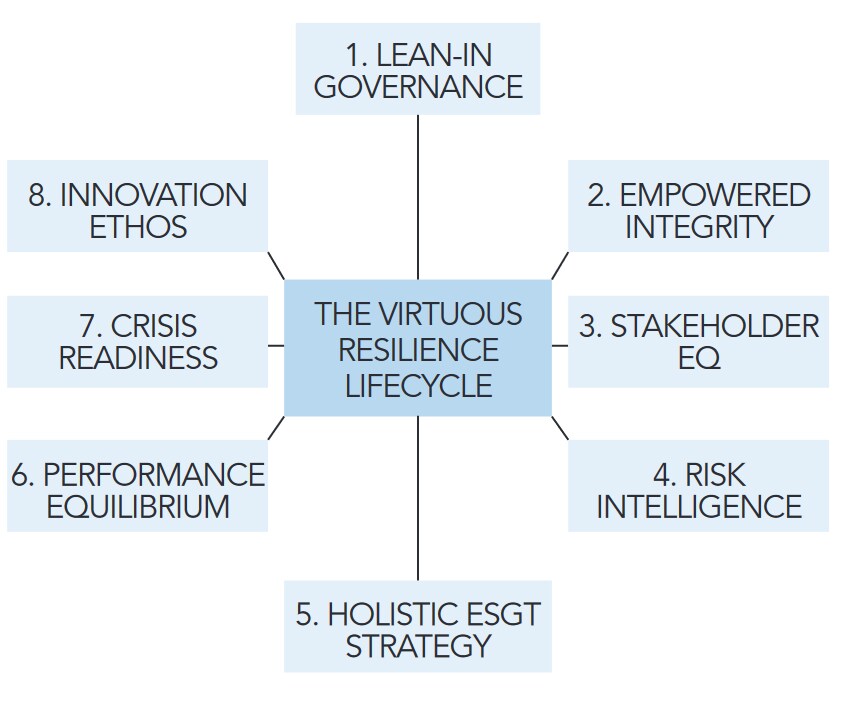
Como se señala en un artículo reciente del Foro Económico Mundial, existen ocho elementos esenciales para construir una organización ciberresiliente, como se ilustra y resume en el siguiente diagrama:
En este artículo profundizamos en los aspectos prácticos de uno de estos elementos –la preparación ante crisis– en lo que respecta a la gestión del ciberriesgo y la seguridad. Ofrecemos cinco aspectos críticos para construir una preparación eficaz ante crisis cibernéticas, cuyo propósito general es crear, mantener y mejorar continuamente la ciberresiliencia organizacional.
Antes de exponer las cinco “T” de la preparación ante crisis, aclaremos el significado de “ciberresiliencia organizacional”. Esta es una definición extraída de un Libro blanco de Swiss Re/GEC Risk Advisory de 2020 sobre este tema:
La ciberresiliencia es la capacidad de una organización para mantener, construir y entregar de forma sostenible los resultados empresariales previstos a pesar de los cibereventos adversos. Las prácticas organizacionales para lograr y mantener la ciberresiliencia deben ser exhaustivas y adaptarse a toda la organización (es decir, incluida la cadena de suministro). Deben incluir un programa, un equipo y una gobernanza de seguridad de la información formales y debidamente dotados de recursos, integrados de manera efectiva con los programas de riesgo, crisis, continuidad del negocio y formación de la organización.
Maya Bundt y Andrea Bonime-Blanc, GEC Risk Advisory
Por tanto, además de recursos, gobernanza e integración transversal con otros programas de una entidad (como riesgos, continuidad del negocio y formación), la preparación eficaz ante crisis cibernéticas es una parte esencial para construir y mantener la ciberresiliencia.
Las cinco “T” de la preparación organizacional ante crisis cibernéticas
Si bien los detalles y las tácticas para construir la preparación organizacional ante crisis cibernéticas dependerán de muchos factores (tamaño, geografía, sector, nivel de madurez, diversificación, capital humano, propósito, complejidad, productos, servicios, etc.), existen categorías claras de acciones que cualquier entidad debe emprender y que deben adaptarse a dicha entidad, a su propósito y a su cartera. Estas son las cinco “T” de la preparación ante crisis cibernéticas:
1. Talento y planificación
El componente más esencial de la ciberresiliencia (y de la preparación ante crisis cibernéticas en particular) es contar con las personas adecuadas que se preparen sentándose alrededor de la mesa, virtual o física, ensayando crisis cibernéticas reales y gestionándolas cuando se presenten.
Un equipo y un plan de gestión de crisis bien estructurados constarán de:
Personas designadas, incluidas del más alto nivel de la organización, y con un enlace con el consejo de administración u otro órgano de supervisión
Un líder del equipo de gestión de crisis y un líder suplente, así como suplentes de los miembros principales del grupo central
Reuniones periódicas del equipo (titulares y suplentes) para comparar información, revisar, actualizar y modificar protocolos, y participar en ejercicios de escenarios
Un plan de gestión de crisis personalizado, por sencillo que sea, con detalles sobre quién, qué, cuándo, por qué y cómo en caso de crisis
Un miembro clave del equipo, de alto nivel, con conocimiento y visibilidad de la huella digital y tecnológica de la organización y de sus sistemas de seguridad de la información y de continuidad del negocio, como un director de seguridad de la información (CISO) o similar
2. Gobernanza de la tecnología y la seguridad de la información
Es fundamental que una organización haya definido su enfoque general de gobernanza de la tecnología y de la seguridad de la información (infosec); en otras palabras, debe existir un método en medio del caos que determine cómo una organización identifica, protege y gestiona todo lo digital dentro de su ámbito.
Esto incluye relacionar los distintos elementos y contar con una filosofía general definida en los niveles más altos de la organización (incluidos el consejo de administración y la dirección) sobre cómo abordar la gobernanza general de los datos, la seguridad de la información y la ciberseguridad, así como vincular la gestión de crisis con lo siguiente:
Soporte de sistemas de TI
Protocolos de recursos humanos y de viajes
Protección y recuperación de datos
Sistemas de contabilidad y finanzas
Cuestiones, requisitos e implicaciones legales y regulatorias
Gestión de instalaciones
3. Formación y comunicación
Una entidad, independientemente de su tamaño, debe disponer de algún tipo de plan de educación en ciberhigiene, en el que la prueba del sistema y la enseñanza al personal y a terceros sobre los “sí y no” sean fundamentales y se realicen de forma continua.
La formación y la preparación deben extenderse a todos los rincones de la organización, desde la alta dirección (el consejo debe estar informado y formado periódicamente sobre la ciberresiliencia de la entidad) hasta los empleados de nueva incorporación, y a todas las disciplinas, funciones, operaciones, subentidades y ubicaciones alejadas. Además, la formación y las comunicaciones en ciberhigiene destinadas a prevenir crisis también deben extenderse al ecosistema de la cadena de suministro de la entidad, ya que buena parte de la matriz de ciberamenazas entra en el ámbito de la entidad a través de terceros.
4. Herramientas tecnológicas
A medida que toman forma los aspectos de personas, gobernanza, formación y comunicaciones de un plan de crisis cibernética, es de vital importancia que el equipo y el plan tengan una visión adecuada y una cartografía de todas las herramientas tecnológicas necesarias y deseables desplegadas en toda la organización, tanto de cara a una crisis cibernética importante como para mantener la continuidad del negocio después de la crisis.
Al analizar las herramientas de seguridad que deben implantarse, hay tres conceptos clave que considerar: visibilidad, simplicidad y automatización.
Visibilidad. Como dice el refrán: “No se puede proteger lo que no se puede ver.”
Es fundamental que una organización pueda supervisar constantemente su entorno cibernético y pasar rápidamente de una visión panorámica a las acciones concretas que se han producido.
Simplicidad. Vivimos en una época difícil en la que el personal de seguridad cualificado es muy demandado, y el personal de nivel inicial necesita herramientas que le permitan desempeñarse al nivel de analistas más experimentados, especialmente cuando se produce una brecha cibernética grave.
Automatización. Es fundamental para contar con un plan eficaz de respuesta a incidentes. Con la proliferación de tantas herramientas de seguridad, no es de extrañar que los analistas se vean abrumados por más alertas que nunca. Las tareas manuales y el trabajo repetitivo deberían completarse sin esfuerzo mediante un programa de automatización eficaz que libere al personal de infosec para centrarse en las amenazas reales y en la caza proactiva de amenazas.
5. Triangulación y mejora continua
Por último, existe una serie de prácticas y políticas importantes en toda la organización que deben formar parte del enfoque de preparación ante crisis cibernéticas de cada entidad y que ayudan a triangular (identificar, mitigar y resolver) problemas, preferiblemente antes de que se produzcan, pero a menudo también después. Entre ellas se incluyen:
Un programa sólido y ágil de gestión de riesgos empresariales que incorpore de forma fluida las cuestiones de ciberriesgo
Un sistema de auditoría y evaluación igualmente sólido –con expertos internos y externos– capaz de desplegar, interpretar y analizar cuestiones, carencias y problemas de seguridad de la información y otros asuntos relacionados antes de que alcancen una magnitud excesiva
Un sistema de mejora continua deliberado y concreto, integrado en la entidad, en el que las lecciones aprendidas de errores pasados se analizan en profundidad y se utilizan para incorporar mejoras en el perfil de riesgo y seguridad de la entidad
¿Qué hace el Foro Económico Mundial en materia de ciberseguridad?
El Centro para la Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los ciberriesgos en evolución y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al posibilitar la colaboración intersectorial y el intercambio de información, el Centro ayuda a los socios a reforzar la ciberresiliencia y a abordar desafíos que requieren respuestas colectivas.
Creemos que las empresas, las ONG, las agencias gubernamentales y otros tipos de organizaciones se beneficiarán realmente de este enfoque sistemático para construir una preparación deliberada ante crisis cibernéticas. De este modo, los peores efectos de un ciberataque pueden mitigarse e incluso frustrarse gracias al enfoque coordinado y fluido del equipo interno y de sus expertos externos, la gobernanza de la seguridad de la información y las herramientas tecnológicas desplegadas para construir una ciberresiliencia sostenible.




