• Los ciberataques siguen aumentando en sofisticación y escala.
• La pandemia de coronavirus ha ampliado la superficie de ataque para los ciberdelincuentes, lo que podría dar lugar a una cib pandemia.
• El sector de la salud es uno de los más expuestos.
Si se consultan las «predicciones de Año Nuevo» de principios de 2020, no se encontrará ninguna referencia a una pandemia mundial sin precedentes que paralizaría, en muchos sentidos, nuestra forma de vivir y daría paso a una nueva normalidad.
Pero ocurrió. Y con la nueva normalidad llegó «todo nuevo».
Con el rápido cambio hacia un mayor uso de servidores en la nube, la popularidad de los teléfonos inteligentes conectados a redes y el paso al trabajo a distancia, las organizaciones tuvieron que adaptar rápidamente sus medidas de seguridad para garantizar que estuvieran protegidas en todo momento y desde cualquier lugar remoto desde el que se conectaran. Esto se ha convertido en el nuevo perímetro de seguridad.
El nuevo panorama ha generado un aumento de los sofisticados ciberataques de quinta generación. Mientras las organizaciones se adaptaban al trabajo a distancia y a todas sus implicaciones digitales, los ciberdelincuentes aprovecharon la crisis mundial para lanzar una serie de ciberataques a gran escala.
La era del hackeo de «grado militar»
Los ciberataques han alcanzado un nuevo nivel de sofisticación: desde el espionaje internacional hasta las filtraciones masivas de información personal y las interrupciones a gran escala de internet.
Se han filtrado herramientas avanzadas de hackeo de «grado militar», lo que permite a los atacantes actuar con rapidez e infectar a numerosas empresas y entidades en vastas zonas geográficas. Los megaataques a gran escala y con múltiples vectores han generado la necesidad de estructuras de seguridad integradas y unificadas.
La mayoría de las empresas aún utiliza sistemas de seguridad de segunda o tercera generación, que solo protegen contra virus, ataques a aplicaciones y distribución de cargas maliciosas. Las redes, los centros de datos virtualizados, los entornos en la nube y los dispositivos móviles quedan expuestos. Para garantizar la ciberseguridad de una organización, las empresas deben evolucionar hacia la seguridad de quinta generación: prevención avanzada de amenazas que impida de manera uniforme los ataques contra toda la infraestructura de TI de una empresa.
El ataque a la cadena de suministro de SolarWinds
Justo cuando pensábamos que 2020 no podía traer más malas noticias ni avances en la ciberdelincuencia, llegó el incidentede SolarWinds, que pronto se ganó el título de ataque más importante del año: ataques sofisticados y con múltiples vectores, con claros rasgos de una cib pandemia, en la que la actividad maliciosa se propaga dentro de la organización en cuestión de segundos. Fue una manifestación de los ciberataques de quinta generación.
El alcance del incidente quedó más claro varios días después, cuando Microsoft, FireEye, SolarWinds y el Gobierno de Estados Unidos admitieron haber sufrido un ataque posibilitado por el hackeo de SolarWinds, un software común de gestión de TI. Una investigación más exhaustiva reveló que los atacantes habían añadido una puerta trasera, llamada Sunburst, a un componente del sistema SolarWinds, que luego se distribuyó a sus clientes mediante una actualización automática de software. Esto permitió el acceso remoto a varias organizaciones de gran relevancia, lo que lo convirtió en uno de los ataques a la cadena de suministro más exitosos jamás observados.
Varios aspectos del ataque a la cadena de suministro de SolarWinds lo hacen inédito en el panorama cibernético, que está en constante evolución. Su alcance fue excepcionalmente amplio: se estima que afectó a 18.000 clientes de SolarWinds, incluidas la mayoría de las empresas de Fortune 500.
La COVID da paso a una cib pandemia
La COVID-19 obligó a las organizaciones a dejar de lado sus planes empresariales y estratégicos vigentes y a reorientarse rápidamente para ofrecer conectividad remota segura a gran escala a sus plantillas. Los equipos de seguridad también tuvieron que hacer frente a las crecientes amenazas contra sus nuevas implementaciones en la nube, mientras los piratas informáticos intentaban aprovechar las alteraciones provocadas por la pandemia: el 71 % de los profesionales de seguridad informó de un aumento de las ciberamenazas desde el inicio de los confinamientos.
Mientras la COVID-19 siga ocupando los titulares en 2021, las noticias sobre el desarrollo de vacunas o las nuevas restricciones nacionales seguirán utilizándose en campañas de phishing, como ya ocurrió durante 2020. Las empresas farmacéuticas que desarrollaron vacunas también seguirán siendo blanco de ataques maliciosos por parte de delincuentes o Estados que buscan aprovecharse de la situación.
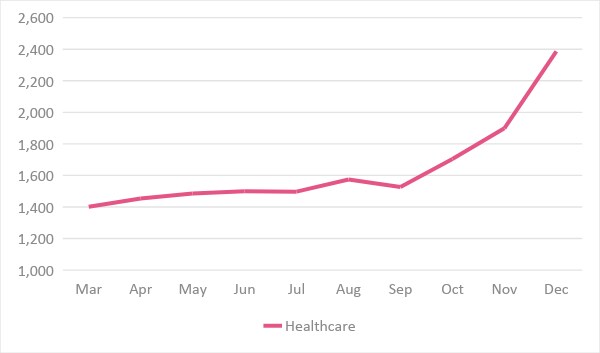
Una investigación reciente de Check Point muestra que el sector de la salud es actualmente el más atacado en Estados Unidos, con un aumento del 71 % en los ataques respecto a septiembre. El gráfico siguiente muestra el pronunciado aumento de los ataques contra el sector de la salud en comparación con el aumento mundial; desde noviembre, la cantidad de ataques en el sector ha aumentado más del 45 %, el doble del aumento mundial de ataques durante el mismo período (22 %).
Vulnerabilidades del acceso remoto
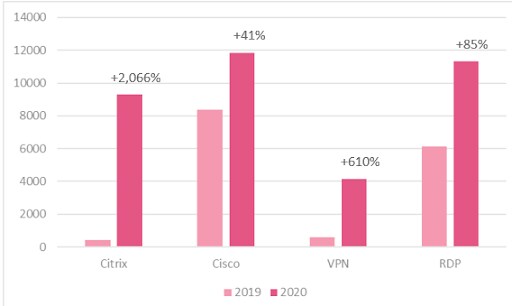
A medida que el coronavirus se propagaba por todo el mundo, las políticas de distanciamiento social adoptadas a raíz de la pandemia de COVID-19 trasladaron a una parte considerable de las empresas de las oficinas corporativas a los domicilios de sus empleados. Los administradores de redes tuvieron que adaptarse rápidamente a los requisitos del trabajo a distancia e implementar plataformas de acceso remoto en sus organizaciones. Lamentablemente, esto a menudo provocó errores de configuración y conexiones vulnerables, lo que permitió a los atacantes aprovechar estas deficiencias para acceder a información corporativa.
Como resultado, en el primer semestre de 2020 se observó un aumento de los ataques contra tecnologías de acceso remoto, como RDP (Protocolo de Escritorio Remoto, desarrollado por Microsoft para proporcionar una interfaz de conexión remota) y VPN. El gráfico siguiente muestra el aumento de los ataques que aprovechan vulnerabilidades en productos de conexión remota.
Las escuelas y universidades pasaron a utilizar plataformas de aprendizaje electrónico a gran escala, por lo que quizá no sorprenda que el sector registrara un aumento del 30 % en los ciberataques semanales durante agosto, en vísperas del inicio de los nuevos semestres. Los ataques lanzados por estos «payasos de clase» digitales seguirán perturbando las actividades de aprendizaje a distancia durante el próximo año, si la propagación de la pandemia alcanza su punto máximo.
Soluciones de quinta generación
Este nuevo mundo ofrece una nueva oportunidad para redefinir el papel de la ciberseguridad y garantizar que todas las organizaciones adopten la seguridad de quinta generación. A continuación se presentan tres principios rectores:
1. Prevención en tiempo real
Como hemos aprendido, la vacunación es mucho mejor que el tratamiento. Lo mismo se aplica a la ciberseguridad. La prevención de ataques en tiempo real, antes de que se infiltren, coloca a su organización en una mejor posición para defenderse de la próxima cib pandemia.
2. Consolidación y visibilidad
Las soluciones aplicadas a áreas de ataque individuales probablemente dejarán brechas de seguridad, visibilidad fragmentada, gestión compleja y opciones limitadas para ampliar la escala. Una arquitectura de seguridad consolidada garantizará la eficacia necesaria para prevenir ciberataques sofisticados. La gestión unificada y la visibilidad de los riesgos completan su postura de seguridad.
¿Qué está haciendo el Foro para evitar una cib pandemia?
3. Mantenga actualizada la inteligencia sobre amenazas
Para prevenir ataques de día cero, las organizaciones necesitan primero inteligencia sobre amenazas precisa y en tiempo real, que proporcione información actualizada al minuto sobre los vectores de ataque y las técnicas de hackeo más recientes. La inteligencia sobre amenazas debe cubrir todas las superficies de ataque, incluidas la nube, los dispositivos móviles, la red, los terminales y el IoT.




