Hoy en día, las personas dependen cada vez más de los teléfonos inteligentes, los altavoces inteligentes y otros dispositivos. La mayoría no puede imaginarse pasar más de unas pocas horas sin usar un ordenador, y algunas pasan la mayor parte de su jornada laboral sentadas frente a uno. Este cambio hacia una cultura centrada en la tecnología significa que las personas corren un riesgo mucho mayor de sufrir ciberataques.
Sin embargo, los investigadores trabajan intensamente para averiguar cómo reducir la probabilidad de que se produzcan estos ataques, y están desarrollando algunas formas futuristas de hacerlo. Estos son solo cinco ejemplos.
1. Un chip informático de alta tecnología que previene los ataques de forma proactiva
Por ahora, una forma habitual de protegerse frente a los ataques consiste en crear parches de software e instalarlos en los ordenadores de los usuarios cuando sea necesario. De forma similar, los escáneres antivirus y antimalware detectan archivos sospechosos y los mantienen en cuarentena en carpetas específicas de un disco duro.
No obstante, los investigadores de la Universidad de Míchigan creen que han encontrado una forma mejor. Se trata de un chip informático que cifra y reordena sus datos y su código 20 veces por segundo. Por lo tanto, incluso si un hacker logra entrar en un ordenador, la información que necesita para explotar una vulnerabilidad desaparece en cuestión de milisegundos.
Utilizando un procesador prototipo equipado con el chip, los miembros del equipo de investigación demostraron cómo este diminuto componente impidió con éxito todo tipo de ataques de secuestro del flujo de control, que es uno de los ataques más utilizados y peligrosos que llevan a cabo los hackers.
La velocidad a la que el chip reorganiza los datos se denomina «rotación», y es posible ajustarla. Elegir una rotación cada 50 milisegundos ralentizó el rendimiento del procesador solo alrededor de un 1 %, pero la rotación es varios miles de veces más rápida que cualquier cosa que puedan lograr las herramientas electrónicas de hackeo.
2. Comprimir la actividad de la red para proporcionar a los analistas más información de la que necesitan
La velocidad es un indicador fundamental a la hora de idear nuevas formas de combatir los ciberataques. Esto se debe, en parte, al importante coste de las filtraciones de datos.
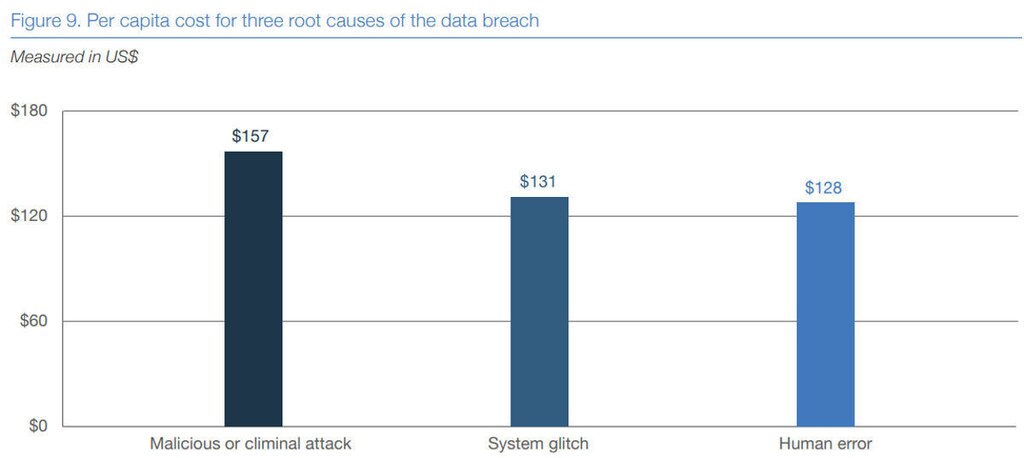
Las investigaciones indican que los ataques malintencionados o delictivos que provocan filtraciones de datos son los más costosos, con un gasto de 157 $ por usuario. Por ello, cuanto más tiempo pasa un ataque sin ser detectado, más costosa resulta la catástrofe.
Los investigadores que trabajan para el Ejército de EE. UU. creen haber encontrado un método que permite detectar la actividad de red dañina antes que las técnicas utilizadas anteriormente. Por ejemplo, la detección distribuida de intrusiones en la red asigna a un pequeño número de analistas especializados la tarea de vigilar varias redes simultáneamente. Los sensores de un sistema protegido transmiten datos a servidores de análisis, lo que constituye un proceso muy exigente en términos de ancho de banda.
La mayoría de los sistemas minimizan el ancho de banda utilizado al enviar únicamente resúmenes del tráfico de red. Pero eso significa que los analistas solo ven instantáneas y a menudo dedican demasiado tiempo a investigar falsos positivos, o no disponen de suficientes detalles en contexto para detectar ataques reales.
Los investigadores plantearon la hipótesis de que la actividad de red maliciosa se manifiesta en una fase temprana. Desarrollaron una herramienta que detiene las transmisiones de red una vez que se produce un número predefinido de eventos. La siguiente fase de la investigación consiste en comprimir el análisis del tráfico hasta reducir su volumen original a menos del 10 %, sacrificando un 1 % o menos de las alertas de ciberseguridad.
3. Reforzar la ciberseguridad de la nube con tecnología blockchain
Cada vez más empresas consideran que tiene sentido recurrir de forma creciente a la tecnología en la nube para satisfacer sus necesidades. Según una encuesta de 2017, el 95 % de los 1000 encuestados afirmó que utilizaba la nube. La tecnología en la nube responde a los requisitos de las empresas, pero no está exenta de riesgos para la ciberseguridad.
Las filtraciones de datos a gran escala en empresas como Equifax y Uber han hecho que los directivos sean más conscientes de las posibles consecuencias asociadas a una ciberseguridad deficiente. Aun así, muchas entidades empresariales siguen sin estar preparadas. Un estudio de 2017 encuestó a miles de empresas internacionales y clasificó su nivel de preparación en ciberseguridad como principiante, intermedio o avanzado.
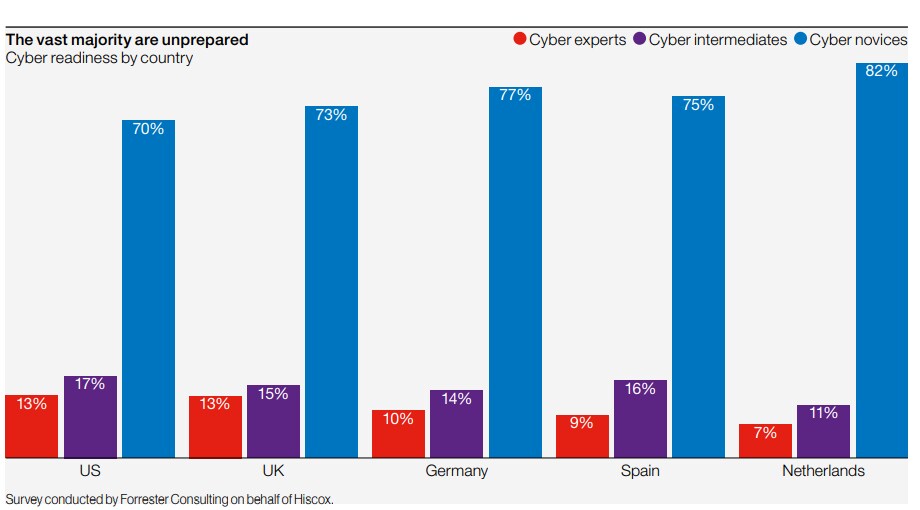
En todos los casos, al menos el 70 % de las empresas se situó en la categoría de principiante. Debido a la popularidad de la nube entre las empresas y al hecho de que muchas no están tan preparadas en materia de ciberseguridad, algunas personas están explorando formas específicas de proteger la nube. La cadena de bloques es una posibilidad viable para mantener a salvo de los ciberdelincuentes información valiosa, como la inteligencia empresarial.
La mayoría de las personas conocen la tecnología blockchain asociada a las criptomonedas. La información se verifica y se añade de forma permanente a un libro de contabilidad digital. Por ello, resulta difícil manipular el contenido, sobre todo porque la cadena de bloques ofrece visibilidad y transparencia a todas las partes implicadas.
Los expertos insisten en que hacer la nube más segura mediante la cadena de bloques no es viable de inmediato. Además, la cadena de bloques no es la única solución para la seguridad en la nube, pero los investigadores creen que podría contribuir a impulsar el progreso.
4. Una tecnología de colaboración humano-máquina para mejorar la precisión de la ciberseguridad
Muchas de las tecnologías actuales de detección en ciberseguridad pueden identificar anomalías. Cuando detectan actividad que se aparta de lo habitual, los sistemas avisan a los técnicos humanos para que la examinen más de cerca. Un equipo de investigación del MIT se preguntó si podrían impulsar la ciberseguridad combinando la inteligencia artificial (IA) de aprendizaje automático con la intuición humana. Normalmente, las plataformas que utilizan aprendizaje automático mejoran con el tiempo sin la intervención de personas.
Los investigadores del MIT combinaron el conocimiento humano y los ordenadores inteligentes en una plataforma llamada AI2 y la probaron con 3600 millones de datos. Los resultados mostraron que el sistema predijo eventos de ciberseguridad con una precisión del 85 %, lo que supuso aproximadamente tres veces más precisión que los referentes anteriores. Además, AI2 redujo los falsos positivos en un factor de cinco.
La tecnología funciona examinando detenidamente los datos y agrupándolos en conglomerados mediante un proceso de aprendizaje no supervisado. El objetivo es que la tecnología determine qué eventos extraños son probablemente ataques de ciberseguridad. Sin embargo, el sistema no se detiene ahí. A continuación, proporciona los datos agrupados a los analistas humanos. Estas personas aplican entonces sus conocimientos y su experiencia al verificar los resultados del algoritmo.
Las personas verifican qué eventos son ataques reales y, después, aportan comentarios que se utilizan para crear mejores modelos para el siguiente conjunto de datos. Además, los modelos existentes pueden mejorar con los datos actualizados en cuestión de horas. Por lo tanto, existe un riesgo bajo o inexistente de que los científicos dependan de algoritmos obsoletos durante demasiado tiempo.
5. La primera plataforma de detección y respuesta multientidad
Una de las realidades más complejas de la ciberseguridad es que los riesgos pueden proceder de múltiples fuentes. Por ejemplo, una persona podría descargar sin saberlo un archivo adjunto infectado con malware. O bien, un adversario podría atacar toda la red centrándose en un fallo detectado. Por tanto, un enfoque práctico de la ciberseguridad consiste en buscar numerosos tipos de amenazas y protegerse de todas ellas en la medida de lo posible.
Los cuatro ejemplos anteriores se refieren a tecnologías en desarrollo; esto es una muestra de los frutos de dichas investigaciones. Una empresa llamada Mistnet lanzó recientemente un producto llamado CyberMist. Presentado como la primera plataforma de detección y respuesta multientidad, esta herramienta ofrece prevención en tiempo real frente a amenazas y proporciona visibilidad sobre usuarios, redes o hosts.
Combina la computación en el borde y el análisis de IA para detectar amenazas en menos de una hora. Las métricas actualizadas de forma continua en la página de inicio del producto indican que CyberMist logró una reducción del 99 % de los falsos positivos en los últimos 30 días.
Novedades emocionantes en el ámbito de la ciberseguridad
Aunque muchas personas se sienten inquietas al pensar en cómo podría afectarles un ciberataque, resulta esperanzador que los profesionales de la ciberseguridad estén explorando formas tan prometedoras de reducir o eliminar esos incidentes.
Los investigadores en ciberseguridad saben lo crucial que es mantener las amenazas a raya, y no temen estudiar todas las opciones posibles. A medida que mejoran las tecnologías, también deberían mejorar las opciones para las personas que desean llevar más aplicaciones de alta tecnología al sector de la ciberseguridad.




