Las fusiones y adquisiciones (F&A) son una estrategia empresarial muy extendida con el objetivo de crear valor. Las motivaciones para llevar a cabo F&A son diversas e incluyen la ampliación de operaciones, la obtención de una ventaja de costes mediante economías de escala o la adquisición de nueva tecnología, entre otras. Sin embargo, alcanzar este crecimiento no es sencillo. Las F&A son una transformación exigente que requiere una reflexión y una ejecución cuidadosas en todas las etapas: antes, durante y después de completar la transacción.
En el entorno actual de digitalización acelerada, los líderes empresariales pueden necesitar reevaluar los riesgos que tienen en cuenta al valorar la viabilidad de las operaciones corporativas y dar prioridad al ciberriesgo. Casi todas las organizaciones, desde empresas tecnológicas hasta hospitales y universidades, se enfrentan a un ciberriesgo significativo, incluida la posibilidad de una brecha de datos o del acceso no autorizado a los sistemas de información de la organización. Las consecuencias que los ciberincidentes pueden tener en las F&A han sido ampliamente documentadas. Por ejemplo, la notificación de una brecha de datos por parte de Yahoo en 2017 supuso una reducción de 350 millones de dólares en el precio de venta de la empresa cuando fue adquirida por Verizon.
Del mismo modo, Starwood comunicó una brecha de seguridad apenas unos días después de que se anunciara su acuerdo con Marriott. Este provocó una caída del 5,6 % en el precio de las acciones de Marriott, y Marriott se enfrenta ahora a una posible multa de 200 millones de dólares. Estos incidentes subrayan la necesidad de adoptar un enfoque proactivo para gestionar el ciberriesgo a lo largo de todo el proceso de F&A. Lo más importante es que demuestran claramente que una estrategia de ciberseguridad bien planificada y bien ejecutada tiene sentido empresarial y es esencial para preservar el valor que la empresa pretende generar mediante las F&A.
Para gestionar con éxito el ciberriesgo, los líderes empresariales pueden seguir los siguientes pasos en cada etapa del proceso de F&A:
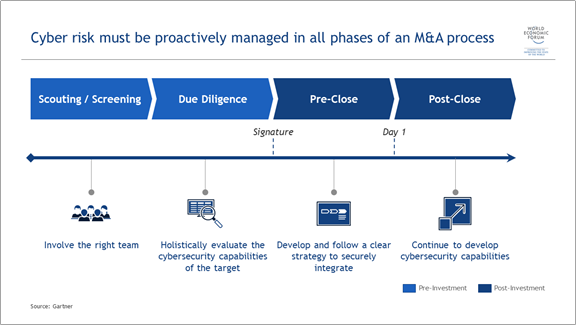
1. Contar con el equipo adecuado
Los expertos en ciberseguridad desempeñan un papel fundamental en el proceso de F&A. Tanto si se trata de llevar a cabo la diligencia debida en materia de ciberseguridad como de integrar de forma segura las organizaciones implicadas, los líderes empresariales deben asegurarse de contar con la experiencia adecuada. Esto comienza con un directivo corporativo designado, en muchos casos un director de seguridad de la información (CISO), responsable de dirigir los esfuerzos de ciberseguridad durante todo el proceso de F&A. Los esfuerzos del CISO deben complementarse con expertos internos en la materia, así como con terceros que realicen evaluaciones en profundidad, como pruebas de penetración y auditorías de datos. Por ejemplo, ADP, una empresa de servicios de gestión, al evaluar su posible adquisición de WorkMarket, desplegó un equipo de especialistas en ciberseguridad, gestión de riesgos y delitos financieros, y complementó sus propios esfuerzos contratando a una empresa de ciberseguridad para realizar una evaluación independiente.
Además, es fundamental que los expertos en ciberseguridad participen desde el inicio del proceso de F&A. Esto implica dar al equipo de seguridad acceso a la empresa objetivo desde el comienzo del esfuerzo de diligencia debida, de modo que pueda entrevistar a la dirección y examinar la tecnología, las prácticas y las políticas de la empresa objetivo. Esta participación temprana permitirá al equipo de seguridad identificar cualquier «señal de alerta» que pueda influir en la decisión de inversión o afectar de forma significativa a la valoración de la empresa objetivo.
2. Evaluar de manera integral las capacidades de ciberseguridad de la empresa objetivo
La evaluación de las capacidades de ciberseguridad de una empresa objetivo de F&A ya no puede desvincularse del proceso de diligencia debida. Una evaluación interna de la tolerancia al ciberriesgo de la organización objetivo medirá el máximo ciberriesgo que la organización puede asumir y puede determinar su compatibilidad con los límites de ciberriesgo de la organización adquirente. Pero ¿qué debería incluir una evaluación de ciberseguridad de la empresa objetivo?
Es fundamental reconocer que la ciberseguridad no es simplemente un desafío tecnológico. Además de evaluar las capacidades técnicas, la diligencia debida en materia de ciberseguridad debe incluir una evaluación integral de si la ciberseguridad está adecuadamente integrada en las personas, los procesos y la tecnología de la empresa objetivo: esto implica evaluar la cultura de ciberseguridad de la empresa objetivo, la importancia que su personal concede a la ciberseguridad, la solidez de las políticas y los procesos de ciberseguridad vigentes en la empresa y el cumplimiento por parte de la empresa de la normativa de ciberseguridad aplicable. La realización de una investigación integral, mediante entrevistas, solicitudes de datos o auditorías de terceros, puede revelar las particularidades de los ciberriesgos a los que está expuesta una empresa objetivo. A su vez, esto ayudará a medir el impacto que una empresa objetivo de fusión o adquisición tendrá en la organización adquirente y, en consecuencia, determinará el precio de la transacción.
3. Desarrollar y seguir una estrategia clara para integrarse de forma segura
Las consideraciones de ciberseguridad en las operaciones corporativas no terminan con el proceso de diligencia debida. Una vez finalizada la operación, las organizaciones deben integrarse en una única entidad: la plantilla, las culturas, los procesos y los sistemas de ambas organizaciones. La ciberseguridad es una consideración fundamental durante todo el proceso, ya que los actores cibernéticos malintencionados suelen aprovechar las vulnerabilidades de seguridad derivadas de la falta de claridad o de gobernanza, de una implantación inadecuada de los sistemas o incluso de personal que quizá no sabe cómo operar de forma segura los nuevos sistemas.
Una estrategia de integración que priorice de manera efectiva la ciberseguridad debe constar de dos etapas: integración a corto plazo e integración a largo plazo. La estrategia a corto plazo, a menudo denominada «plan de los primeros 100 días», debe priorizar las áreas de mayor ciberriesgo, como la gestión de accesos, e incluir la creación de un proceso de supervisión que permita identificar y evaluar los ciberriesgos en tiempo casi real. La estrategia a largo plazo debe orientarse a establecer una solución más completa que incluya, entre otros aspectos, una estrategia de seguridad integrada y una gobernanza, funciones y responsabilidades de gestión claras en materia de seguridad, así como formación continua para el personal.
«Los esfuerzos de integración posteriores a la fusión (PMI) que no tienen debidamente en cuenta la ciberseguridad son un desastre anunciado», afirma Walter Bohmayr, socio sénior y responsable de la práctica de ciberseguridad en Boston Consulting Group. «Los líderes empresariales deben desarrollar y seguir un plan de integración ágil para integrar de forma segura las personas, los procesos y la tecnología de ambas organizaciones. De lo contrario, corren el riesgo de no captar el valor previsto de la transacción.»
4. Seguir desarrollando las capacidades de ciberseguridad
La gestión del ciberriesgo es una responsabilidad continua. La rápida evolución de la tecnología trae consigo un conjunto de amenazas y vulnerabilidades cibernéticas en constante cambio. Por ello, los líderes empresariales deben supervisar, evaluar y ajustar periódicamente su estrategia de ciberseguridad para seguir el ritmo del panorama de amenazas cambiante. Esto podría implicar mejorar las capacidades técnicas para identificar ciberamenazas, probar periódicamente los planes de respuesta ante incidentes y de continuidad de negocio y recuperación ante desastres, ofrecer formación para mejorar las capacidades del personal y colaborar con socios del sector para compartir buenas prácticas. Sobre todo, corresponde a los líderes empresariales trazar una estrategia que fomente una cultura centrada en la seguridad.




