Tanto las personas como las empresas se enfrentan a un mayor riesgo de ciberataques que explotan datos basados en la identidad.
Las organizaciones deben contar con una estrategia para hacer frente a la explotación de los datos personales de clientes y empleados.
Deben detectar las amenazas de forma temprana, cumplir la normativa y prepararse para los cambios regulatorios.
La pandemia ha acelerado el avance hacia el trabajo remoto y la digitalización. Con mucha más información personal en línea, las empresas, las instituciones, la infraestructura e incluso las democracias son objeto de ataques malintencionados por parte de actores que desean explotarla. Los sectores responsables de la administración y el despliegue de infraestructuras críticas (energía, telecomunicaciones, sanidad, transporte y finanzas, por citar algunos) son especialmente vulnerables.
El sector de las telecomunicaciones (telco), por ejemplo, maneja grandes volúmenes de datos sensibles. Durante la pandemia, personas de todo el mundo dependieron de esta tecnología para colaborar a distancia. Esto ha hecho que el sector sea especialmente vulnerable a ciberataques que apuntan a explotar la información personal para acceder a datos, sistemas o redes, o para obtener beneficios económicos. Denominamos a estas amenazas «amenazas basadas en la identidad».
Los ciberataques basados en la identidad pueden adoptar muchas formas, como el phishing, el relleno de credenciales, la suplantación de identidad y el fraude. Un estudio de caso de Deloitte reveló que los organismos gubernamentales siguen vulnerando los sistemas internacionales de telecomunicaciones para establecer vigilancia encubierta sobre diversos canales de comunicación, incluidas las líneas telefónicas, las plataformas de chat en línea y las conversaciones por teléfono móvil. Incluso hubo un caso en el que un ciberataque procedente de una nación bloqueó el uso de sus dispositivos móviles a los líderes de otra nación.
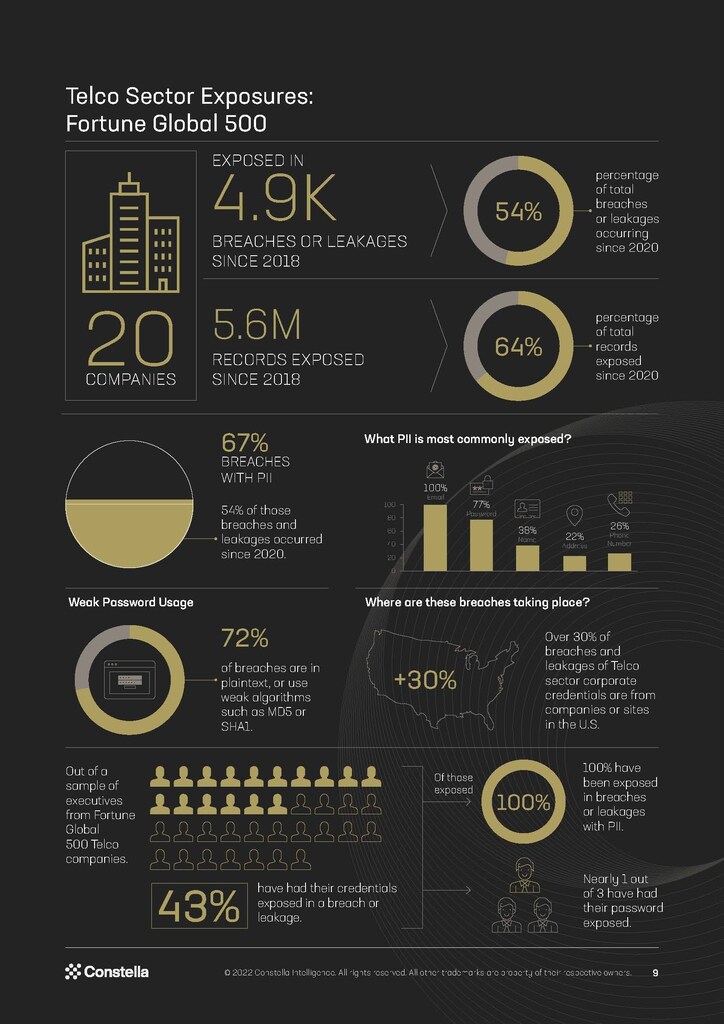
En el caso de las telecomunicaciones, la prevalencia de datos de identidad expuestos vinculados a grandes empresas es especialmente grave. El informe más reciente de Constella Intelligence, Telco Sector Exposure Report identificó casi 4.900 filtraciones y brechas de seguridad en total y más de 5,6 millones de registros expuestos de las 20 principales empresas de telecomunicaciones entre enero de 2018 y septiembre de 2021. Gran parte de estos datos personales, incluidos nombres, direcciones, números de la seguridad social, datos de enrutamiento bancario o datos médicos, están disponibles en foros de la dark web, donde pueden comprarse y utilizarse posteriormente con fines delictivos.
Cómo hacer frente a los ciberataques basados en la identidad
Las organizaciones deben contar con planes para hacer frente a los intentos de atacar y explotar los datos personales e identidades de clientes y empleados. Deben destinar recursos adecuados para gestionar los riesgos digitales y físicos convergentes de los ciberataques basados en la identidad, ya que casi el 50 % de los líderes de seguridad informa de un aumento de las amenazas e incidentes de seguridad física en su empresa durante el último año.
Estas son tres medidas que las organizaciones pueden adoptar para protegerse a sí mismas y a sus clientes.
1. Detección temprana de amenazas
Los riesgos se mitigan mejor mediante prácticas de detección temprana. La proximidad geográfica ya no es una medida adecuada del riesgo, ya que los ciberataques y las estafas basados en la identidad pueden lanzarse desde cualquier lugar del mundo. En septiembre de 2022, la Autoridad Australiana de Medios y Comunicaciones impuso casi 200.000 $ en multas por no realizar controles de identidad exhaustivos al transferir datos de números de teléfono móvil, lo que provocó el compromiso de cuentas de correo electrónico y bancarias y otros problemas relacionados con fraudes para algunos clientes.
China también realiza esfuerzos firmes para frenar la actividad ciberdelictiva relacionada con las telecomunicaciones, cerrando 594.000 casos de fraude en solo 15 meses. Las autoridades nacionales determinaron que los estafadores suelen trabajar en grupos y siguen guiones redactados estratégicamente para establecer relaciones con objetivos desprevenidos a través de programas de chat en línea. Los incentivos que impulsan las cadenas delictivas en todo el mundo indican una necesidad urgente de una supervisión y detección de amenazas continua y proactiva en la internet convencional y en la dark web para proteger las identidades y las organizaciones.
2. Cumplimiento normativo proactivo y riguroso
Si las empresas no protegen de forma proactiva los datos de identidad de sus clientes y empleados, es probable que se expongan a sanciones legales y financieras graves. Para entender las posibles consecuencias, basta con fijarse en las multas recientes que la Comisión de Bolsa y Valores de EE. UU. ha impuesto a grandes empresas por no proteger datos patentados ni las identidades de sus clientes.
Estos casos pueden enseñar a otras organizaciones cómo afrontar con éxito los nuevos requisitos gubernamentales e implementar programas de inteligencia de amenazas más sólidos antes de que sea demasiado tarde. Esto significa que el consejo de administración y la alta dirección deben participar en las consideraciones cruciales relacionadas con la seguridad y la privacidad. Los pasos preventivos clave incluyen la actualización continua de un plan de respuesta sólido, la supervisión adecuada de la producción y la transferencia de datos sensibles y la implementación de programas de seguridad a medida para empresas de todos los tamaños y necesidades.
¿Qué hace el Foro Económico Mundial en materia de ciberseguridad?
El Centro para la Ciberseguridad ofrece una plataforma de confianza en la que los líderes se reúnen para comprender los riesgos cibernéticos cambiantes y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al posibilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a los socios a fortalecer la ciberresiliencia y a abordar desafíos que requieren respuestas colectivas.
3. Preparación para los cambios normativos
Las empresas deben prepararse para los cambios en las normativas sobre gestión de datos. Las mejores prácticas incluyen acciones preparatorias a corto y largo plazo, como el trabajo en equipos multifuncionales, la evaluación proactiva de las capacidades de ciberseguridad y la identificación de carencias tecnológicas.
Aunque el sector de las telecomunicaciones ejemplifica los principales riesgos relacionados con los datos basados en la identidad, no es el único. Las organizaciones de infraestructuras críticas de los sectores de energía, farmacéutico, servicios financieros, transporte y otros se enfrentan a retos similares. Los reguladores y los responsables de políticas se centran con mayor determinación en las amenazas que apuntan a las identidades de clientes y empleados; para la mayoría de las empresas y sectores, esto supone una mayor supervisión y costes en varios niveles. Los sectores críticos deben situar la mitigación de riesgos basada en la identidad en primer plano de sus esfuerzos de ciberseguridad para afrontar mejor esta nueva realidad de ciberataques en evolución y de mayor supervisión regulatoria.




