Los ataques de ransomware volvieron a aumentar considerablemente en 2023.
La IA y el aumento de los dispositivos móviles conectados ofrecen nuevas vulnerabilidades que los ciberdelincuentes pueden explotar.
La detección temprana puede reducir hasta mil veces el costo de las brechas de seguridad.
Tras dos años de actividad elevada pero estable, en 2023 se ha producido un preocupante resurgimiento del ransomware y de las pérdidas por extorsión, mientras el panorama de las ciberamenazas sigue evolucionando. Los piratas informáticos atacan cada vez más las cadenas de suministro de TI y físicas, lanzan ciberataques masivos y encuentran nuevas formas de extorsionar a empresas de todos los tamaños. No es de extrañar que nuestros clientes consideren el riesgo cibernético su principal preocupación en el informe anual Allianz Risk Barometer de riesgos.
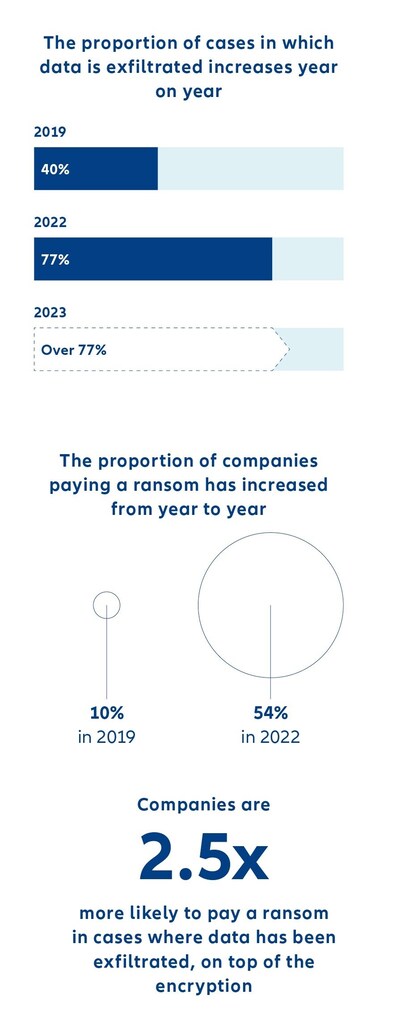
La actividad del ransomware por sí sola aumentó un 50% interanual durante el primer semestre de 2023, y los llamados ransomware como servicio (RaaS) —cuyos paquetes cuestan desde apenas 40 dólares— fueron un factor clave en la frecuencia de los ataques. Las bandas también realizan más ataques en menos tiempo: el promedio de días necesarios para ejecutar uno cayó de unos 60 días en 2019 a cuatro. La mayoría de los ataques de ransomware ahora implican el robo de datos personales o comerciales confidenciales con fines de extorsión, lo que aumenta el costo y la complejidad de los incidentes, además del riesgo de daño a la reputación. Nuestro análisis de las grandes pérdidas cibernéticas (de 1 millón de euros o más) de los últimos años muestra que aumenta el número de casos en que se exfiltran datos: se duplicó, del 40% en 2019 a casi el 80% en 2022, y en 2023 la actividad seguía una tendencia aún mayor.
Proteger a una organización contra las intrusiones es, por tanto, un juego del gato y el ratón en el que los ciberdelincuentes llevan ventaja. Los actores de amenazas exploran ahora formas de usar la inteligencia artificial (IA) para automatizar y acelerar los ataques, y crear malware y campañas de phishing más eficaces. Junto con la explosión de dispositivos móviles conectados y de la internet de las cosas (IoT) habilitada para 5G), las vías para los ciberataques parecen destinadas a aumentar en el futuro.
Nuestro equipo mundial de ingenieros de riesgos supervisa periódicamente el panorama cibernético y ayuda a las empresas a mitigar los riesgos emergentes. Entre las amenazas futuras que seguimos de cerca están:
1. El poder de la IA
Los actores de amenazas ya utilizan modelos lingüísticos basados en IA, como ChatGPT, para escribir código. La IA generativa puede ayudar a los actores de amenazas menos expertos a crear nuevas variantes y versiones del ransomware existente, lo que podría aumentar el número de ataques que pueden ejecutar. Esperamos que los actores maliciosos utilicen más la IA en el futuro, lo que hará necesarias medidas de ciberseguridad aún más sólidas.
El software de simulación de voz ya se ha convertido en una poderosa herramienta del arsenal de los ciberdelincuentes. En un caso, el director ejecutivo de una empresa energética británica transfirió unos 250.000 dólares a un estafador tras recibir una llamada de quien creía que era el director de la empresa matriz de la unidad, quien le pidió que transfiriera dinero a un proveedor. La voz se generó con IA. En internet también se puede encontrar tecnología de vídeo ultrafalso diseñada y comercializada para cometer fraudes de phishing, a precios de apenas 20 dólares por minuto.
Sin embargo, no todo son malas noticias. Puede que en el futuro veamos más incidentes habilitados por la IA, pero la inversión en detección respaldada por IA también debería ayudar a detectar más incidentes antes.

2. Los dispositivos móviles exponen datos personales y corporativos
La seguridad deficiente y la mezcla de datos personales y corporativos en dispositivos móviles, incluidos teléfonos inteligentes, tabletas y portátiles, constituyen una combinación atractiva para los ciberdelincuentes. Durante la pandemia, muchas organizaciones habilitaron nuevas formas de acceder a su red corporativa desde dispositivos personales, sin necesidad de autenticación multifactor (MFA). Esto también dio lugar a varios ciberataques exitosos y a grandes reclamaciones a las aseguradoras.
Ahora, los delincuentes atacan dispositivos móviles con malware específico para obtener acceso remoto, robar credenciales de inicio de sesión o desplegar ransomware. Los dispositivos personales suelen tener medidas de seguridad menos estrictas. Usar redes wifi públicas en estos dispositivos puede aumentar su vulnerabilidad, incluida la exposición a ataques de phishing a través de las redes sociales.
El despliegue de la tecnología 5Gtambién es motivo de posible preocupación si no se gestiona adecuadamente, ya que permitirá conectar aún más dispositivos, incluidos sistemas sofisticados, desde automóviles sin conductor hasta ciudades inteligentes. Sin embargo, muchos dispositivos del IoT tienen un historial deficiente en materia de ciberseguridad, son fáciles de localizar y no cuentan con mecanismos de MFA. Esto, junto con la incorporación de la IA, plantea una grave ciberamenaza. Incluso hoy vemos dispositivos con contraseñas predeterminadas disponibles en internet.
3. Escasez de especialistas en ciberseguridad
La creciente escasez de profesionales complicará cada vez más las iniciativas de ciberseguridad. La actual brecha mundial de personal de ciberseguridad asciende a más de 3 millones de personas, y la demanda crece al doble de velocidad que la oferta. Gartner predice que la falta de talento o los errores humanos serán responsables de más de la mitad de los incidentes cibernéticos importantes para 2025.
En resumen, la tecnología avanza tan rápido que no hay suficientes personas con experiencia para seguir el ritmo de las amenazas. Es muy difícil encontrar buenos ingenieros de ciberseguridad, lo que deja a las empresas más expuestas a incidentes cibernéticos. Sin personal cualificado, es más difícil predecir y prevenir incidentes, lo que podría traducirse en más pérdidas en el futuro. La escasez de especialistas en ciberseguridad también repercute en el costo de los incidentes. Según el informe de IBM sobre el costo de las filtraciones de datos de 2023.
La importancia de la detección temprana
Prevenir un ciberataque es cada vez más difícil y hay más en juego. Por eso, las capacidades y herramientas de detección y respuesta tempranas son cada vez más importantes. Si hay una brecha sin detectar en la red, puede convertirse en su talón de Aquiles. Y si no se cuenta con herramientas eficaces de detección temprana, puede haber interrupciones imprevistas más prolongadas, mayores costos y un impacto más grave en los clientes, los ingresos, la rentabilidad y la reputación.
Actualmente, la mayor parte de los presupuestos de seguridad informática se destina a la prevención, y alrededor del 35% a la detección y la respuesta. Sin embargo, si una intrusión pasa inadvertida, puede agravarse rápidamente y, una vez que los datos se cifran o se roban, los costos se disparan: pueden ser hasta 1.000 veces mayores que si el incidente se detecta y se contiene pronto. Es la diferencia entre una pérdida de 20.000 € que acaba convirtiéndose en una de 20 millones de euros.
¿Cómo afronta el Foro los desafíos mundiales de ciberseguridad?
El Centro de Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en fomentar la comprensión y la confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a fortalecer la resiliencia cibernética y a abordar desafíos que requieren respuestas colectivas.
De cara al futuro, las herramientas de detección serán el siguiente paso lógico en el que la mayoría de las empresas invertirán. En última instancia, las capacidades de detección temprana y respuesta eficaz serán fundamentales para mitigar el impacto de los ciberataques y garantizar la sostenibilidad del mercado de ciberseguros en el futuro.




