Los ciberataques aumentan en todo el mundo; los sectores más atacados son la atención sanitaria y los servicios públicos.
Las organizaciones no solo deben defenderse de los ataques, sino también ser capaces de recuperarse rápidamente tras una gran interrupción.
Los líderes empresariales deben integrar la ciberresiliencia en sus organizaciones para protegerlas frente a las amenazas digitales.
En los últimos años, un gran número de organizaciones gubernamentales y del sector privado, incluidas algunas de las empresas más sofisticadas del mundo, han sido víctimas de ciberataques. Se han interrumpido actividades esenciales para las empresas, se han puesto en peligro datos y la amenaza sigue evolucionando a gran velocidad.
Solo este año, muchos proveedores de servicios esenciales, como los de energía, atención sanitaria, alimentación y transporte, han sufrido ataques de ransomware que paralizaron sus operaciones y tuvieron efectos en cascada sobre funciones críticas de las que depende nuestra sociedad.
La pandemia de COVID-19 ha dejado al descubierto aún más oportunidades y vulnerabilidades. Según un informe reciente publicado por Checkpoint, los ataques de ransomware aumentaron un 102% en todo el mundo con respecto a principios de 2020, y los sectores más atacados fueron la atención sanitaria y los servicios públicos.
Cómo anticiparse a un ciberataque de gran impacto y prevenirlo
A estas alturas, la mayoría de las empresas reconoce que debe invertir cantidades importantes de dinero y recursos en ciberseguridad. El gasto mundial colectivo ya ha alcanzado los 145.000 millones de dólares al año y se prevé que supere el billón de dólares en 2035.
A medida que siguen aumentando el número y el impacto de los ciberataques, hemos llegado a la conclusión de que, a escala mundial, no estamos haciendo lo suficiente en materia de ciberseguridad. La situación actual se asemeja a una guerra de trincheras: los avances son lentos y las bajas, numerosas.
Ninguna empresa dispone de los recursos necesarios para resolver todos los problemas de ciberseguridad, y no todas las soluciones tienen la misma importancia. Solo cuando se empieza por identificar las actividades importantes para una empresa y entender cómo podrían interrumpirlas los ataques es posible comenzar a priorizar la mitigación de riesgos.
Por desgracia, muchas empresas se saltan el paso de identificar las actividades empresariales críticas que un ciberataque podría interrumpir y, en su lugar, se centran en tecnologías concretas para resolver problemas específicos de sus sistemas informáticos. Aunque este enfoque tiene cierto valor, una empresa podría dedicarle recursos considerables sin abordar la cuestión fundamental: proteger las funciones empresariales críticas para las que se adquirieron esos productos.
Qué hace el Foro Económico Mundial en materia de ciberseguridad
El Centro de Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en fomentar la comprensión y la confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración entre sectores y el intercambio de conocimientos, el Centro ayuda a sus socios a fortalecer la ciberresiliencia y afrontar desafíos que requieren respuestas colectivas.
Muchas empresas apenas obtienen beneficios de las inversiones que realizan. Aunque ya existe una gran cantidad de marcos y guías de buenas prácticas destinados a proporcionar a los responsables de ciberseguridad las herramientas y los conocimientos necesarios para gestionar los riesgos cibernéticos, a los líderes empresariales, en particular de las pymes y de sectores o regiones menos maduros, a menudo les cuesta comprender el discurso sobre ciberseguridad y sus propias responsabilidades.
Estamos en una encrucijada: la ciberresiliencia se ha convertido en un mandato definitorio de nuestro tiempo; debemos anticiparnos a las amenazas futuras, resistir y recuperarnos de los ciberataques, y adaptarnos a las perturbaciones digitales futuras.
Los líderes empresariales deben estar preparados para responder a las siguientes preguntas y dar confianza a sus partes interesadas:
¿Hasta qué punto estamos preparados para hacer frente a las interrupciones relacionadas con los ciberataques?
¿Hasta qué punto podemos resistir la pérdida de funciones esenciales para nuestra misión tras un ciberataque y con qué rapidez podemos recuperarlas?
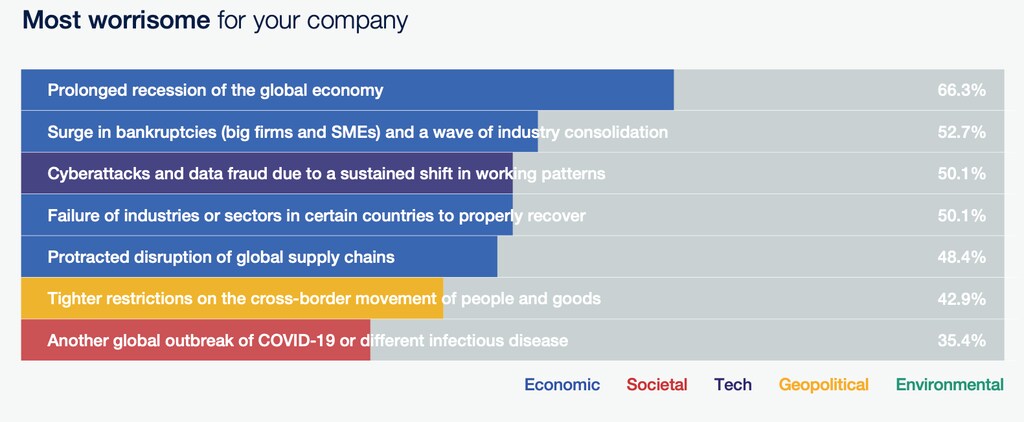
Estos tres principios ayudarán a los líderes empresariales a integrar la ciberresiliencia en la cultura y la estructura de sus organizaciones:
1. La ciberresiliencia debe gobernarse desde los niveles más altos
A menudo, los líderes no técnicos consideran que el ámbito de la ciberseguridad es tan complejo que deben delegarlo. Al cerrar la brecha en alfabetización cibernética, los líderes empresariales podrán tomar decisiones más eficaces sobre las estrategias de mitigación.
Las empresas también deben asegurarse de nombrar a un directivo responsable que informe periódicamente y de forma directa al consejo de administración y al comité ejecutivo sobre los riesgos cibernéticos y la resiliencia.
Además, el consejo de administración y el comité ejecutivo deben hablar con sus responsables de ciberseguridad sobre las actividades empresariales críticas y cualquier inquietud que tengan acerca de lo que podría salir mal:
Pregunte qué sistemas respaldan esta actividad para ayudarle a establecer prioridades, en lugar de repasar qué vulnerabilidades deben corregirse.
Infórmese sobre los ataques conocidos, cómo podrían comprometer estos sistemas y cuál sería el posible impacto económico.
2. La ciberresiliencia debe ser inherente al modelo operativo de la empresa
Los líderes empresariales deben empezar a considerar la ciberresiliencia como una necesidad empresarial que deben abordar, y comprender qué activos y actividades son críticos y aportan una ventaja competitiva a su organización. Un enfoque equilibrado de la ciberresiliencia garantizará que las inversiones no se destinen únicamente a capacidades de defensa y prevención, sino que también se prioricen las capacidades de respuesta y recuperación ante una brecha importante de ciberseguridad.
Los perfiles de riesgo cibernético evolucionan rápidamente debido a iniciativas de transformación y cambios en los modelos operativos.
También varían según el sector y pueden diferir mucho en función de los productos y servicios, las geografías, los requisitos normativos y el contexto geopolítico.
Al desarrollar la alfabetización cibernética de su personal y adaptar los conocimientos necesarios a la función y las responsabilidades de cada empleado, las empresas podrán aprovechar mejor las tecnologías y, al mismo tiempo, minimizar los riesgos asociados al factor humano.
Además, las empresas deben desarrollar capacidades internas para gestionar los procesos de gestión del cambio e incorporar algún tipo de garantía frente al riesgo cibernético. No tiene por qué ser una actividad onerosa, pero es importante que los líderes empresariales presten atención al riesgo que están aceptando.
3. La ciberresiliencia facilita la obtención de resultados empresariales
Nunca habrá garantías de que las prácticas de ciberseguridad de su organización basten para repeler el ataque al que se enfrente. Sin embargo, si los líderes empresariales se centran en lo que es importante proteger y comprenden qué tipos de ataques pondrían en peligro actividades empresariales importantes, tendrán más posibilidades de anticiparse, prepararse para mitigar el riesgo de un ataque importante y recuperarse rápidamente.
Este ejercicio es continuo y dinámico, y suele estar vinculado a cambios en la empresa, como nuevos socios en la cadena de suministro, nuevos modelos operativos, etc.
Además, los líderes empresariales deben buscar medidas y métricas basadas en el valor y los resultados para evaluar la eficacia de los controles de seguridad implementados, el rendimiento de las inversiones en tecnologías y servicios adquiridos y el impacto en los resultados empresariales estratégicos.
Para aprovechar plenamente los beneficios de su transformación digital, las empresas deben alinear sus objetivos con su tolerancia al riesgo. Si los riesgos de seguridad asociados a la proliferación de infraestructuras habilitadas por la tecnología y aplicaciones de internet no se equilibran adecuadamente con estrategias integrales de ciberseguridad y planes de resiliencia, las empresas no podrán alcanzar el crecimiento económico y la prosperidad que buscan.




