Robert Madelin explica cómo un ciberataque podría amenazar el tejido de la sociedad moderna. La entrevista forma parte de la serie « ¿Y si…? de la Risk Response Network».
A partir de su investigación, ¿cuál diría que es el riesgo más subestimado?
En cuanto a los riesgos subestimados, diría que, gracias al SARS y a la gripe aviar, los riesgos para la salud pública se aprecian mejor ahora. Pero si paso de ese mundo a la sociedad de la información, como hice hace unos dos años, diría que el riesgo es la falta de cualquier sensibilización sobre la ciberseguridad de proporciones similares.
Un riesgo clave y subestimado es una ciberpandemia mundial —ya sea por accidente, por un ataque terrorista o estatal— que socave los sistemas mundiales de Internet de los que dependemos. Y eso podría ser o no un ataque a Internet como tal, o bien podría producirse a través de un ataque a otro tipo de sistema en red, como el control del tráfico aéreo mundial o la infraestructura energética mundial.
¿Cómo plantearía este riesgo como un escenario hipotético; en concreto, qué pasaría si se produjera esta ciberpandemia mundial?
Creo que hablamos, por ejemplo, de un escenario tipo Stuxnet, en el que se desarrolla una enfermedad dirigida que podría proliferar de formas no previstas. Al igual que la propagación de las enfermedades humanas, podría extenderse de un punto de concentración a otro. Algunos lugares podrían ser alcanzados más tarde (como ocurre con las pandemias), y otros, como Londres, Tokio o Seúl, podrían serlo antes. Podría tratarse de la propagación viral de un problema, de ataques simultáneos o de una epidemia localizada; depende de cómo infecte exactamente los sistemas en red.
En su análisis, ¿cómo podría desarrollarse este escenario?
Cuantos más puntos de concentración fallen, peor sería. Pero en cualquier lugar —y esta es la parte que creo que se subestima— sería un ataque contra el modo en que funciona la sociedad moderna, con consecuencias subestimadas; por tanto, definitivamente no se trata solo de Internet ni es solo un problema para los ingenieros de Internet. Del mismo modo que se propaga una pandemia, este es el tipo de desafío al que se enfrenta uno, con una grave interrupción de las comunicaciones electrónicas de tres o cuatro días.
Cuando analizamos estos riesgos en escenarios de pandemia, toda la cadena de suministro empieza a resentirse durante un periodo así. Cuando una red inteligente se cae, las consecuencias se ven muy rápido, en 24 horas. Y lo mismo ocurre en los supermercados: si fallan los sistemas de refrigeración, los alimentos empiezan a echarse a perder muy rápidamente.
¿Quién sentiría más el impacto y de qué manera?
Respondiendo al quién y al cómo: el quién es que afectaría a todo el mundo a través de los sistemas en red. Y el cómo: primero a través del transporte, las comunicaciones y la logística, y después de los sistemas de energía y agua.
¿Cree que estamos bien preparados para una contingencia así?
En cuanto al riesgo de una ciberpandemia en sistemas de información integrados, nadie fuera del ámbito de las TI ha reflexionado sobre ello con suficiente detalle.
Entonces, ¿cuál es su principal enfoque de mitigación de este riesgo?
El primer enfoque, que hemos empezado a desplegar con bastante lentitud, son las alianzas intersectoriales, en las que la industria de numerosos sectores, los gobiernos y la sociedad civil trabajan juntos para mejorar la concienciación de forma horizontal.
El otro enfoque consiste en que el gobierno imponga una seguridad más adecuada. Y no se trata simplemente de decir que los cortafuegos de un gobierno o de la Unión Europea son inadecuados, sino de pensar realmente en cómo podemos instituir y mejorar la seguridad. No se trata solo de considerar la seguridad de los hogares o de las empresas de manera individual, sino de elevar los estándares en todos los ámbitos.
Y, presumiblemente, un gobierno coordinado formaría parte de ello, porque la mitigación de este tipo de riesgo atravesaría distintos ministerios, ¿no?
Absolutamente, un gobierno coordinado es sin duda parte de ello. Y ese fue precisamente el reto que viví cuando trabajaba en el ámbito de la salud, en el Ministerio de Sanidad (de la Comisión Europea): cuando detectas algo así y dices a tus colegas que hay que hacer algo, tus colegas responden que no, que nadie se preocupe. Y diría que el mundo de la seguridad, los mundos de la OTAN y la sociedad civil están empezando a pensar en estas cuestiones, pero en paralelo, no de manera conjunta.
En la otra cara del riesgo, ¿qué oportunidades ve?
La oportunidad más clara sería que la gente empiece a preocuparse lo suficiente por este riesgo como para lograr un gobierno coordinado a escala mundial. Así tendríamos más posibilidades de mantener abierta la vía de Internet para los negocios, algo obviamente vital para todos y para el crecimiento de la economía digital.
Esto quedó patente en el G8 de Deauville el verano pasado, donde se vio con claridad que la ciberseguridad es demasiado grande para que una sola nación la resuelva por sí sola. Necesitamos hacer más para coordinar los esfuerzos. Esto es vital para la economía de Internet, que no tiene fronteras y es global.
¿Hablamos de revisar el Convenio de Budapest (sobre la ciberdelincuencia), porque obviamente ya está bastante obsoleto?
Bueno, ese fue el momento histórico del G8, en el que vimos a Rusia y a Estados Unidos decir públicamente que necesitamos trabajar juntos en esto. Y China dijo por primera vez que hablemos de ello. Aunque creo que todavía no estamos necesariamente en la fase de decir que necesitamos un nuevo convenio. En esta etapa necesitamos las conexiones más que las normas.
El problema principal está en nuestra forma de ver el mundo. Todos siguen viendo fronteras en lugar de un solo mundo. Pero en el mundo en línea que es Internet, ¿cómo nos coordinamos? Se ve en los enfoques jurídicos de la protección de datos, la ciberdelincuencia, las normas de ciberseguridad y la propiedad intelectual. Y la pieza que falta es el principio general que concilie la jurisdicción territorial con las eficiencias que solo Internet puede aportar.
Si se entra en la cuestión de la jurisdicción, uno se topa una y otra vez con el mismo problema. Esto significa que hay que abordarlo pieza por pieza, sección por sección. En cuanto a los derechos de autor, Internet nunca debería subvertir la legislación sobre derechos de autor. Y luego está el acuciante problema de la protección de datos. Así que hay que elevarlo a un nivel más estratégico. La cuestión no es si queremos Internet o no: necesitamos un acuerdo tipo Bretton Woods para la economía de Internet, pero que no elimine la discrecionalidad nacional.
¿Diría que se trata de cómo proteger mejor nuestros intereses nacionales en línea?
Necesitamos que la discrecionalidad nacional y su relación con la gobernanza de Internet se definan de forma mucho más explícita, con sujeción a las excepciones habituales en materia de salud pública y orden público. La jurisdicción nacional podría prevalecer sobre la gobernanza mundial de Internet, a menos que tengamos un sistema basado en recursos de apelación. Y algunos dirían que esto ya se ha tratado en la Organización Mundial del Comercio y en otros foros, pero no estoy muy seguro de que sea así.
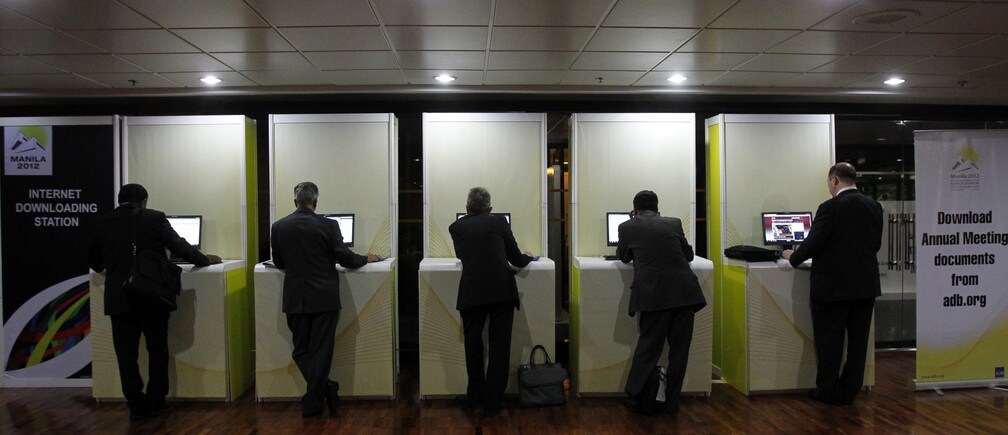
En la imagen: delegados navegan por Internet en la reunión anual del Banco Asiático de Desarrollo en Manila (Reuters)

Robert Madelin es director general de Sociedad de la Información y Medios de Comunicación de la Comisión Europea, en Bruselas, y miembro del Consejo de la Agenda Global del Foro Económico Mundial sobre Medios de Comunicación, Entretenimiento e Información