Los vehículos autónomos, o coches autoconducidos, es probable que se vean más ampliamente en las carreteras en 2015.
Ya se ha introducido legislación que autoriza el uso de vehículos autónomos en los estados estadounidenses de Nevada, Florida, California y Míchigan, con una legislación similar en preparación para el Reino Unido. Hasta la fecha, estas leyes se han centrado en legalizar el uso de vehículos autónomos y en abordar, en cierta medida, algunas de las complejas cuestiones relacionadas con la responsabilidad por accidentes.
Pero, al igual que con otras tecnologías disruptivas emergentes, como los drones y los dispositivos ponibles, es fundamental que las cuestiones relativas a la privacidad de los usuarios y la seguridad de los datos se aborden adecuadamente antes de que las tecnologías se desplieguen de forma generalizada.
Comprender los vehículos autónomos
No existe un diseño único y uniforme para los vehículos autónomos. Más bien, es preferible entender un vehículo autónomo como una configuración particular de una combinación de aplicaciones, algunas de las cuales –como el control de crucero adaptativo, las alertas de salida de carril, la prevención de colisiones y la asistencia al aparcamiento– ya forman parte del diseño de los coches actuales.
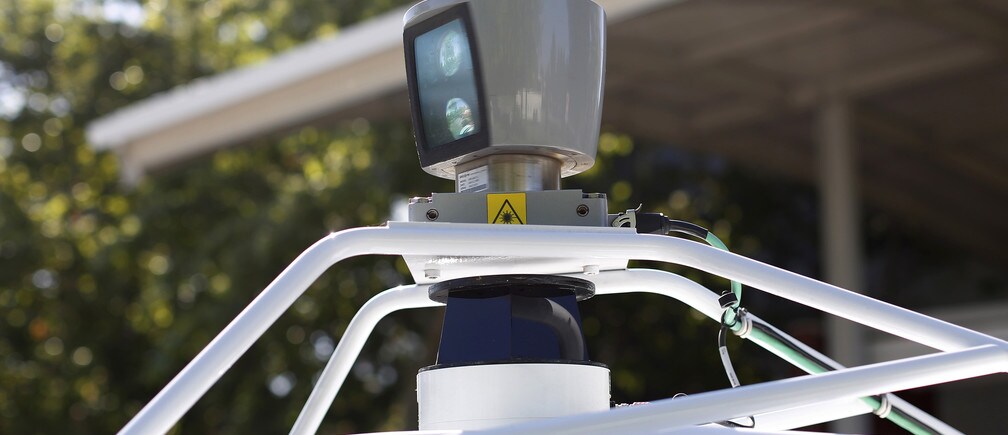
El prototipo más conocido, el coche autoconducido de Google, utiliza una variedad de tecnologías, entre ellas: un telémetro láser (LIDAR) que genera un mapa 3D detallado del entorno; radares; cámaras para detectar semáforos; y un GPS. Otros proyectos, incluidos los prototipos que desarrollan Mercedes-Benz, Volkswagen, Toyota y la Universidad de Oxford, utilizan combinaciones diferentes de tecnologías.
Esto significa que los problemas de privacidad y seguridad de los datos derivados de los vehículos autónomos dependen de las tecnologías concretas aplicadas en cada diseño particular. Sin embargo, sí son posibles algunas generalizaciones.
La relación entre lo virtual y lo real
Las normas (o «código») que rigen el mundo en línea han sido distintas de las que se aplican fuera de línea. Por ejemplo, las actividades en línea generan invariablemente rastros digitales, incluidos los metadatos, que pueden utilizarse para elaborar perfiles de los usuarios.
Con tecnologías emergentes, como los drones, los dispositivos ponibles y los vehículos autónomos, estamos viendo cada vez más la transposición de modelos virtuales al mundo real. Una consecuencia de la gama de sensores y dispositivos de recogida de datos que se despliegan (e interconectan) es que nuestras actividades fuera de línea pueden dejar rastros al menos tan extensos como los generados en línea.
Una forma de entender los tipos de vehículos autónomos es por referencia al tipo de datos recogidos y a las formas en que esos datos se procesan. Por ejemplo, los vehículos autónomos suelen incorporar registradores de eventos, o «cajas negras», para proporcionar información esencial en caso de accidente. Esto plantea preguntas sobre quién tiene derechos sobre estos datos y sobre quién puede acceder a ellos.
Anonimización de datos
Aquí existe una superposición con las cuestiones de responsabilidad, ya que las compañías de seguros tienen incentivos claros para recopilar la mayor cantidad posible de datos sobre el comportamiento de los usuarios. El potencial de una vigilancia intrusiva de las actividades personales resulta especialmente chocante, ya que el automóvil ha sido un espacio arquetípico de privacidad y libertad personales.
Debe hacerse una distinción fundamental entre los vehículos autónomos autocontenidos, en los que los datos recogidos por los dispositivos sensores instalados en el coche se almacenan y procesan en el propio vehículo, y los vehículos interconectados, en los que los datos se comparten con un servidor centralizado y, potencialmente, con otros vehículos.
Independientemente de que un vehículo sea autocontenido o interconectado, hay que tomar decisiones de diseño sobre si los datos recogidos se anonimizan o se vinculan a usuarios individuales. Si los datos no se anonimizan, especialmente en los vehículos interconectados, esto supone graves amenazas de vigilancia. Al fin y al cabo, una vez que los datos existen, y sobre todo si están conectados a un servidor, son vulnerables al acceso por parte de terceros.
Es posible imaginar implementaciones de vehículos autónomos en las que los datos sobre un usuario concreto se vinculen a otras fuentes de datos, como un perfil en línea, con fines como el seguimiento o el marketing. Esto podría adoptar la forma de publicidad personalizada mostrada en el coche o, incluso, de un ajuste de la ruta del vehículo para que pase por establecimientos comerciales que coincidan con las preferencias supuestas del usuario.
Lo que también está en juego: la autonomía humana y el hackeo
Ya estamos familiarizados con tecnologías como la búsqueda predictiva, que en el contexto en línea intentan predecir lo que queremos hacer y hacen sugerencias más o menos persuasivas.
Es probable que algunas versiones de los vehículos autónomos implementen tecnologías predictivas. En cualquier caso, la delegación progresiva de decisiones humanas en las máquinas plantea cuestiones de alcance sistémico sobre el impacto acumulativo en la autonomía humana: cuantas más personas se acostumbran a que se tomen decisiones por ellas, menos probable es que tomen sus propias decisiones.
También estamos ahora, lamentablemente, muy familiarizados con la vulnerabilidad de los sistemas informáticos frente a terceros malintencionados. Del mismo modo que una seguridad de datos eficaz es esencial para la seguridad en línea, los vehículos autónomos deben diseñarse con un alto nivel de seguridad de datos, especialmente dadas las consecuencias potencialmente calamitosas de los vehículos hackeados. A medida que los sistemas de tratamiento de datos interconectados se vayan desplegando en aplicaciones como los dispositivos ponibles y los vehículos autónomos, es probable que veamos una versión offline del mismo tipo de guerra de guerrillas perpetua que se libra en línea entre la seguridad de la información y los hackers.
Proteger la privacidad en la fase de diseño
Los vehículos autónomos prometen beneficios sociales y económicos significativos, especialmente en posibles mejoras de la seguridad vial. No obstante, existen considerables desafíos legales y normativos. Al igual que con otras tecnologías disruptivas emergentes, es vital que la privacidad y el anonimato estén debidamente protegidos en la fase de diseño.
Hasta la fecha, ante los importantes desafíos relacionados con la legalidad de los vehículos autónomos y las cuestiones de responsabilidad, los derechos de privacidad de los usuarios han sido relativamente descuidados. Pero, a menos que la era de la inteligencia artificial vaya acompañada de que nos dejemos llevar sonámbulos hacia una vigilancia omnipresente, debemos reconocer que la seguridad y la protección necesitan equilibrarse con los derechos legítimos de las personas a controlar sus propios datos y a conservar sus derechos fundamentales a la privacidad.
Publicado en colaboración con The Conversation
Autor: David Lindsay es profesor titular en la Facultad de Derecho de la Universidad Monash, donde imparte derecho cibernético, derechos de autor y fideicomisos. Es editor general del Australian Intellectual Property Journal (AIPJ) y miembro del consejo de la Australian Privacy Foundation (APF). David ha publicado ampliamente en los ámbitos del derecho tecnológico, los derechos de autor, la privacidad y la protección de datos, y el derecho de los medios de comunicación.
Imagen: Se ve un sensor girando en lo alto de un vehículo autónomo de Google antes de una presentación en el Computer History Museum en Mountain View, California, el 13 de mayo de 2014. REUTERS/Stephen Lam